
 ddudle/ctxdebug
MCP-basierte Reverse-Engineering-Plattform, die WinDbg, IDA Pro und x64dbg mit über 160 KI-zugänglichen Debugging- und Analysetools verbindet.

MCP-Server für WinDbg, IDA Pro und x64dbg
Eine stdio-Schnittstelle · 160+ Tools · Drei Debugger, ein Client.

Schnellstart · Architektur · Server · Workflows · Problem melden
Website · ctxdebug.xyz · Kontakt · [email protected] · Status · Öffentliche Alpha
Für autorisiertes Reverse Engineering, Absturzanalyse und Sicherheitsforschung an Systemen, die Ihnen gehören oder deren Analyse Sie genehmigt haben.
ctxdebug ist eine MCP-Plattform (Model Context Protocol), die WinDbg, IDA Pro 9.x und x64dbg mit KI-Coding-Assistenten verbindet. Nutzen Sie sie für die Analyse von Crash Dumps, statische Reviews in IDA und Live-Debugging in x64dbg — ohne Ausgaben zwischen Fenstern kopieren zu müssen.
Eine stdio-Schnittstelle. 160+ Tools. Drei Debugger, ein Client.
So funktioniert es. Jeder Debugger wird als MCP-Tool-Server bereitgestellt. Sie sprechen mit Claude, Kiro oder einem beliebigen MCP-kompatiblen Client; der Client ruft die Debugger auf. Kein Copy-Paste, keine manuelle Korrelation zwischen den Tools.
Beispiel. Sie fragen: „Analysiere diesen Crash Dump und finde die Ursache." ctxdebug öffnet den Dump in WinDbg, führt
!analyze -vaus, nimmt die fehlerhafte Adresse, dekompiliert die Funktion in IDA Pro und liefert einen kombinierten Bericht mit Pseudocode und der Aufruferkette.
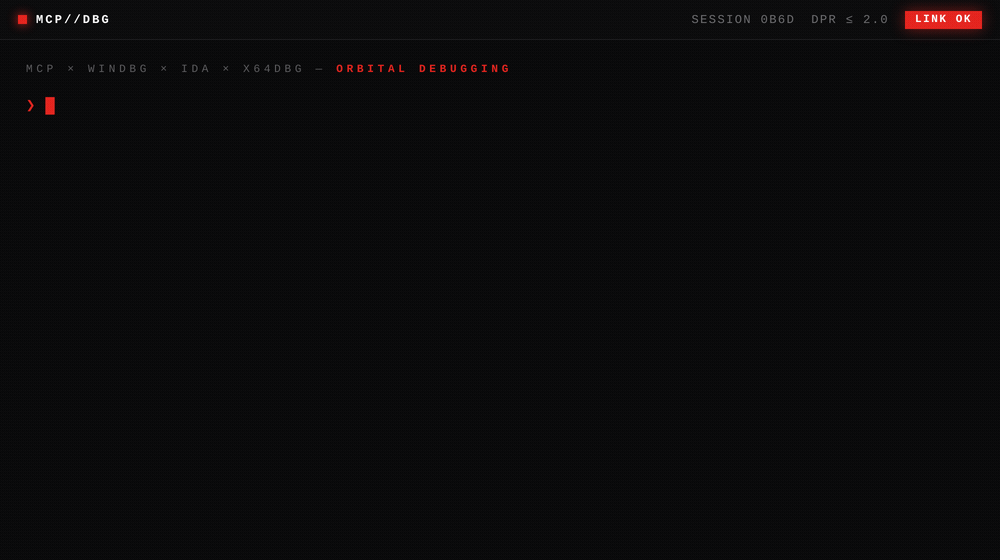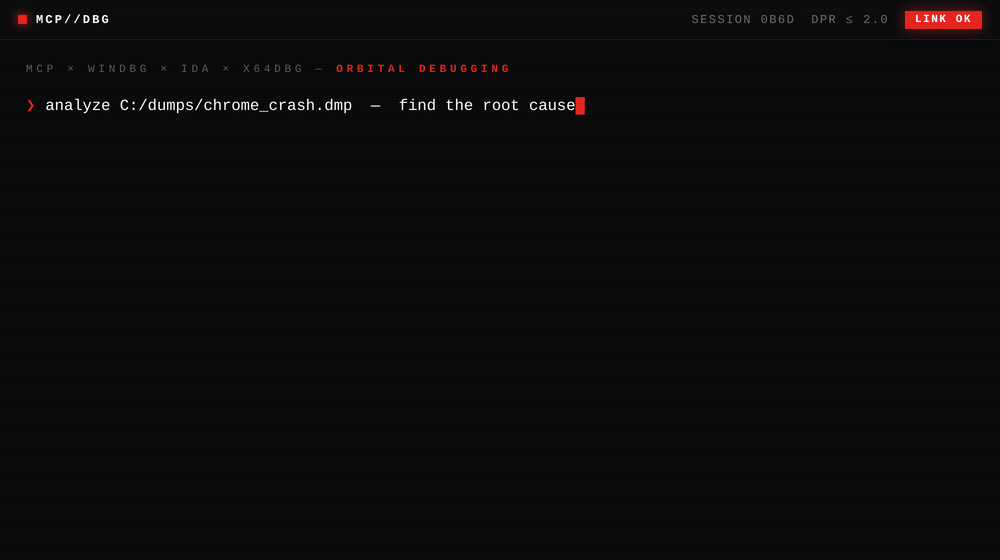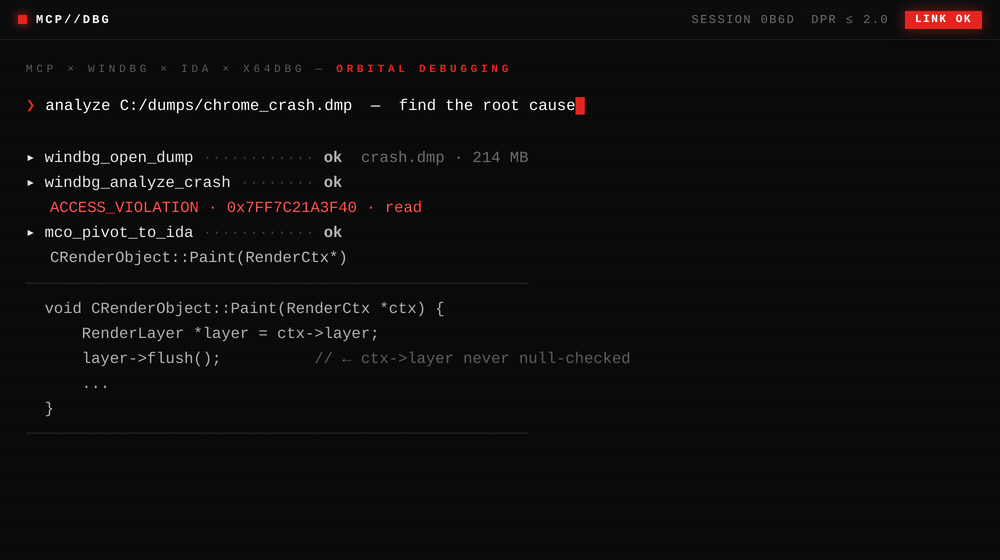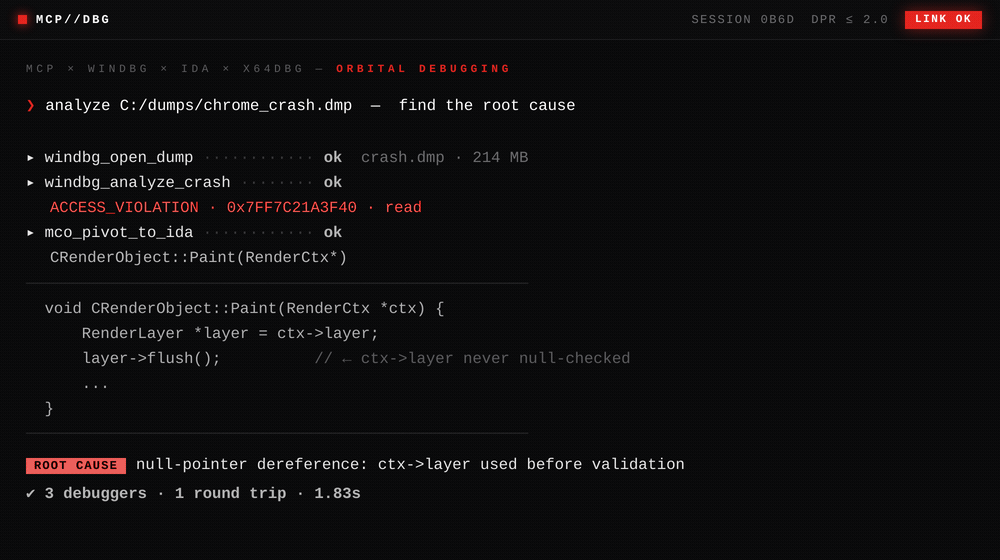
Ein Prompt → WinDbg öffnet den Dump, analysiert den Absturz, IDA dekompiliert die fehlerhafte Funktion — kombinierter Bericht in ~1,8 s.
git clone https://github.com/DdUdle/ctxdebug.git
cd ctxdebug
pip install -e .
Einzelne Server:
claude mcp add windbg       -- python windbg_mcp.py
claude mcp add ida          -- python ida_mcp.py
claude mcp add x64dbg       -- python -m agent --mcp
claude mcp add mco          -- python mco_orchestrator.py
claude mcp add mco-sessions -- python mco_sessions.py
Oder verwenden Sie das einheitliche Gateway – ein Server, alle Tools:
claude mcp add mco-gateway -- python mco_gateway.py
Siehe mcp_config_example.json für die vollständige JSON-Konfiguration mit Umgebungsvariablen.
Sobald ein Server registriert ist, fragen Sie Ihren KI-Client:
Open C:\dumps\crash.dmp, run a full crash analysis,
and decompile the function at the fault address.
Der Orchestrator verkettet windbg_open_dump → windbg_analyze_crash → mco_pivot_to_ida und gibt Pseudocode mit der Aufruferkette zurück.
| Fähigkeit | Was sie bewirkt |
|---|---|
| Live-Debugger-Steuerung | Einen Prozess über x64dbg ausführen, anhalten, schrittweise ausführen und inspizieren. Breakpoints auf API-Gruppen (memory, network, crypto) setzen statt jeweils auf eine einzelne Adresse. |
| Debugger-übergreifender Pivot | Eine Adresse aus einem WinDbg-Crash-Dump übernehmen und sie in IDA Pro für Dekompilierung, Aufrufer und Aufgerufene in einem einzigen Tool-Aufruf öffnen. |
| Zielgetriebene Analyse | Der x64dbg-Server enthält einen optionalen ReAct-Agenten (agent_analyze), der mehrstufige Ziele plant – zum Beispiel das Finden einer Unpacking-Schleife oder das Auflisten von Anti-Analyse-Prüfungen –, indem er Tool-Aufrufe verkettet. Funktioniert mit Claude, Groq, lokalem Ollama oder nur mit Heuristiken. |
| Persistente Notizen | Der Agent speichert Packer-Signaturen, Anti-Analyse-Muster und Notizen aus früheren Sitzungen und kann sie bei neuen Zielen abrufen. |
| Sitzungsaufzeichnung | Tool-Aufrufe können mit Volltextsuche (FTS5) in SQLite protokolliert werden. Eine Zeitachse wiedergeben, zwei Sitzungen vergleichen oder einen Markdown-Bericht exportieren. |
| Anti-Analyse-Überblick | Kombiniert einen statischen Scan (IDA-Importe/Muster) und einen dynamischen Scan (x64dbg PEB/RDTSC) in einem Bericht. Optionale Lab-Patches (PEB-Flags, Instruktionsänderungen) für Samples, deren Analyse Sie autorisiert sind durchzuführen. |
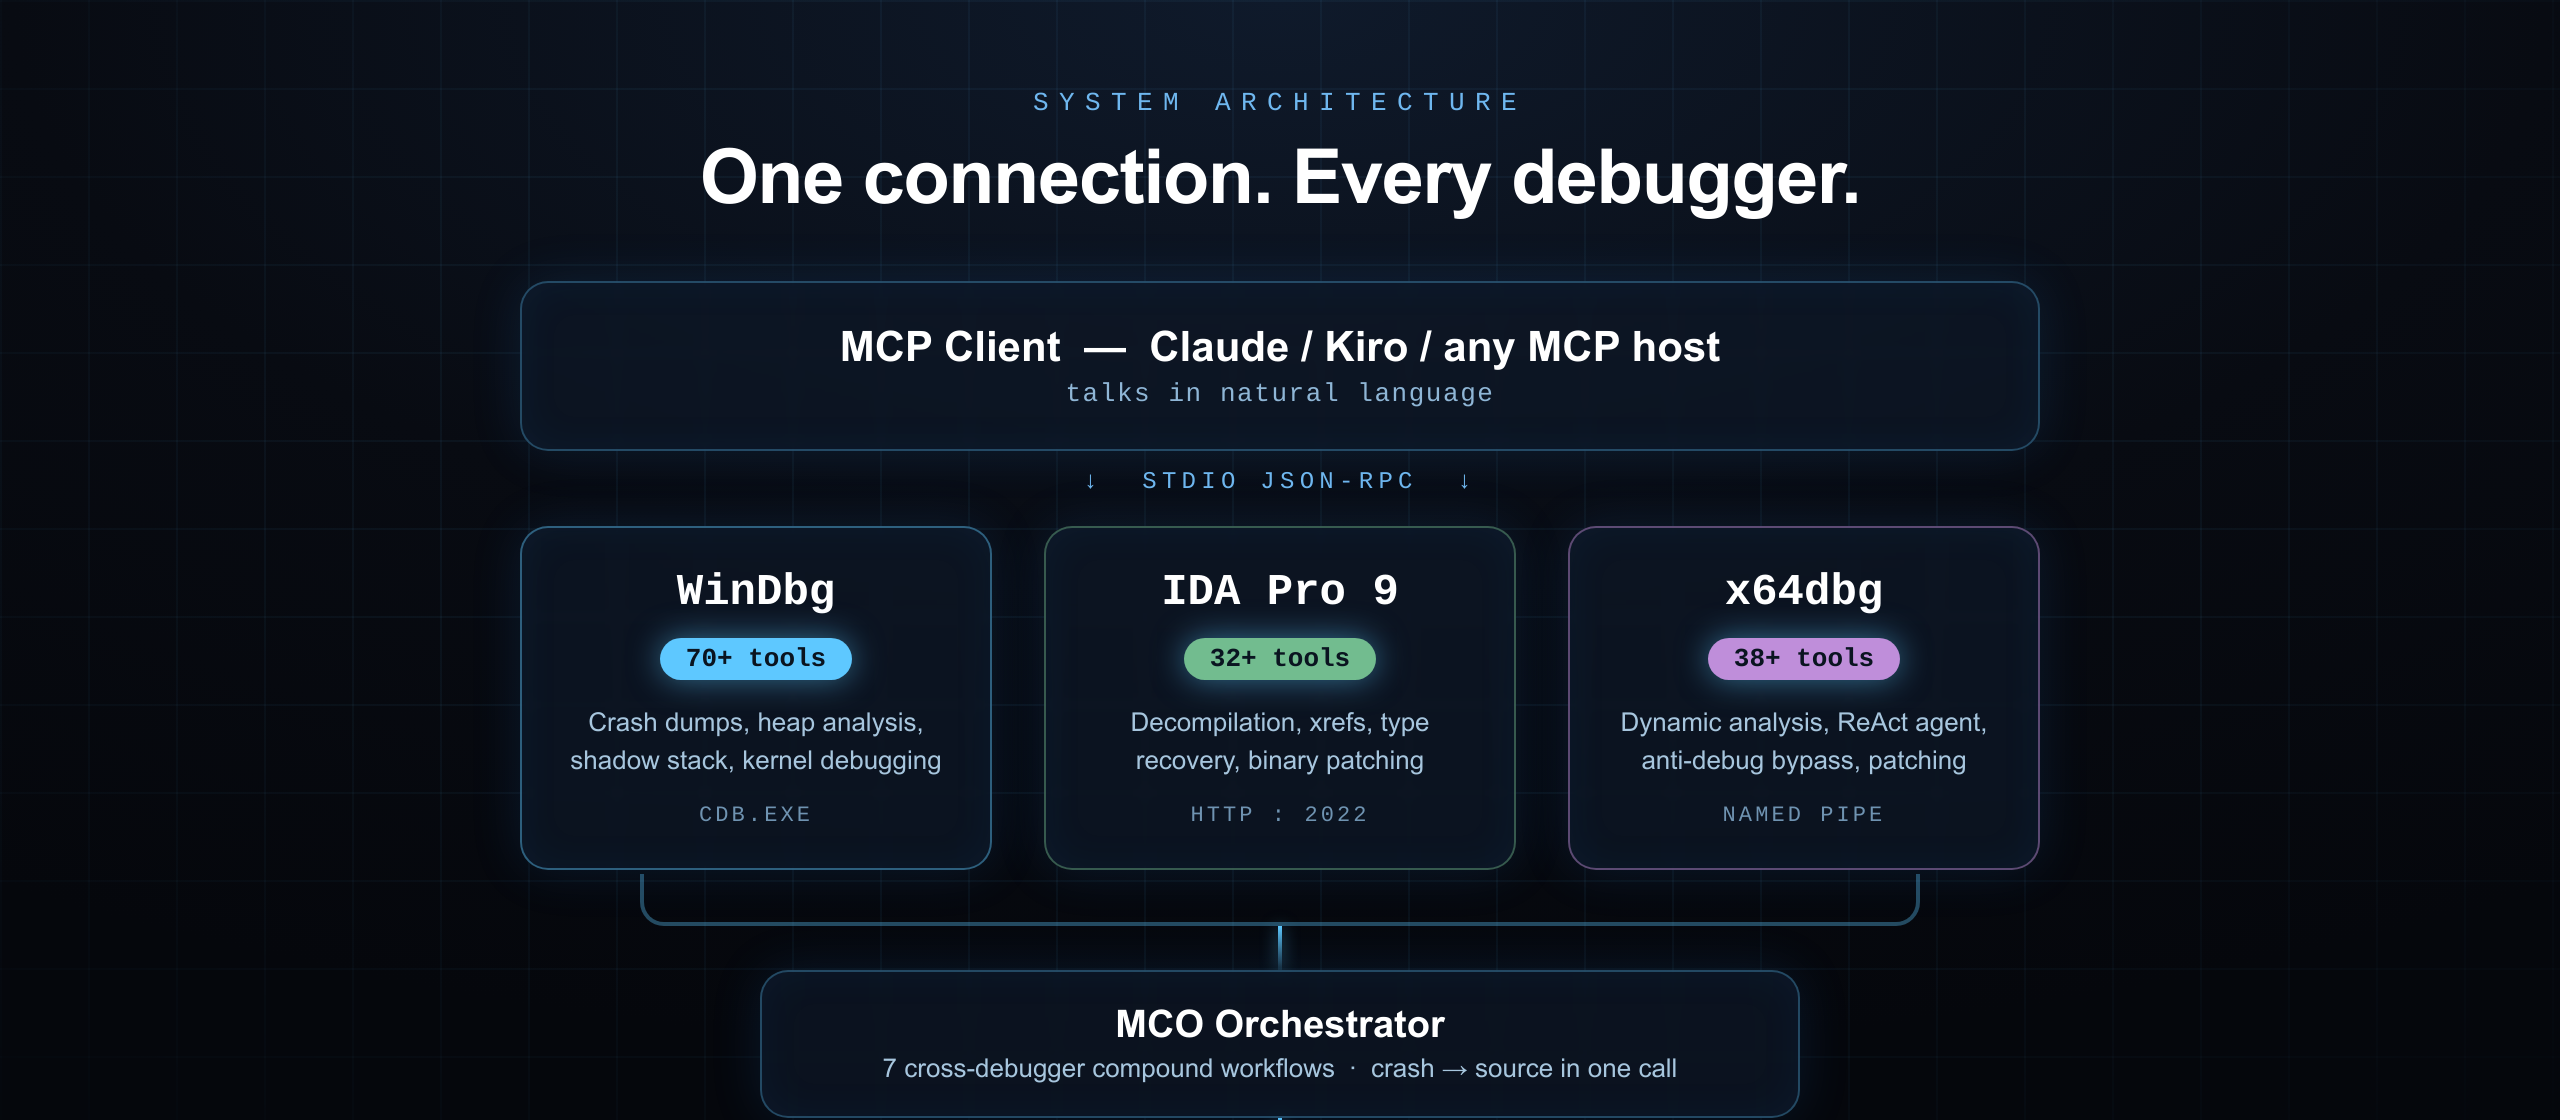
2024-11-05)localhost:2022, erkennt den Endpunkt automatisch aus 6 KandidatenX64A-Magic + uint32-Länge + 8-Byte-Padding + JSON)| Server | Datei | Was er bewirkt | Tools |
|---|---|---|---|
windbg | windbg_mcp.py | Crash-Dumps, Heap-Analyse, Shadow Stack, Kernel-Debugging | 70+ |
ida | ida_mcp.py | Dekompilierung, Xrefs, Typwiederherstellung, Binär-Patching | 32+ |
x64dbg | agent/ | Dynamische Analyse, ReAct-Agent, Speicherinspektion und -Patching | 38+ |
mco | mco_orchestrator.py | Zusammengesetzte Workflows über mehrere Debugger hinweg | 7 |
mco-sessions | mco_sessions.py | Sitzungsaufzeichnung, FTS-Suche, Markdown-Export | 13 |
mco-gateway | mco_gateway.py | Einheitlicher Proxy — alle Server über eine Verbindung | alle |
Benötigt cdb.exe aus dem Windows SDK. Standardpfad:
C:\Program Files (x86)\Windows Kits\10\Debuggers\x64\cdb.exe
Setzen Sie WINDBG_MCP_CDB, falls Ihr Pfad abweicht. Kein Vorabstart nötig — die Tools öffnen Dumps oder hängen sich bei Bedarf an.
Öffnen Sie IDA Pro 9.x mit einer geladenen Binärdatei.
Führen Sie in der Python-Konsole Folgendes aus:
exec(open(r'path\to\ctxdebug\ida_server_plugin.py').read())
Der HTTP-Server startet auf Port 2022.
