
wxHexEditor
 eua/wxhexeditor
wxHexEditor offizielles GIT-Repo
disk-forensicsreverse-engineeringforensics+2
eua/wxhexeditorwxHexEditor offizielles GIT-Repo
 xchwarze/magic-extractor
Universelles Windows-Extraktionstool, das unbekannte Dateien erkennt und sie an den richtigen gebündelten Extraktor weiterleitet.
 thewhiteninja/ntfstool
Forensik-Tool für NTFS (parser, mft, bitlocker, gelöschte Dateien)
 dwmetz/cyberpipe
Ein einfach zu verwendendes PowerShell-Skript zum Sammeln von Speicher- und Datenträgerforensik für DFIR-Untersuchungen.
 securityjoes/forensicminer
Eine wirklich gute DFIR-Automatisierung zum Sammeln und Analysieren von Beweismitteln, entwickelt für Cybersicherheitsexperten.
 cristianzsh/forensictools
Sammlung von forensischen Werkzeugen
 fox-it/dissect
Dissect ist ein digitales Forensik- und Incident-Response-Framework und -Werkzeugset, das es Ihnen ermöglicht, schnell auf forensische Artefakte von…
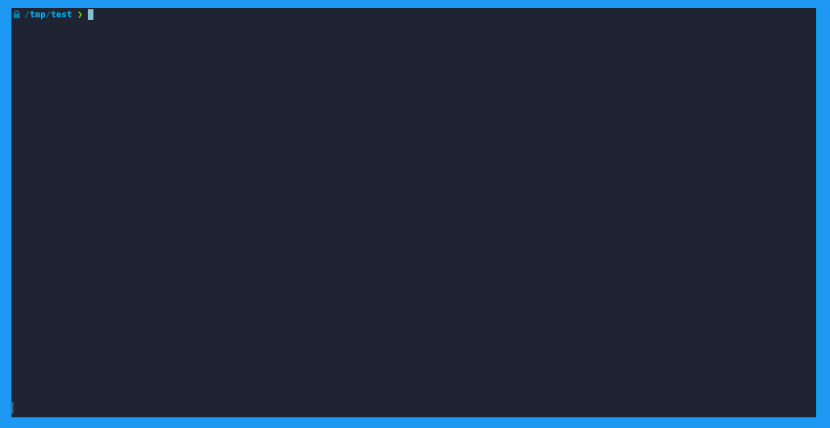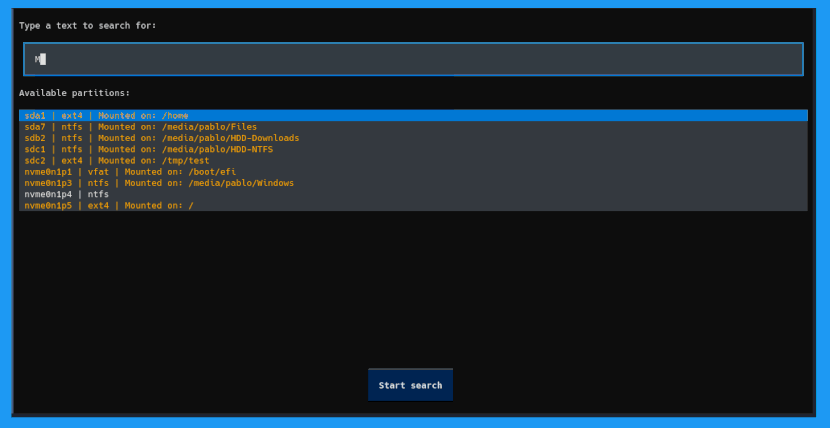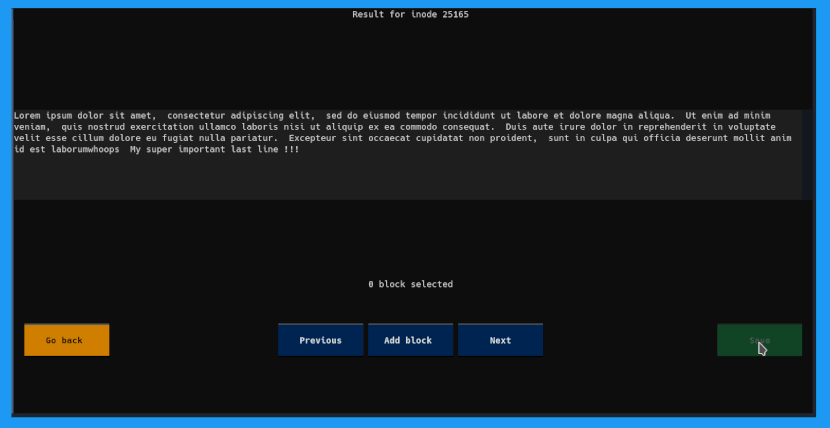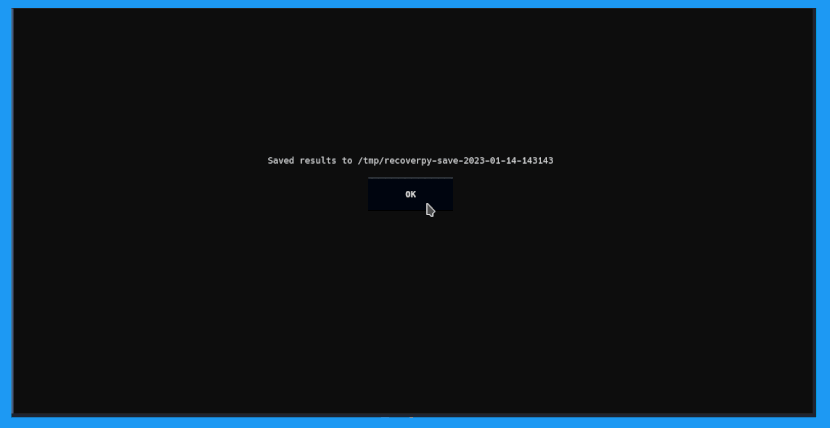 pablolec/recoverpy
Interaktiv gelöschte oder :point_right: überschriebene :point_left: Dateien von deinem Terminal aus finden und wiederherstellen.
 frankwxu/digital-forensics-lab
Kostenlose praktische Labore für digitale Forensik für Studierende und Lehrkräfte
 jschicht/extractusnjrnl
Tool zum Extrahieren des $UsnJrnl von einem NTFS-Volume
 jschicht/rawcopy
Kommandozeilen-basierter Low-Level-Dateiextraktor für NTFS
 trustedsec/tscopy
Python-Tool, das die NTFS $MFT parst, um während der Incident-Response gesperrte Dateien zu kopieren, indem es Betriebssystemsperren durch das Lesen…
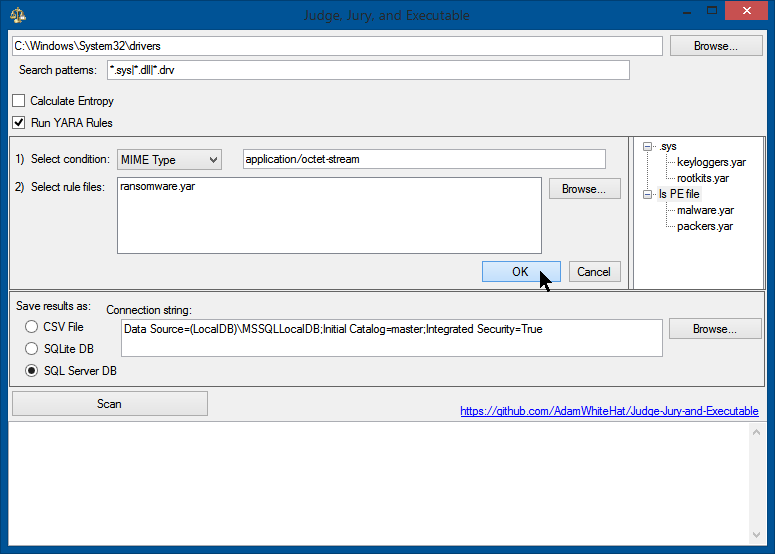 adamwhitehat/judge-jury-and-executable
Ein Scanner für Dateisystem-Forensik-Analyse und Bedrohungsjagd-Tool. Scannt Dateisysteme auf MFT- und OS-Ebene und speichert Daten in SQL, SQLite…
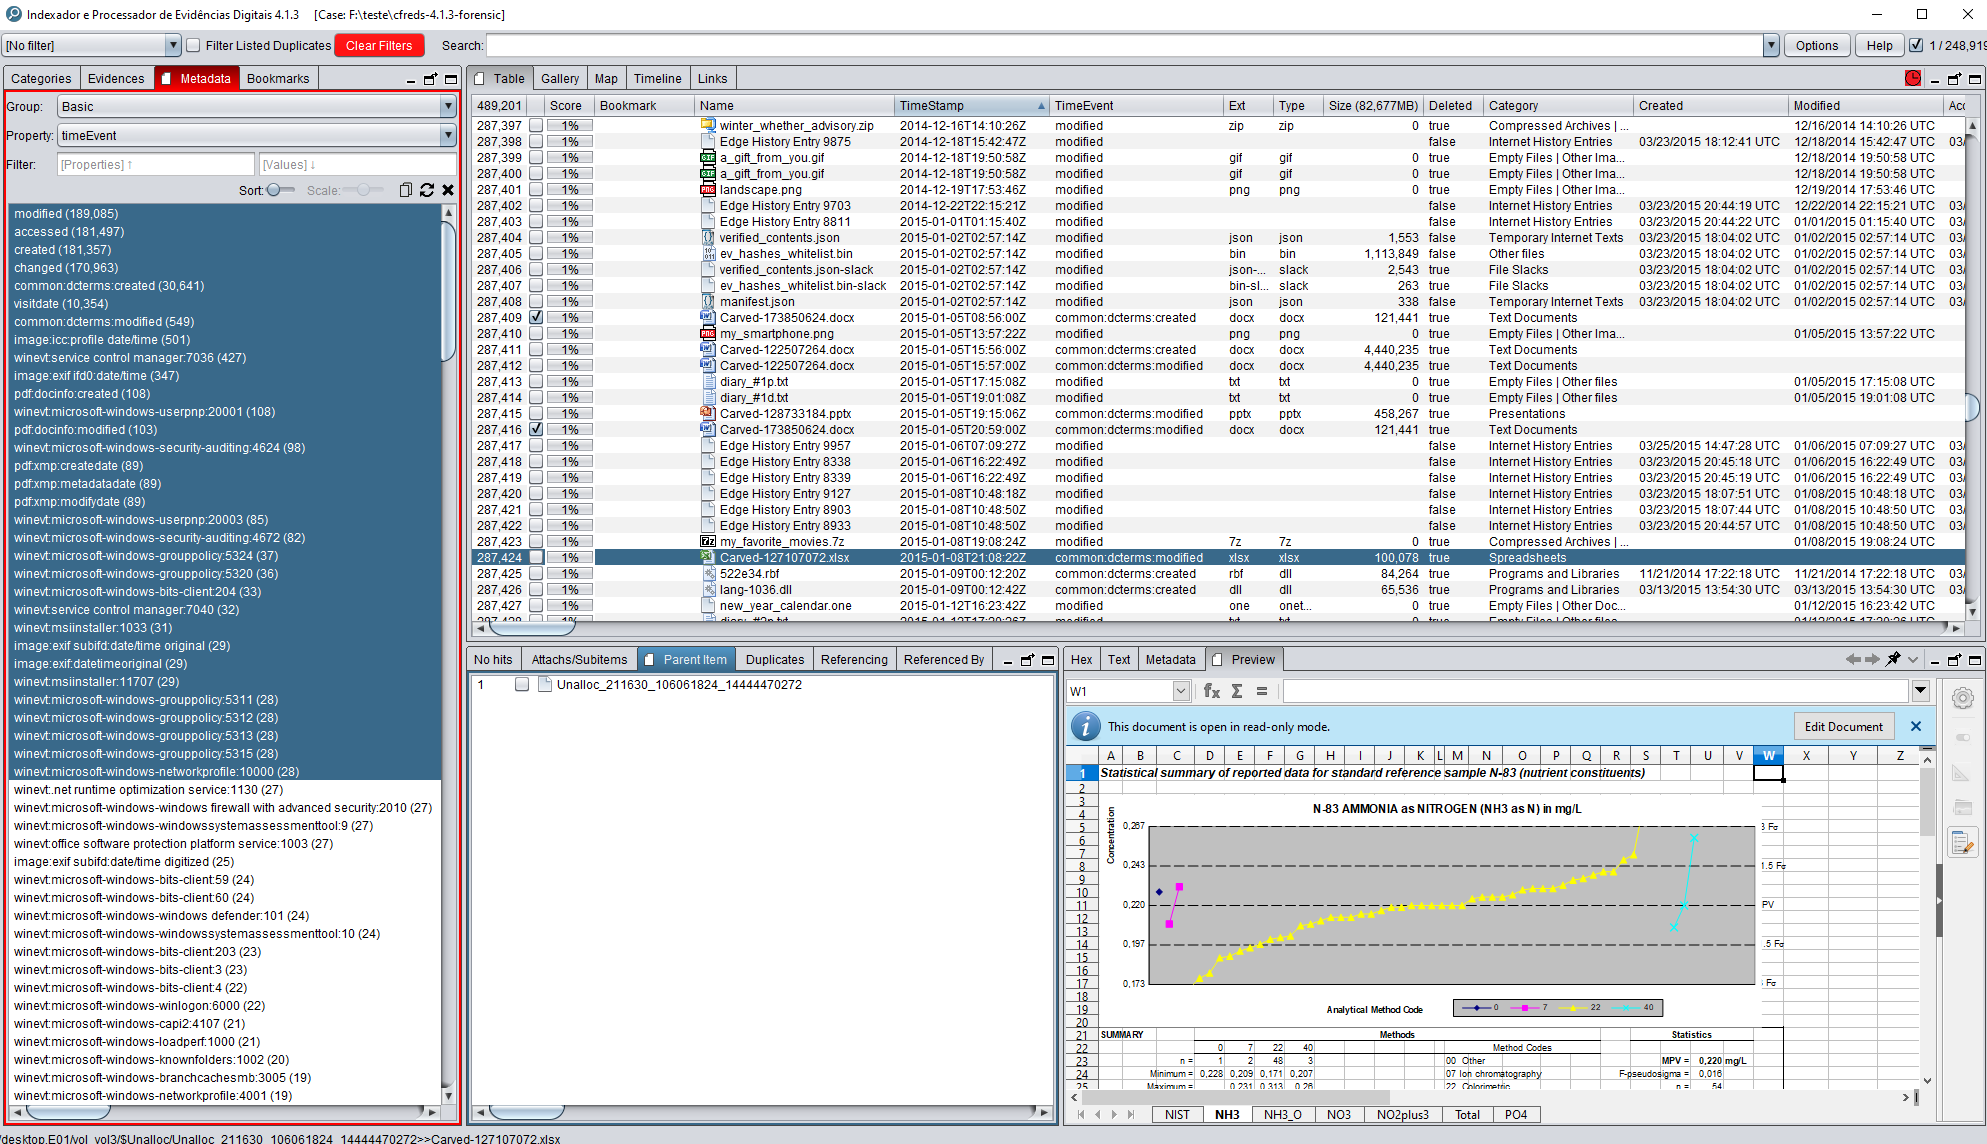 sepinf-inc/iped
IPED Digital Forensic Tool. Es ist eine Open-Source-Software, die zur Verarbeitung und Analyse digitaler Beweise verwendet werden kann, die häufig…
 fboldewin/atmmalscan
Befehlszeilen-DFIR-Tool zum Scannen von Windows-ATM-Systemen zur Erkennung von Malware-Spuren im Prozessspeicher und auf der Festplatte, mit…
 dfir-dd/dfir-toolkit
CLI-Tools für forensische Untersuchung von Windows-Artefakten