

Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ATMMalScan — Befehlszeilen-DFIR-Tool zum Scannen von Windows-ATM-Systemen zur Erkennung von Malware-Spuren im Prozessspeicher und auf der Festplatte, mit automatischer Erstellung von Speicherabbildern für die forensische Analyse. | Kitploit
Tools/GitHubGitHub/fboldewin/atmmalscan
FestplattenforensikSpeicherforensikMalware-AnalyseDigitale ForensikIncident Response
GitHubfboldewin/atmmalscan

ATMMalScan

Befehlszeilen-DFIR-Tool zum Scannen von Windows-ATM-Systemen zur Erkennung von Malware-Spuren im Prozessspeicher und auf der Festplatte, mit automatischer Erstellung von Speicherabbildern für die forensische Analyse.

Repository anzeigen
561947vor 5 JahrenVon Kitploit geprüft
Teilen

Einführung

ATMMalScan ist ein Kommandozeilentool für Windows-Betriebssysteme ab Version 7, das bei der DFIR-Untersuchung hilft, nach Schadsoftware-Spuren auf einem Geldautomaten zu suchen. Dieses Tool untersucht die laufenden Prozesse eines Systems sowie die Festplatte, abhängig vom angegebenen Dateipfad. Zum Scannen eines Systems reicht ein Benutzer mit Standardberechtigungen aus. ATMMalScan liefert jedoch die besten Ergebnisse mit Administratorrechten.

Bekannte Probleme:

Derzeit unterstützt ATMMalScan keine Codepages, die Unicode erfordern. Das bedeutet, dass für Windows-Betriebssysteme, die z. B. auf kyrillische oder chinesische Zeichen eingestellt sind, kein repräsentatives Ergebnis garantiert werden kann.

Anforderungen:

Stellen Sie sicher, dass mindestens das Visual C++ Redistributable für Visual Studio 2015 auf dem zu scannenden Geldautomaten installiert ist.

Nutzung (Beispiel)

Schritt1 => Prozessspeicher und Festplatte scannen. ===> Überprüfen, ob Administratorrechte auf dem Gerät verfügbar sind, um beste Ergebnisse zu erzielen!
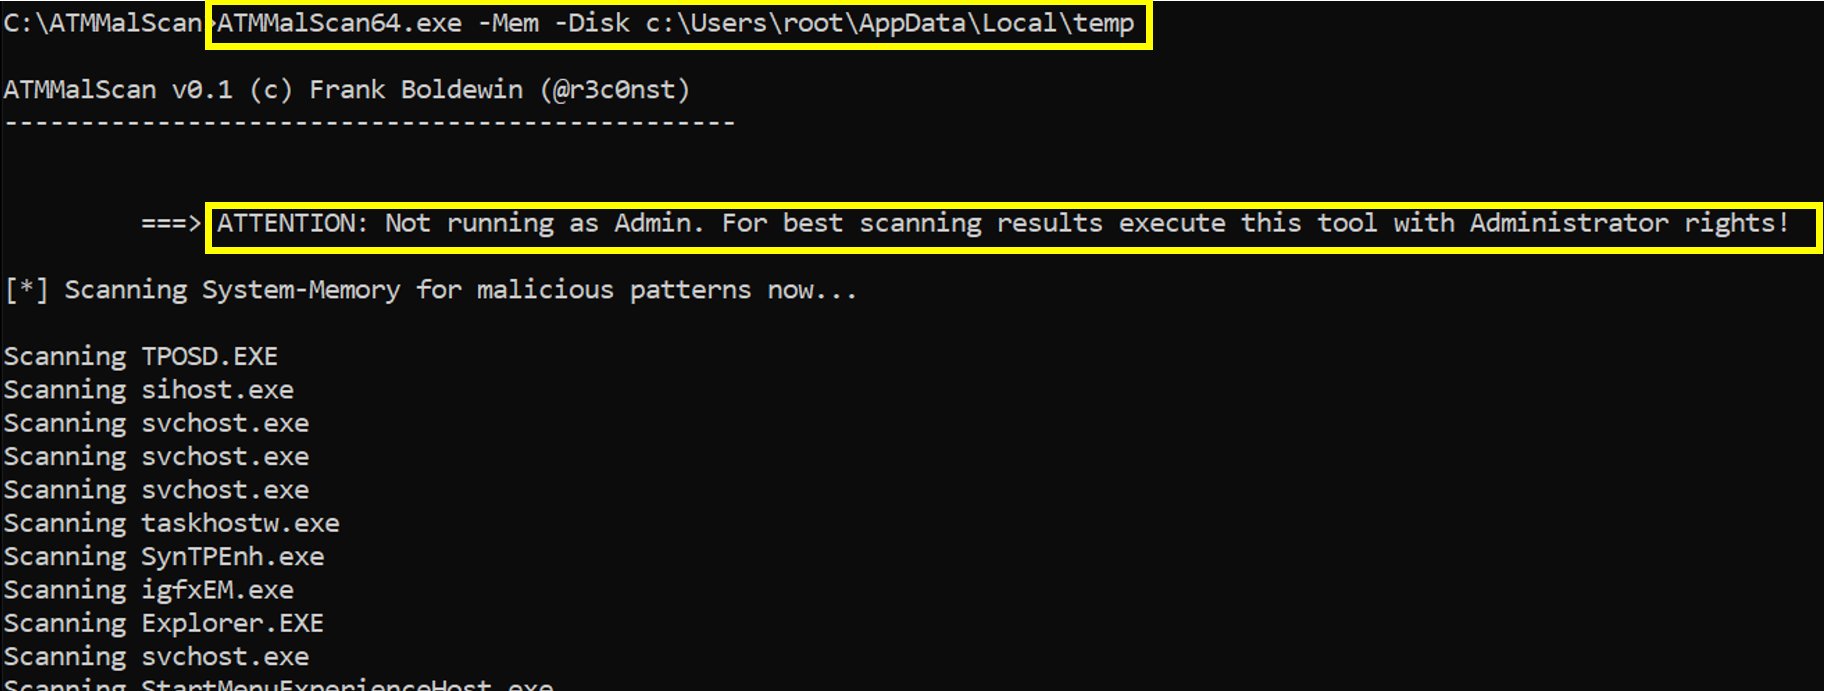
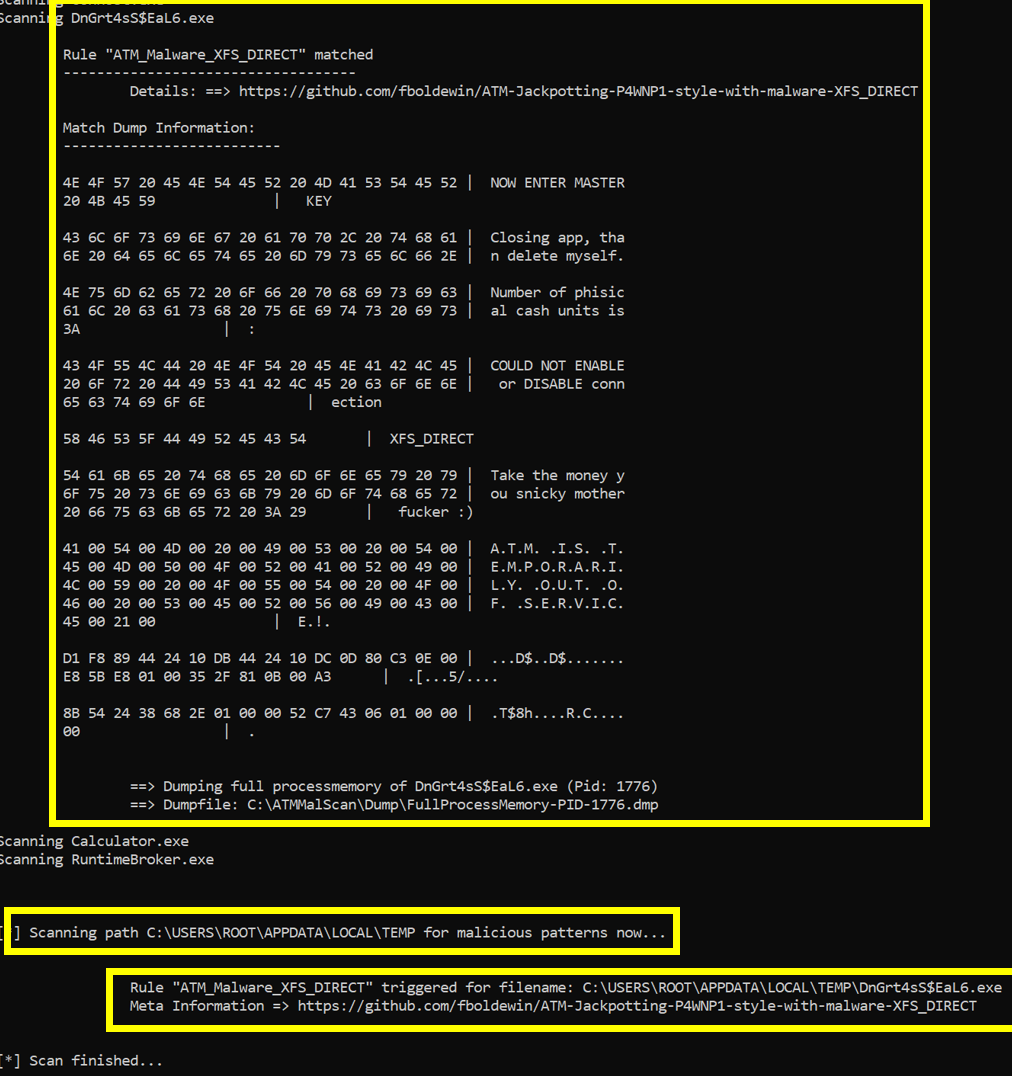
Schritt2 => ATMMalScan hat eine als XFS_DIRECT bezeichnete Schadsoftware in einem Prozess erkannt, gibt Details zum Thread und den zutreffenden Regeln an. Zudem wurde ein vollständiger Prozessspeicherdump auf die Festplatte gespeichert, um den schädlichen Prozess, seine Module sowie dessen Stack- und Heap-Seiten zu erfassen.
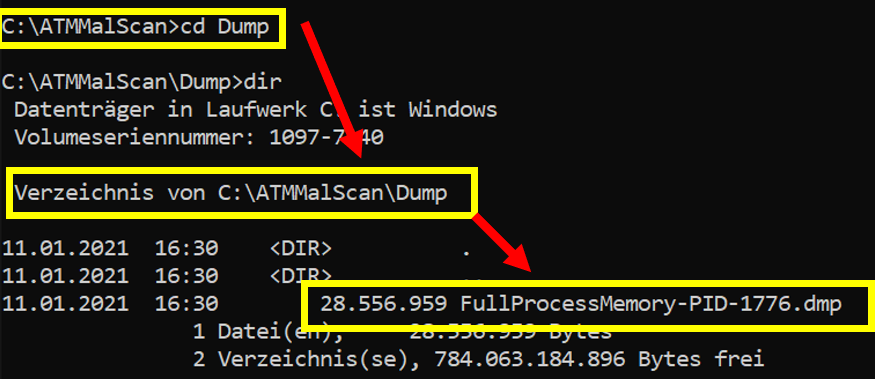
Schritt3 => Dump kann hier gefunden werden => <Verzeichnis, in dem ATMMalScan64.exe gestartet wurde> .\Dump
Schritt4 => Dump-Datei mit Windbg öffnen und die ATM-Schadsoftware mit ".writemem" auf die Festplatte extrahieren
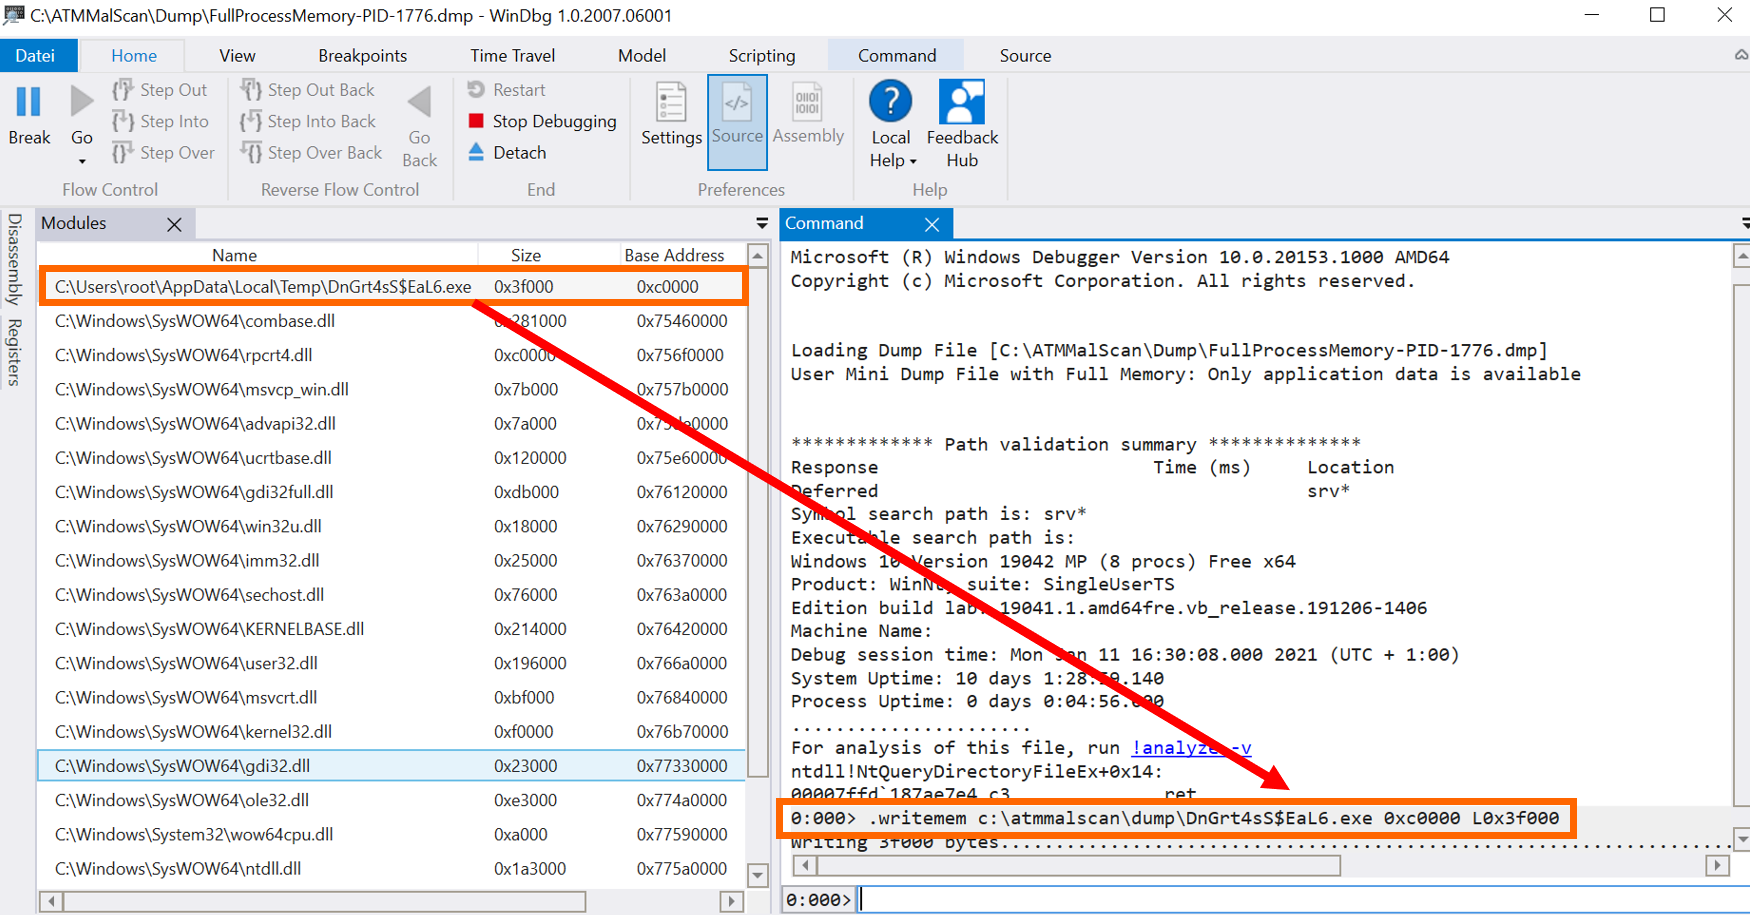
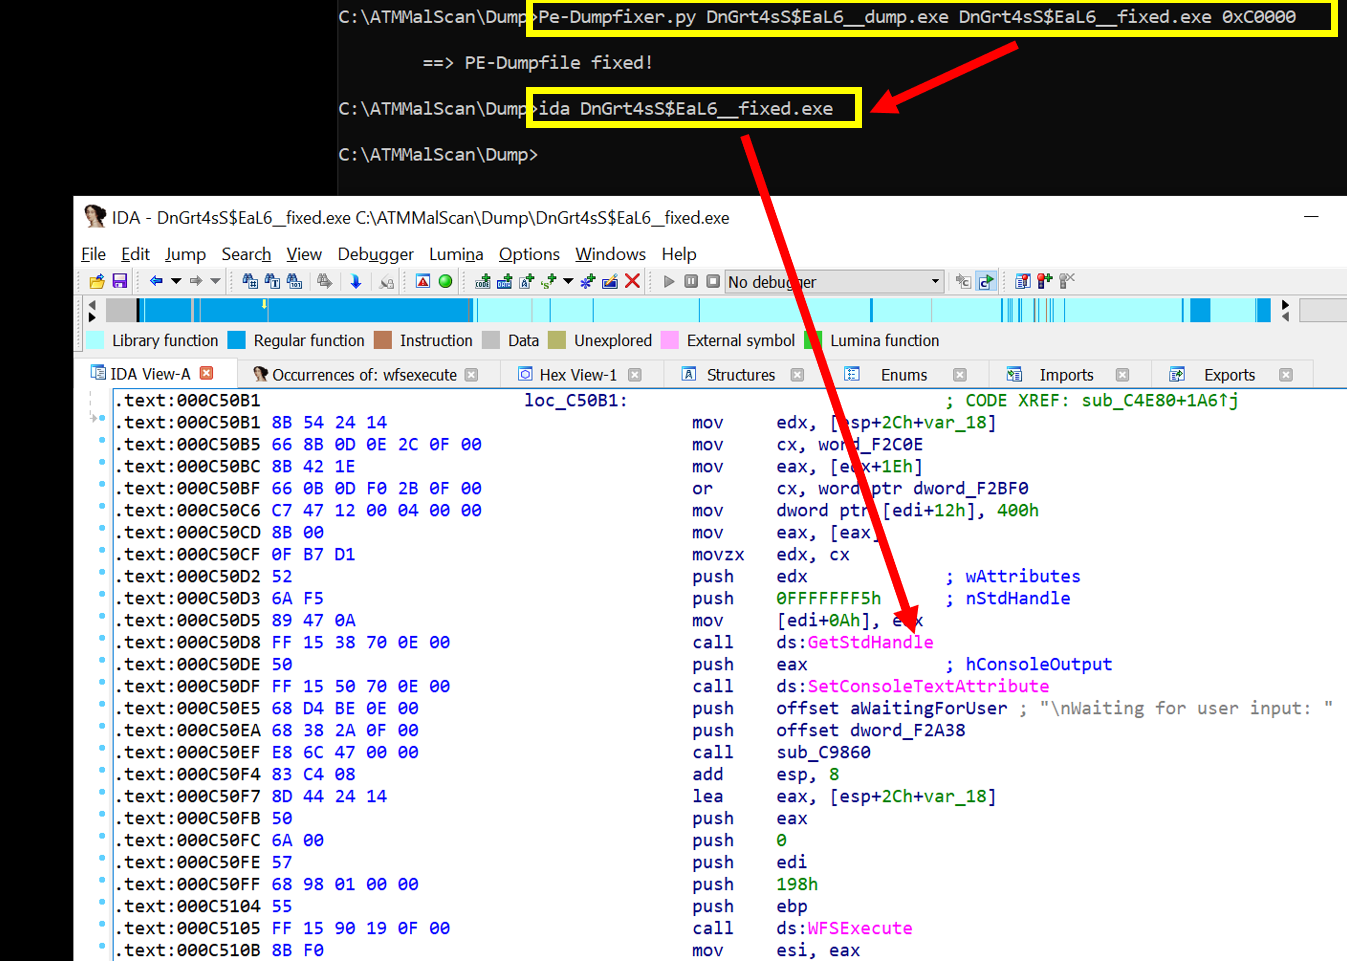
Schritt5 => Den gedumpten PE mit einem Ihrer bevorzugten PE-Fixer reparieren und mit der detaillierten Analyse der Schadsoftware beginnen.

Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    513
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    471
  • 3

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    345
  • 4

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    311
  • 5

    estorides

    grisuno/estorides

    Aggregiert 99+ kostenlose OSINT-Quellen parallel, löst Entitäten in einen Knowledge Graph auf und exportiert STIX 2.1, MISP oder GraphML mit LLM-gestützter Analyse.

    303
  • 6

    opencti

    opencti-platform/opencti

    Offene Plattform für Cyber-Bedrohungsinformationen

    303

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →





