
lmg
 halpomeranz/lmg
Script zur Automatisierung der Linux-Speichererfassung und -analyse
memory-forensicsforensicsdigital-forensics+1
halpomeranz/lmgScript zur Automatisierung der Linux-Speichererfassung und -analyse
 securitybrewery/catalyst
Selbst gehostete Incident-Response-Plattform mit Ticketverwaltung, automatisierten Reaktions-Playbooks, Aufgabenverfolgung und Dashboards zur…
 tonyphipps/meerkat
Eine Sammlung von PowerShell-Modulen, die für die Erfassung von Artefakten und die Aufklärung von Windows-basierten Endpunkten entwickelt wurde.
 codeyourweb/fastfinder
Incident Response - Schneller Sucher für verdächtige Dateien
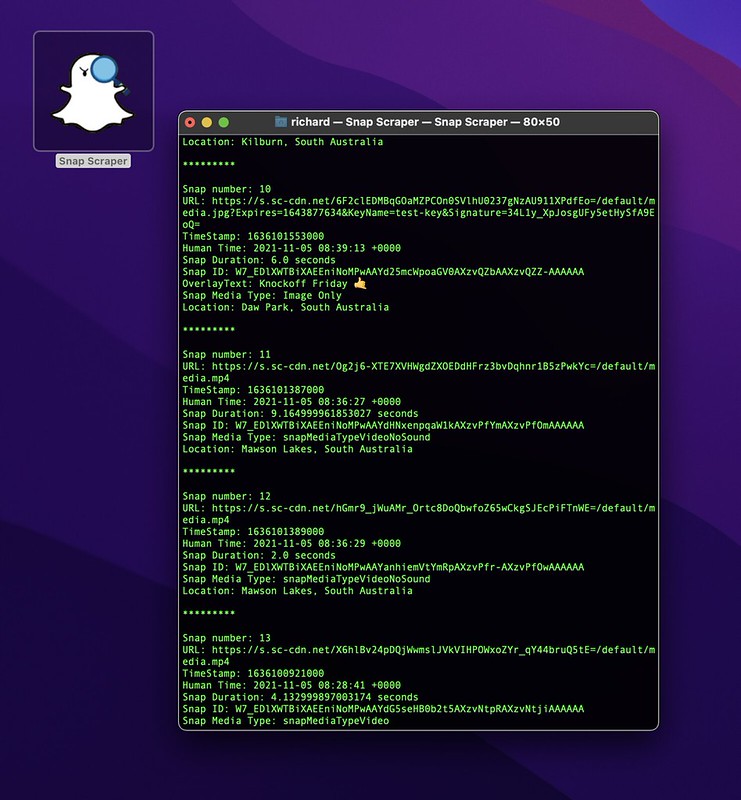 rhematt/snap-scraper
Extrahiert und lädt Snap Map-Medien anhand von Koordinaten für OSINT, forensische Analysen und Forschung. Unterstützt Metadatenprotokollierung und…
 slaughterjames/excelpeek
Statisches Analysewerkzeug zur Untersuchung potenziell bösartiger Microsoft Excel-Dateien, Extraktion von Metadaten, Makros und eingebetteten…
 rjbhide/wireshark-forensics-plugin
Wireshark-Plugin, das Netzwerkverkehr mit Bedrohungsintelligenz, Asset-Tags und Schwachstellendaten korreliert, um die forensische Analyse von…
 andyjsmith/registry-spy
Plattformübergreifender Registry-Browser für rohe Windows-Registrierungsdateien
 emalderson/thephish
ThePhish: ein automatisiertes Tool zur Phishing-E-Mail-Analyse
 andreafortuna/autotimeliner
Extrahiere automatisch-magisch eine forensische Zeitleiste aus einem flüchtigen Speicherabbild.
 frankwxu/digital-forensics-lab
Kostenlose praktische Labore für digitale Forensik für Studierende und Lehrkräfte
 huskyhacks/pmat-labs
Labore für praktische Malware-Analyse & Triage
 cyberdefenders/detectionlabelk
DetectionLabELK ist ein Fork von DetectionLab mit ELK Stack anstelle von Splunk.
 themittenmac/truetree
Ein Kommandozeilenwerkzeug für eine pstree-ähnliche Ausgabe auf macOS mit zusätzlichen PID-Erfassungsfähigkeiten
 ajmartel/irtriage
Incident Response Triage - Sammlung von Windows-Beweismitteln für forensische Analysen
 jschicht/extractusnjrnl
Tool zum Extrahieren des $UsnJrnl von einem NTFS-Volume
 jschicht/rawcopy
Kommandozeilen-basierter Low-Level-Dateiextraktor für NTFS
 trustedsec/tscopy
Python-Tool, das die NTFS $MFT parst, um während der Incident-Response gesperrte Dateien zu kopieren, indem es Betriebssystemsperren durch das Lesen…