 codeyourweb/fastfinder
Incident Response - Schneller Sucher für verdächtige Dateien

Ein leichtgewichtiges Incident-Response-Tool für Threat Hunting und forensische Triage



FastFinder ist ein leistungsstarkes, leichtgewichtiges Incident-Response-Tool, das für Cybersicherheitsexperten entwickelt wurde, die Threat Hunting, Live-Forensik und Endpunkt-Triage durchführen. Es ist sowohl für Windows als auch für Linux verfügbar und zeichnet sich durch die schnelle Erkennung verdächtiger Dateien anhand mehrerer Kriterien aus.
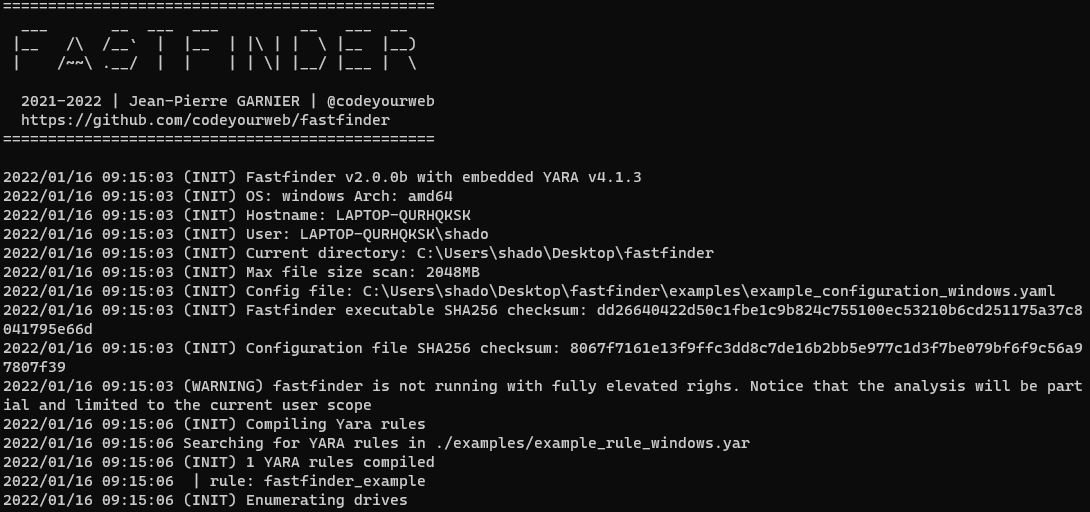
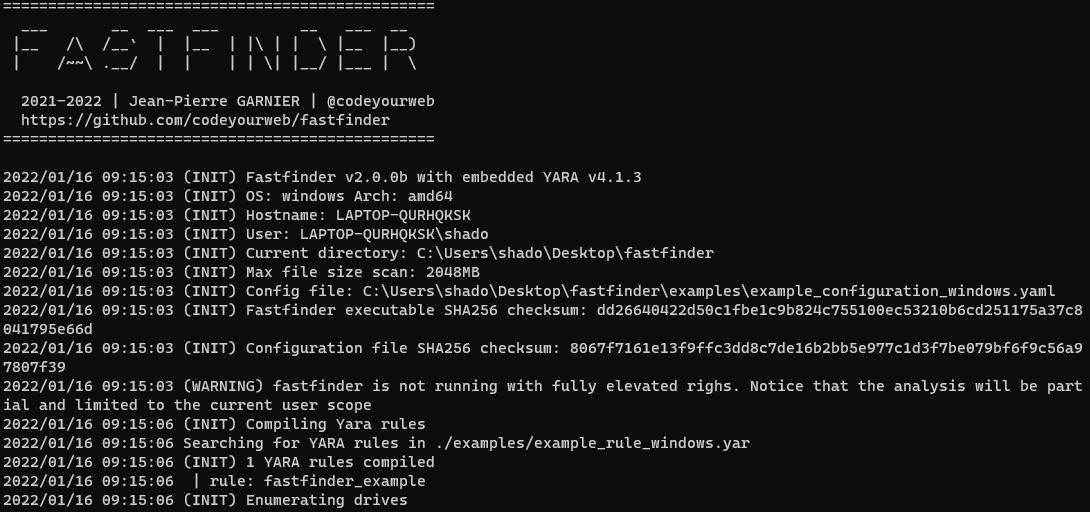 Basisschnittstelle
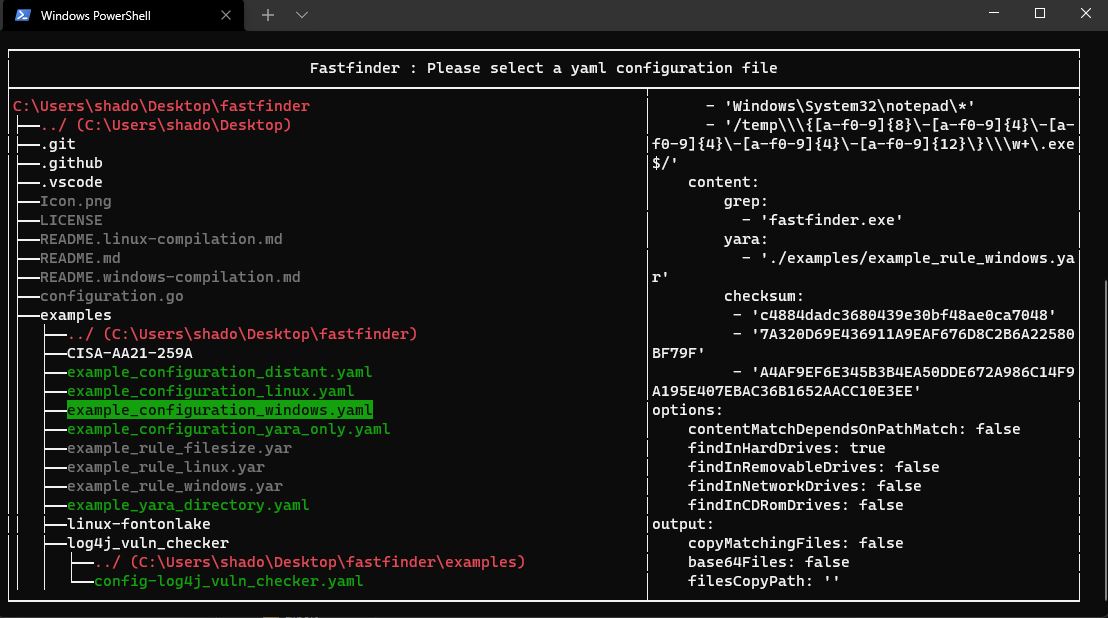 Konfigurationsauswahl
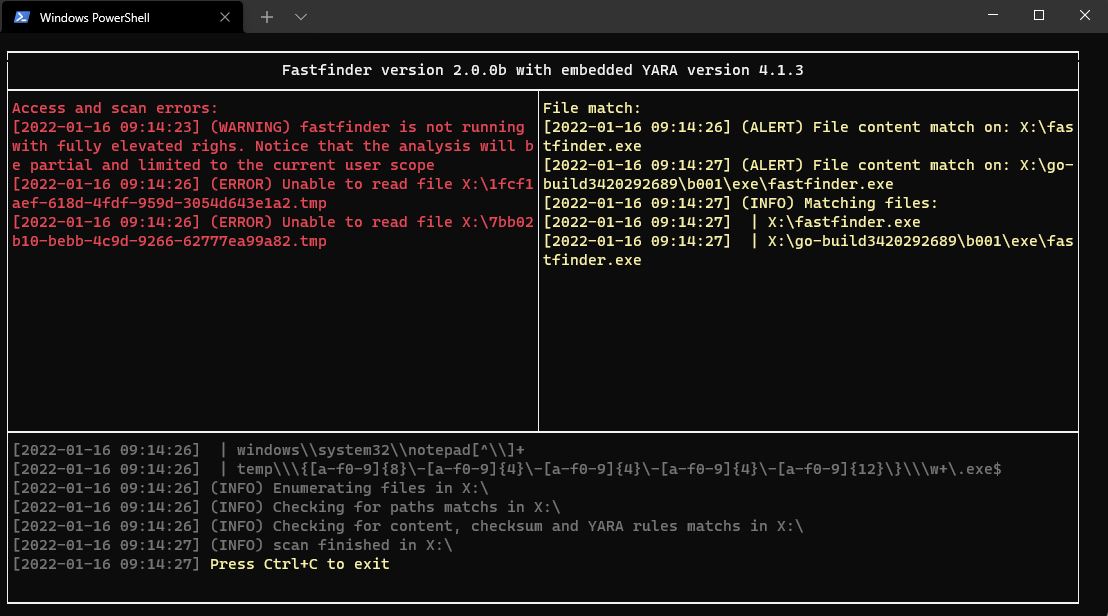 Scanergebnisse und Treffer
📥 Aktuelle Version herunterladen
⚠️ Hinweis: Die Kompilierung erfordert CGO- und YARA-Abhängigkeiten. Siehe plattformspezifische Anleitungen:
Der einfachste Weg, FastFinder ohne Installation von Abhängigkeiten zu erstellen:
# Build binaries for Linux and Windows
cd docker
make build-binaries

# Binaries will be in ./bin/
# - fastfinder-linux-amd64
# - fastfinder-windows-amd64.exe
Führen Sie FastFinder in einem privilegierten Docker-Container aus, um Volumes oder gemountete Dateisysteme zu scannen:
# Build the runtime image (includes FastFinder + YARA + editors)
.\docker-helper.ps1 build-runtime

# Run scan with configuration directory
.\docker-helper.ps1 run-runtime -ConfigPath "C:\path\to\config_folder" -ScanPath "C:\data\to\scan"

# Interactive shell mode (no scan, just shell access)
.\docker-helper.ps1 run-runtime -Interactive
fastfinder [OPTIONS]
| Option | Beschreibung | Standard |
|---|---|---|
-h, --help | Hilfeinformation anzeigen | |
-c, --configuration <yaml config file> | Pfad zur Konfigurationsdatei | |
-b, --build <output executable> | Eigenständige Binärdatei mit eingebetteter Konfiguration erstellen (nur x64-Architektur) | |
-r, --root <Path> | Scan-Stammpfad (überschreibt Laufwerksaufzählung) | |
-s, --silent | Lautloser Modus – Ausführung ohne sichtbares Fenster oder Konsole | |
-v, --verbosity <verbosityLevel> | Ausführlichkeitsstufe der Protokollierung (1-5) | 3 |
-t, --triage | Kontinuierlicher Überwachungsmodus | false |
# Basic scan with configuration file
./fastfinder -c config.yaml

# Continuous monitoring mode
./fastfinder -c config.yaml -t

# Create standalone executable (x64 architecture only)
./fastfinder -c config.yaml -b standalone_scanner.exe
💡 Tipp: FastFinder kann mit Standardbenutzerrechten ausgeführt werden, aber Administratorrechte bieten Zugriff auf alle Systemdateien.
Konfigurationsbeispiele sind hier verfügbar. Hier ist ein vollständiges leeres Konfigurationsbeispiel. Sie müssen nicht jedes Attribut implementieren, wenn Sie nicht alles nutzen.