
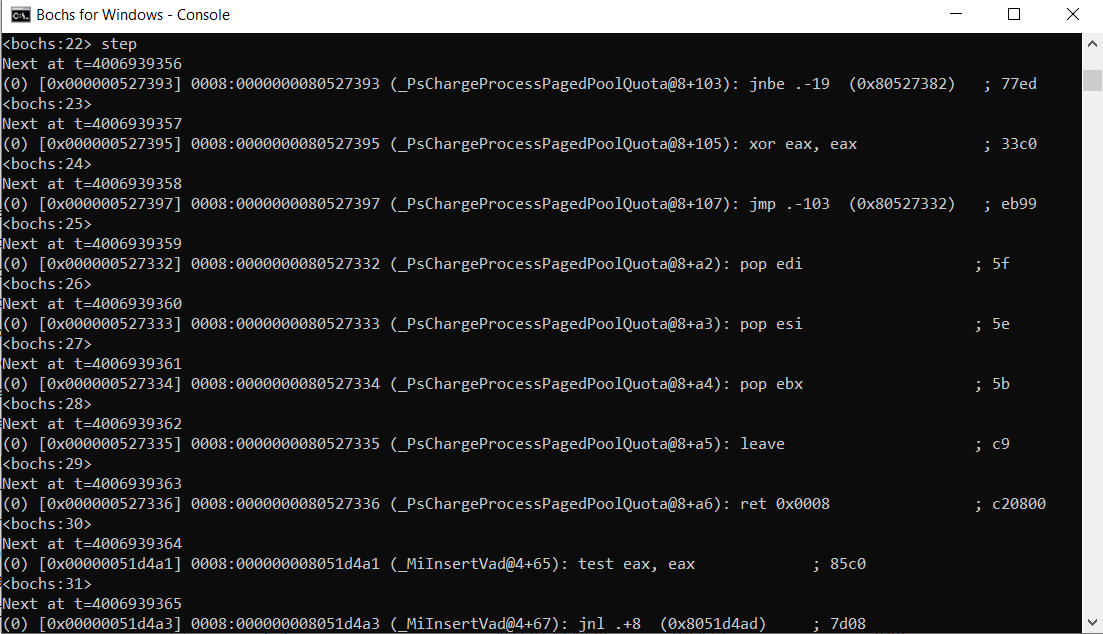
ida_bochs_windows
 therealdreg/ida_bochs_windows
Hilfsskript für Windows-Kernel-Debugging mit IDA Pro auf dem nativen Bochs-Debugger (inklusive PDB-Symbole)
dynamic-code-analysisreverse-engineeringdebuggers+1
62
therealdreg/ida_bochs_windowsHilfsskript für Windows-Kernel-Debugging mit IDA Pro auf dem nativen Bochs-Debugger (inklusive PDB-Symbole)
 pietroborrello/customprocessingunit
Das erste Analyse-Framework für CPU-Mikrocode
 mandiant/strace
Ein DTrace auf Windows Reimplementation
 daem0nc0re/tangledwinexec
PoCs und Tools zur Untersuchung von Windows-Prozessausführungstechniken
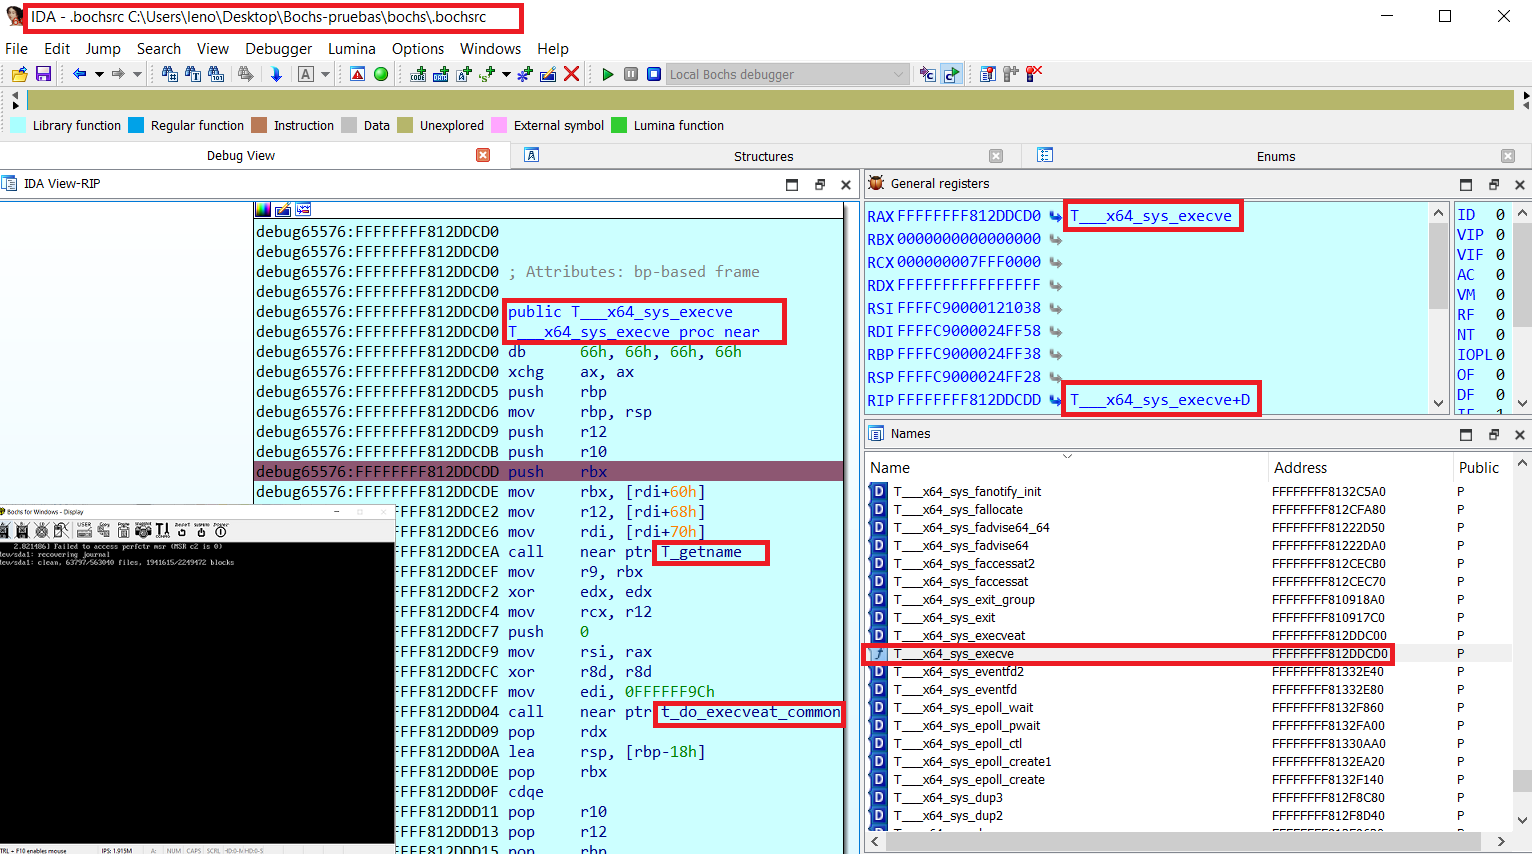 therealdreg/bochs_linux_kernel_debugging
Werkzeuge zum Debugging des Linux-Kernels unter Bochs (inkl. Symbole, nativer Bochs-Debugger und IDA PRO)
 chichou/vscode-frida
Inoffizielle Frida-Erweiterung für VSCode
 atlas0fd00m/vivisection
Analyse-Plugins und Tools für Vivisect
 0xricksanchez/like-dbg
Vollständig dockerisierte Linux-Kernel-Debugging-Umgebung für Linux und MacOS
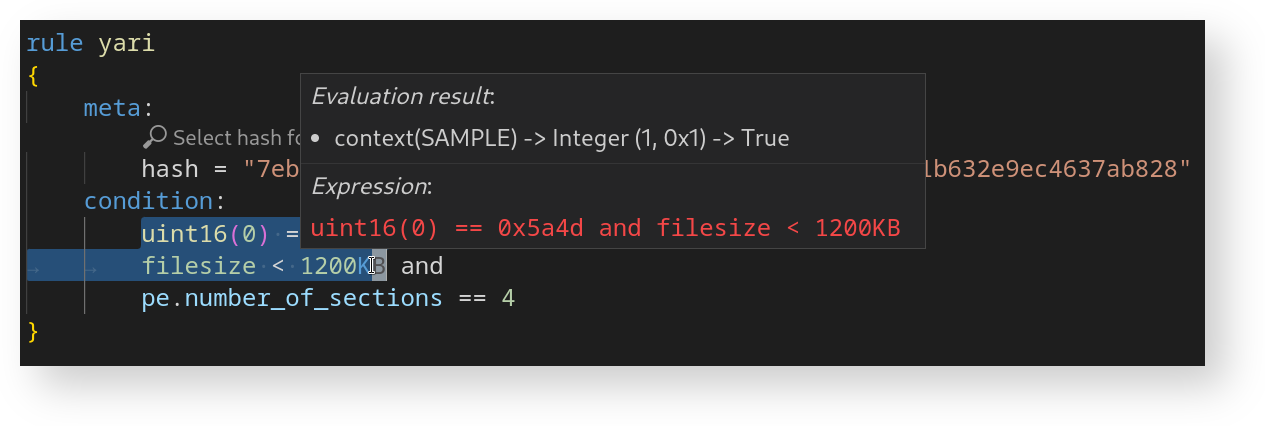 avast/yari
YARI ist ein interaktiver Debugger für die YARA-Sprache.
 fabiobaroni/awesome-exploit-development
Eine kuratierte Liste von Ressourcen (Bücher, Tutorials, Kurse, Tools und verwundbare Anwendungen) zum Erlernen von Exploit Development.
 controlplaneio/truffleproc
truffleproc — Geheimnisse im Prozessspeicher aufspüren (TruffleHog & gdb Mashup)
 microsoft/windbg-samples
Beispiel-Erweiterungen, Skripte und API-Verwendungen für WinDbg.
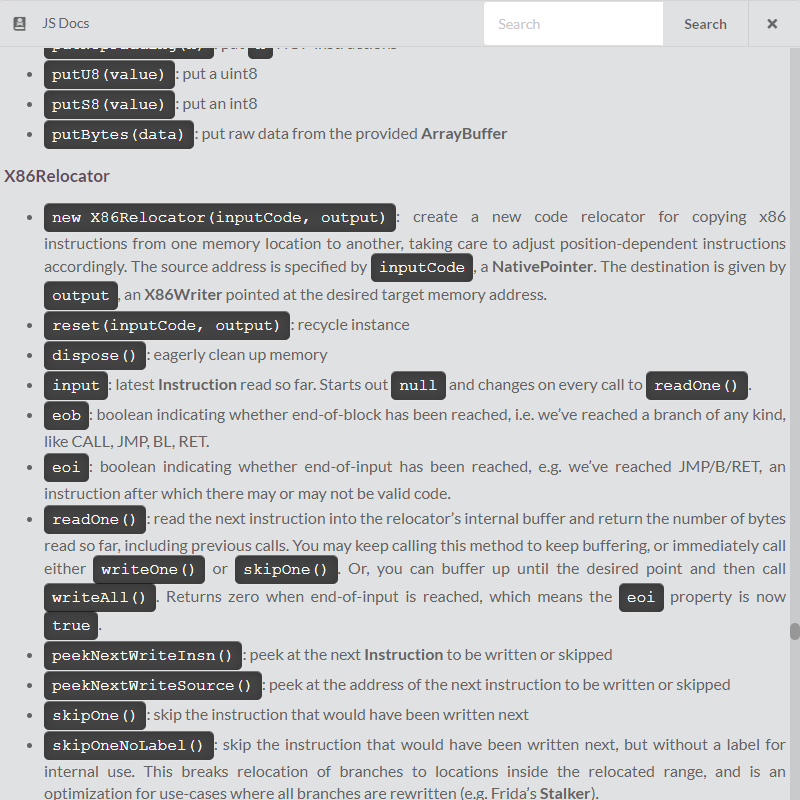 fuzzysecurity/fermion
Fermion, ein Electron-Wrapper für Frida & Monaco.
 darkcodersc/psylodbg
Benutzerfreundlicher Microsoft Windows-Debugger für Malware-Analysten.
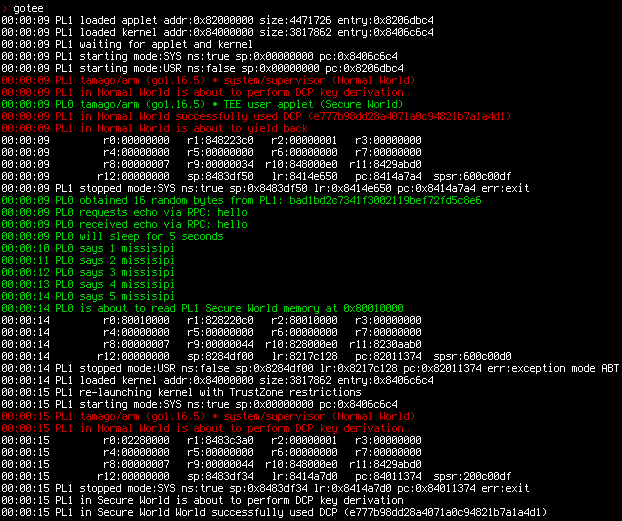 usbarmory/gotee-example
GoTEE - Beispielanwendung
 zhkl0228/unidbg
Ermöglicht die Emulation einer nativen Android-Bibliothek sowie eine experimentelle iOS-Emulation.
 hugsy/defcon_27_windbg_workshop
DEFCON 27 Workshop - Modernes Debugging mit WinDbg Preview