
 usbarmory/gotee-example
GoTEE - Beispielanwendung

Das Framework GoTEE implementiert die gleichzeitige Instanziierung von TamaGo-basierten Unikernels in privilegierten und unprivilegierten Modi, die über Monitor-Modus und benutzerdefinierte Systemaufrufe miteinander interagieren.
Mit diesen Fähigkeiten implementiert GoTEE eine TamaGo-basierte Trusted Execution Environment (TEE), die Go-Speichersicherheit, Komfort und Fähigkeiten in die Bare-Metal-Ausführung innerhalb von ARM TrustZone Secure World oder RISC-V Supervisor Execution Environments bringt.
GoTEE kann reine Go-, Rust- oder C-basierte freistehende Trusted Applets beaufsichtigen, die die GoTEE-API implementieren, sowie jedes Betriebssystem, das in der Lage ist, in ARM TrustZone Normal World oder RISC-V S-Mode zu laufen, wie etwa Linux.
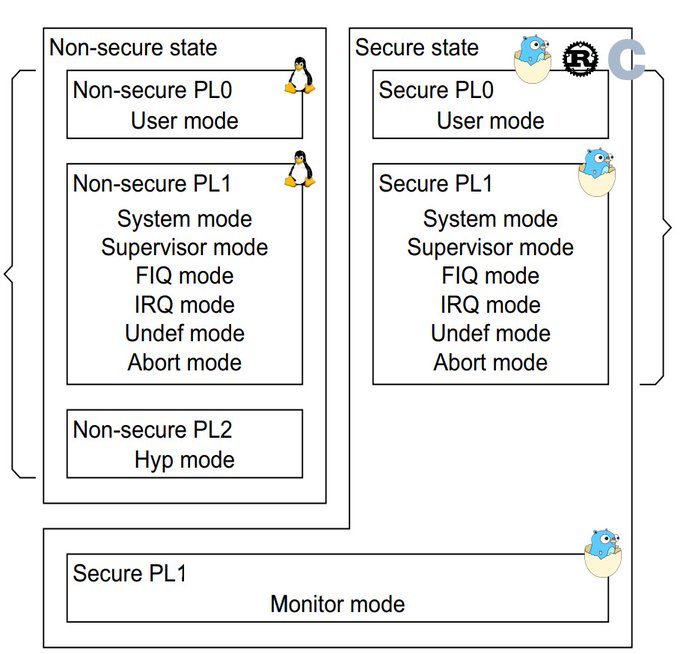
Isolierte Ausführungskontexte für ARM User Mode, TrustZone Normal World oder RISC-V Supervisor Mode
API für die Implementierung eines Trusted OS (Syscall-, JSON-RPC- und Exception-Handler)

Die Hauptdokumentation, die ein Tutorial enthält, ist im Projekt-Wiki zu finden.
Die API-Dokumentation des Pakets ist auf pkg.go.dev zu finden.
Die folgende Tabelle fasst die derzeit unterstützten SoCs und Boards zusammen.
| SoC | Board | SoC-Paket | Board-Paket |
|---|---|---|---|
| NXP i.MX6ULZ | USB armory Mk II | imx6ul | usbarmory/mk2 |
| NXP i.MX6ULL | MCIMX6ULL-EVK | imx6ul | mx6ullevk |
| SiFive FU540 | QEMU sifive_u | fu540 | qemu/sifive_u |
In der TEE-Nomenklatur wird der privilegierte Unikernel üblicherweise als Trusted OS bezeichnet, während der unprivilegierte ein Trusted Applet darstellt.
Das GoTEE-Beispiel demonstriert den gleichzeitigen Betrieb von Go-Unikernels, die als Trusted OS, Trusted Applet und Main OS fungieren.
[!WARNING] Das Haupt-OS kann jedes „reiche" OS sein (z. B. Linux), TamaGo wird lediglich für ein eigenständiges Beispiel verwendet. Dasselbe gilt für das Trusted Applet, das jede Bare-Metal-Anwendung sein kann, die im User-Modus laufen und die GoTEE-API implementieren kann, wie etwa freistehende C- oder Rust-Programme.
Ein Rust-Beispiel kann verwendet werden, indem beim Bauen
trusted_applet_godurchtrusted_applet_rustersetzt wird.
Die Beispiel-Kombination aus Trusted OS und Applet führt grundlegende Tests der gleichzeitigen Ausführung von drei TamaGo- Unikernels auf unterschiedlichen Privilegienebenen durch:
Das Main OS gibt die Kontrolle über einen Monitor-Call zurück.
Das Trusted Applet schläft 5 Sekunden lang, bevor es versucht, den Speicher des Trusted OS zu lesen, was eine Ausnahme auslöst, die vom Supervisor behandelt wird, der das Trusted Applet beendet.
Die GoTEE-syscall- Schnittstelle ist für die Kommunikation zwischen dem Trusted OS und dem Trusted Applet implementiert.
Wenn die Beispielanwendung auf dem USB armory Mk II gestartet wird, ist sie über SSH durch Ethernet over USB (ECM-Protokoll, unterstützt auf Linux- und macOS-Hosts) erreichbar:
$ ssh [email protected]
tamago/arm • TEE security monitor (Secure World system/monitor)

allgptr                                          # memory forensics of applet goroutines
csl                                              # show config security levels (CSL)
csl             <periph> <slave> <hex csl>       # set config security level (CSL)
dbg                                              # show ARM debug permissions
exit, quit                                       # close session
gotee                                            # TrustZone example w/ TamaGo unikernels
help                                             # this help
linux           <uSD|eMMC>                       # boot NonSecure USB armory Debian base image
lockstep        <fault %>                        # tandem applet example w/ fault injection
peek            <hex offset> <size>              # memory display (use with caution)
poke            <hex offset> <hex value>         # memory write   (use with caution)
reboot                                           # reset device
sa                                               # show security access (SA)
sa              <id> <secure|nonsecure>          # set security access (SA)
stack                                            # stack trace of current goroutine
stackall                                         # stack trace of all goroutines

>
Der Beispiel kann mit dem Befehl gotee gestartet werden, der das Main OS zweimal startet, um das Verhalten vor und nach Inkrafttreten der TrustZone-Einschränkungen unter Verwendung echter Hardware-Peripherie zu demonstrieren.
Zusätzlich kann der Befehl linux verwendet werden, um das
USB armory Debian base image
als Non-secure Main OS zu starten.
[!NOTE] Nur USB armory Debian base image Releases >= 20211129 werden für den Non-secure-Betrieb unterstützt.






