
 paradigmxyz/iron-proxy
Eine Egress-Firewall für nicht vertrauenswürdige Workloads.



CI-Jobs, KI-Coding-Agenten und sandboxed Container können beliebige ausgehende Anfragen stellen. Eine kompromittierte Abhängigkeit, eine Prompt-Injection oder ein bösartiger Build-Schritt kann Secrets exfiltrieren, nach Hause telefonieren oder eine Reverse Shell öffnen. Die meisten Teams haben keinerlei Sicht darauf, was ihre Workloads verlässt, geschweige denn eine Möglichkeit, es zu stoppen.
iron-proxy ist ein MITM-Egress-Proxy mit integriertem DNS-Server, der zwischen deiner nicht vertrauenswürdigen Workload und dem Internet sitzt. Er erzwingt Default-Deny an der Netzwerkgrenze, sodass die Workload nur Domains erreichen kann, die du explizit erlaubst. Echte Secrets gelangen nie in die Sandbox. Workloads verwenden Proxy-Tokens, und iron-proxy tauscht an der Egress-Grenze echte Anmeldedaten ein – das bedeutet, eine kompromittierte Workload kann nur ein Token exfiltrieren, das außerhalb des Proxys wertlos ist.
Ein einziges Binary. Eine einzige YAML-Konfiguration.
169.254.169.254, fd00:ec2::254 und fd20:ce::254) und Loopback sind
standardmäßig gesperrt; überschreibbar über proxy.upstream_deny_cidrs oder
IRON_PROXY_UPSTREAM_DENY_CIDRS.HTTP_PROXY, HTTPS_PROXY oder SOCKS5-Einstellungen
nativ unterstützen.SET ROLE in der Upstream-Session
injiziert und Client-Versuche zur Rollenänderung (SET ROLE, jeder
set_config-Aufruf, DO-Blöcke, unsichere Funktionsdefinitionen, Definitionen,
die Funktionen als Callbacks binden wie CREATE AGGREGATE usw.) über einen
SQL-AST-Walk ablehnt. SQL- und PL/pgSQL-Routine-Bodies werden rekursiv
inspiziert; dynamisches PL/pgSQL und nicht unterstützte Routine-Sprachen werden
abgelehnt. Als Defense in Depth entziehe der injizierten Rolle EXECUTE auf
pg_catalog.set_config sowie nicht benötigte TEMPORARY-/CREATE-Privilegien
(z. B. von PUBLIC) und gewähre set_config nur dem Login-Benutzer zurück, den
der Proxy für die Session-Einrichtung verwendet. Der Proxy pinnt in der
Upstream-Session stets standard_conforming_strings=on und
client_encoding=UTF8 und lehnt Client-Versuche ab, diese zu ändern, damit sein
SQL-Parser und der Server darin übereinstimmen, wie Statements tokenisiert
werden. Lässt sich mit PostgreSQL Row-Level Security kombinieren, um
mandantenspezifische Datenisolierung zu erreichen, wenn die Anwendung sich als
gemeinsamer Service-Account-Benutzer verbindet. Erfordert, dass PgBouncer
(falls verwendet) im Modus pool_mode = session läuft – Transaction- oder
Statement-Pool-Modi binden Backends zwischen Abfragen stillschweigend neu und
würden die Policy aushebeln. Details siehe docs.iron.sh.Gebaut für CI-Pipelines, GitHub Actions, KI-Agenten (Claude Code, Cursor, Codex) und jede Umgebung, in der du Code ausführst, dem du nicht vollständig vertraust.
Docker-Images sind auf Docker Hub verfügbar und vorgefertigte Binaries für Linux/macOS (amd64/arm64) finden sich auf GitHub Releases.
Oder aus dem Quellcode bauen:
go build -o iron-proxy ./cmd/iron-proxy
cd examples/docker-compose
docker compose up
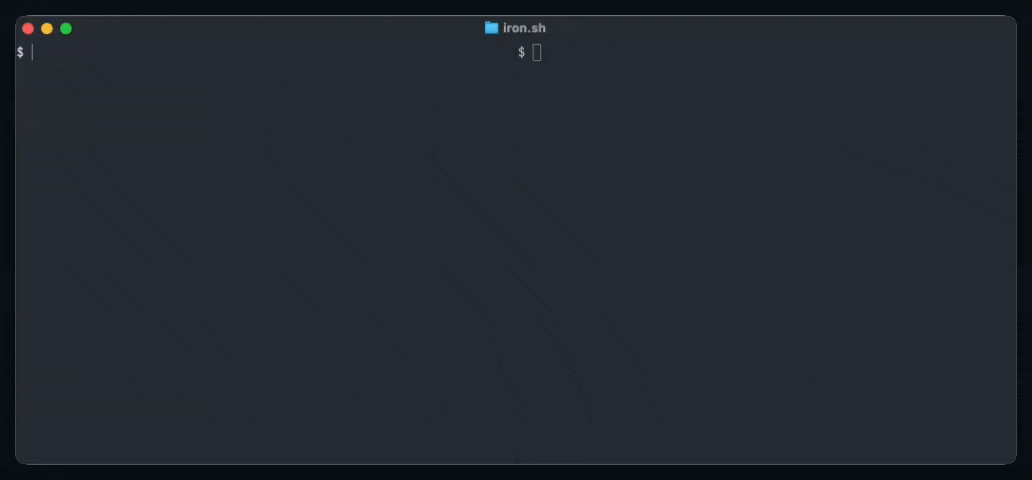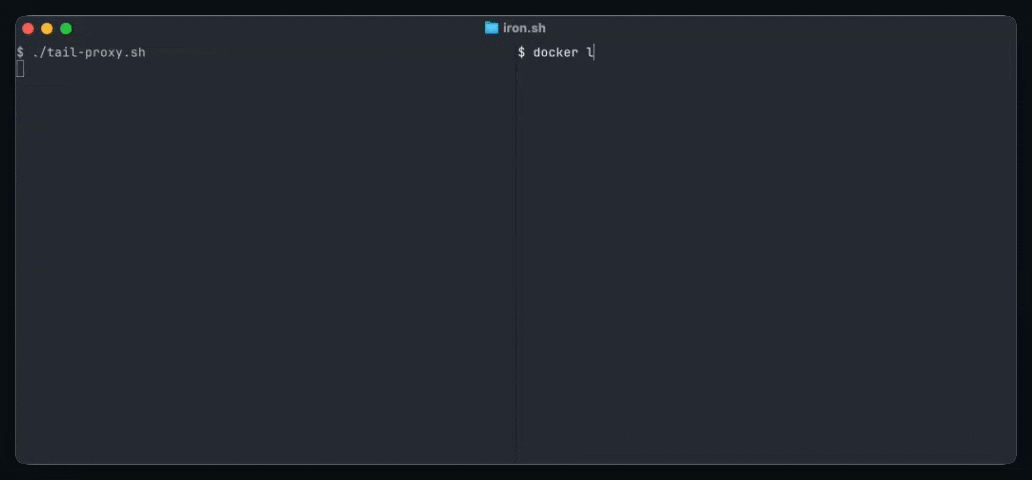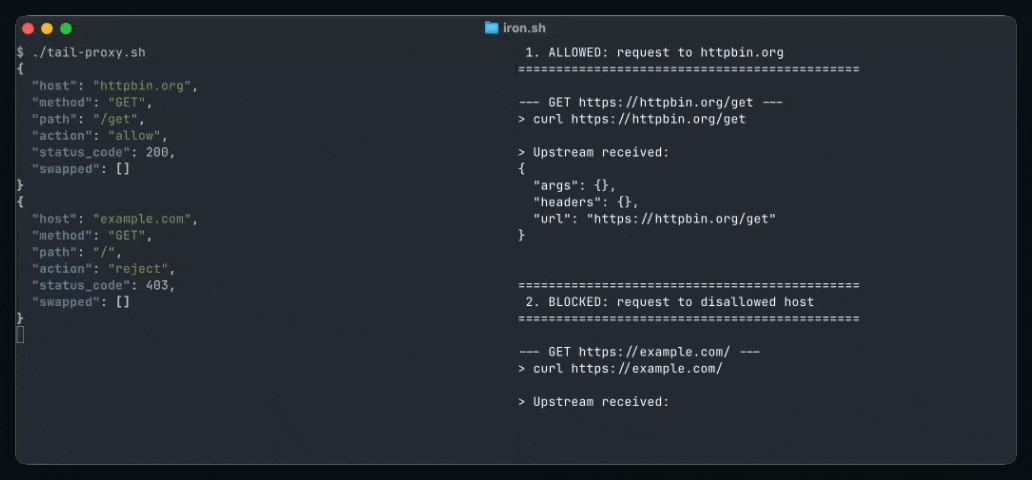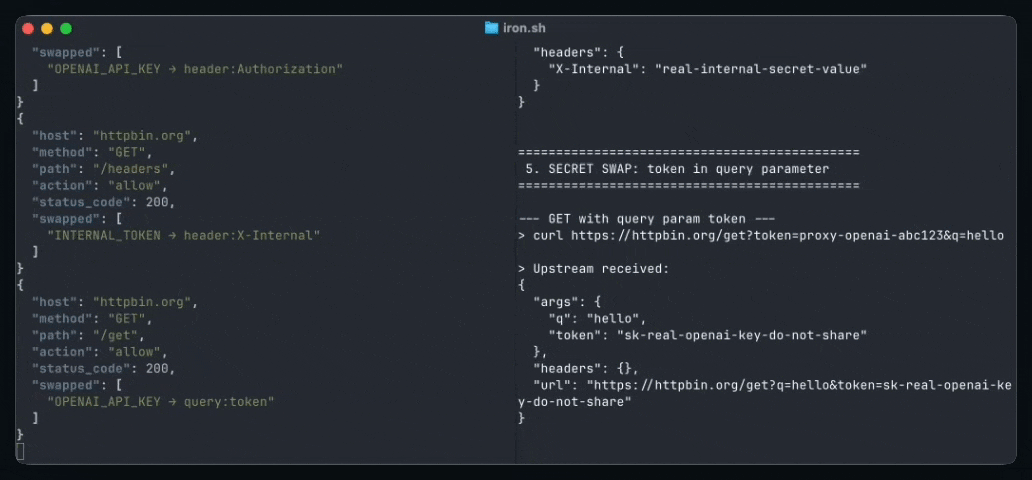
Dies startet iron-proxy und einen Demo-Client, der fünf Anfragen durch den Proxy sendet. Prüfen Sie die Logs, um erlaubte, blockierte und geheimnis-umgeschriebene Anfragen zu sehen:
docker compose logs proxy
Jede Anfrage erzeugt einen strukturierten JSON-Audit-Eintrag:
{
  "host": "httpbin.org",
  "method": "GET",
  "path": "/headers",
  "action": "allow",
  "status_code": 200,
  "duration_ms": 142,
  "request_transforms": [
    { "name": "allowlist", "action": "continue" },
    {
      "name": "secrets",
      "action": "continue",
      "annotations": { "swapped": [{ "secret": "OPENAI_API_KEY", "locations": ["header:Authorization"] }] }
    }
  ]
}
Abgelehnte Anfragen enthalten ein Feld rejected_by und werden auf WARN-Ebene protokolliert. Das vollständige Schema finden Sie unter
Audit-Log-Format.
iron-proxy beendet TLS, indem es Blattzertifikate im laufenden Betrieb generiert, die von einer von Ihnen bereitgestellten CA signiert werden. Client-Container müssen dieser CA vertrauen.
mkdir -p certs
openssl genrsa -out certs/ca.key 4096
openssl req -x509 -new -nodes \
    -key certs/ca.key \
    -sha256 -days 3650 \
    -subj "/CN=iron-proxy CA" \
    -addext "basicConstraints=critical,CA:TRUE" \
    -addext "keyUsage=critical,keyCertSign" \
    -out certs/ca.crt
iron-proxy benötigt eine feste IP, damit Container ihr DNS darauf verweisen können:
docker network create --subnet=172.20.0.0/24 iron-proxy
Erstellen Sie eine Env-Datei mit Ihren Secrets (halten Sie diese aus der Versionskontrolle heraus):
echo "OPENAI_API_KEY=sk-real-key" > .env
docker run -d --name iron-proxy \
  --network iron-proxy --ip 172.20.0.2 \
  -v $(pwd)/proxy.yaml:/etc/iron-proxy/proxy.yaml:ro \
  -v $(pwd)/certs/ca.crt:/etc/iron-proxy/ca.crt:ro \
  -v $(pwd)/certs/ca.key:/etc/iron-proxy/ca.key:ro \
  --env-file .env \
  ironsh/iron-proxy:latest -config /etc/iron-proxy/proxy.yaml
Der einfachste Ansatz ist DNS-basiertes Routing: Richten Sie das DNS des Containers auf iron-proxy aus, und alle Hostname-Auflösungen werden auf die Proxy-IP aufgelöst, wodurch der Datenverkehr automatisch durch ihn geleitet wird:
docker run --rm \
  --network iron-proxy \
  --dns 172.20.0.2 \
  -v $(pwd)/certs/ca.crt:/certs/ca.crt:ro \
  curlimages/curl --cacert /certs/ca.crt https://httpbin.org/get







