

 anchore/syft
CLI-Tool und Bibliothek zur Generierung einer Software-Stückliste (SBOM) aus Container-Images und Dateisystemen
Ein CLI-Tool und eine Go-Bibliothek zur Erstellung einer Software Bill of Materials (SBOM) aus Container-Images und Dateisystemen. Hervorragend geeignet zur Schwachstellenerkennung in Kombination mit einem Scanner wie Grype.



[!TIP] Neu bei Syft? Schau dir die Getting-Started-Anleitung für eine Schritt-für-Schritt-Einführung an!
Der schnellste Weg, um loszulegen:
curl -sSfL https://get.anchore.io/syft | sudo sh -s -- -b /usr/local/bin
[!TIP] Siehe die Installationsdokumentation für weitere Möglichkeiten, Syft zu erhalten, einschließlich Homebrew, Docker, Scoop, Chocolatey, Nix und mehr!
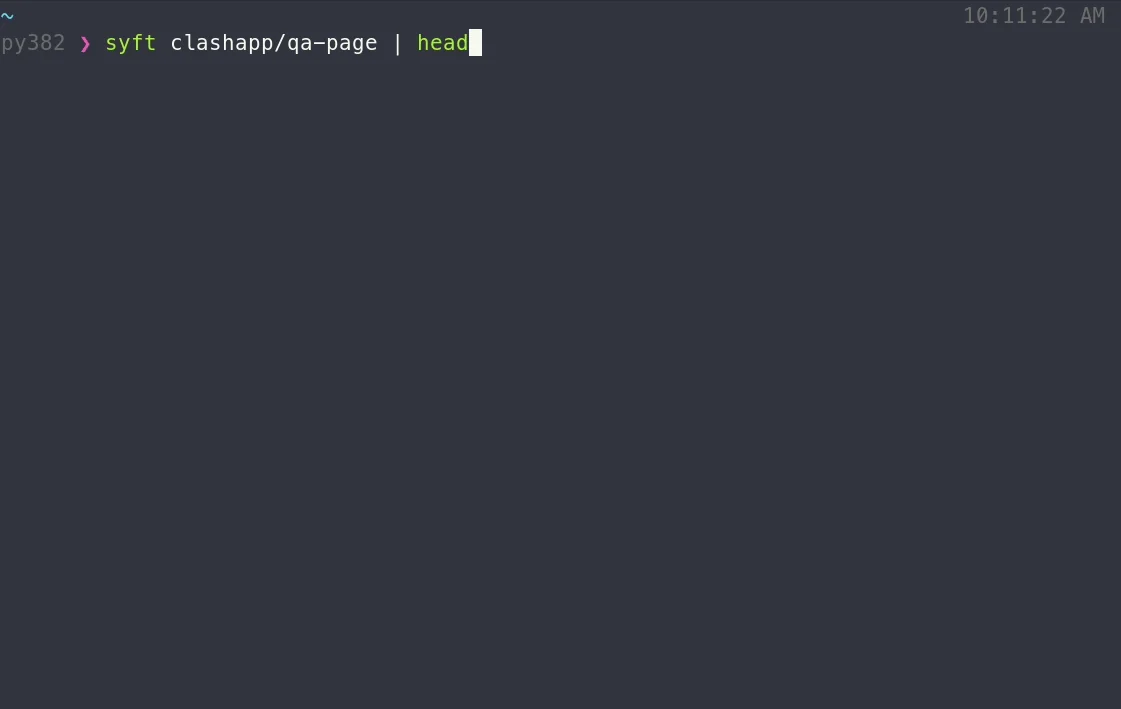
Zeige die Pakete innerhalb eines Container-Images oder Verzeichnisses an:
# container image
syft alpine:latest

# directory
syft ./my-project
Um eine SBOM zu erhalten, gib ein oder mehrere Ausgabeformate an:
# SBOM to stdout
syft <image> -o cyclonedx-json

# Multiple SBOMs to files
syft <image> -o spdx-json=./spdx.json -o cyclonedx-json=./cdx.json
Unter Linux kann syft Images aus einem lokalen containers-storage-Speicher (z. B. mit Buildah oder Podman erstellt) scannen, wenn dies explizit angefordert wird; einfache Image-Referenzen suchen dort nie:
syft --from containers-storage localhost/myimage:latest

# rootless stores must be read from inside the builder's user namespace
podman unshare syft --from containers-storage localhost/myimage:latest
Dies ist in den Linux-Release-Binärdateien enthalten. Beim Erstellen aus dem Quellcode füge -tags containers_image_openpgp,exclude_graphdriver_btrfs hinzu.
[!TIP] Schau dir die Getting-Started-Anleitung an, um alle Möglichkeiten und Funktionen zu erkunden.
Möchtest du alle Details und Feinheiten von Syft kennenlernen? Sieh dir die CLI-Dokumentation, die Konfigurationsdokumentation und das JSON-Schema an.
Wir ermutigen Benutzer, dazu beizutragen, diese Tools besser zu machen, indem sie Issues einreichen, wenn sie einen Fehler finden oder ein neues Feature wünschen. Schau dir unsere Übersicht zum Mitwirken und die entwicklerspezifische Dokumentation an, wenn du daran interessiert bist, Code-Beiträge zu leisten.
Die Entwicklung von Syft wird von Anchore gesponsert und steht unter der Apache-2.0-Lizenz.
Das Syft-Logo von Anchore ist lizenziert unter CC BY 4.0

Für kommerzielle Support-Optionen mit Syft oder Grype kontaktiere bitte Anchore.
Das Syft-Team hält regelmäßig Online-Community-Meetings ab. Alle sind willkommen, um Themen zur Diskussion beizusteuern.
