EnvVisualizer
/proc/self/environ auf kompromittierten Linux-Boxen parsen und visualisieren — kategorisiert Umgebungsvariablen nach Tech-Stack (AWS, Django, Rails,…

/proc/self/environ auf kompromittierten Linux-Boxen parsen und visualisieren — kategorisiert Umgebungsvariablen nach Tech-Stack (AWS, Django, Rails,…

Sandbox für KI-Coding-Agents. Führt Copilot CLI, Claude Code, OpenCode, Gemini CLI, Antigravity, Pi, goose oder eine einfache Shell in einer Sandbox…

CodeQL-basierter Scanner, der kryptografische Funktionsaufrufe in Repositories und GitHub-Organisationen inventarisiert und eine Cryptographic Bill…

Offline-Single-Binary-Web-App, die CycloneDX-, SPDX- und syft-SBOMs einliest, ein Ensemble von CVE-Scannern ausführt, Ergebnisse mit EPSS, CISA-KEV…

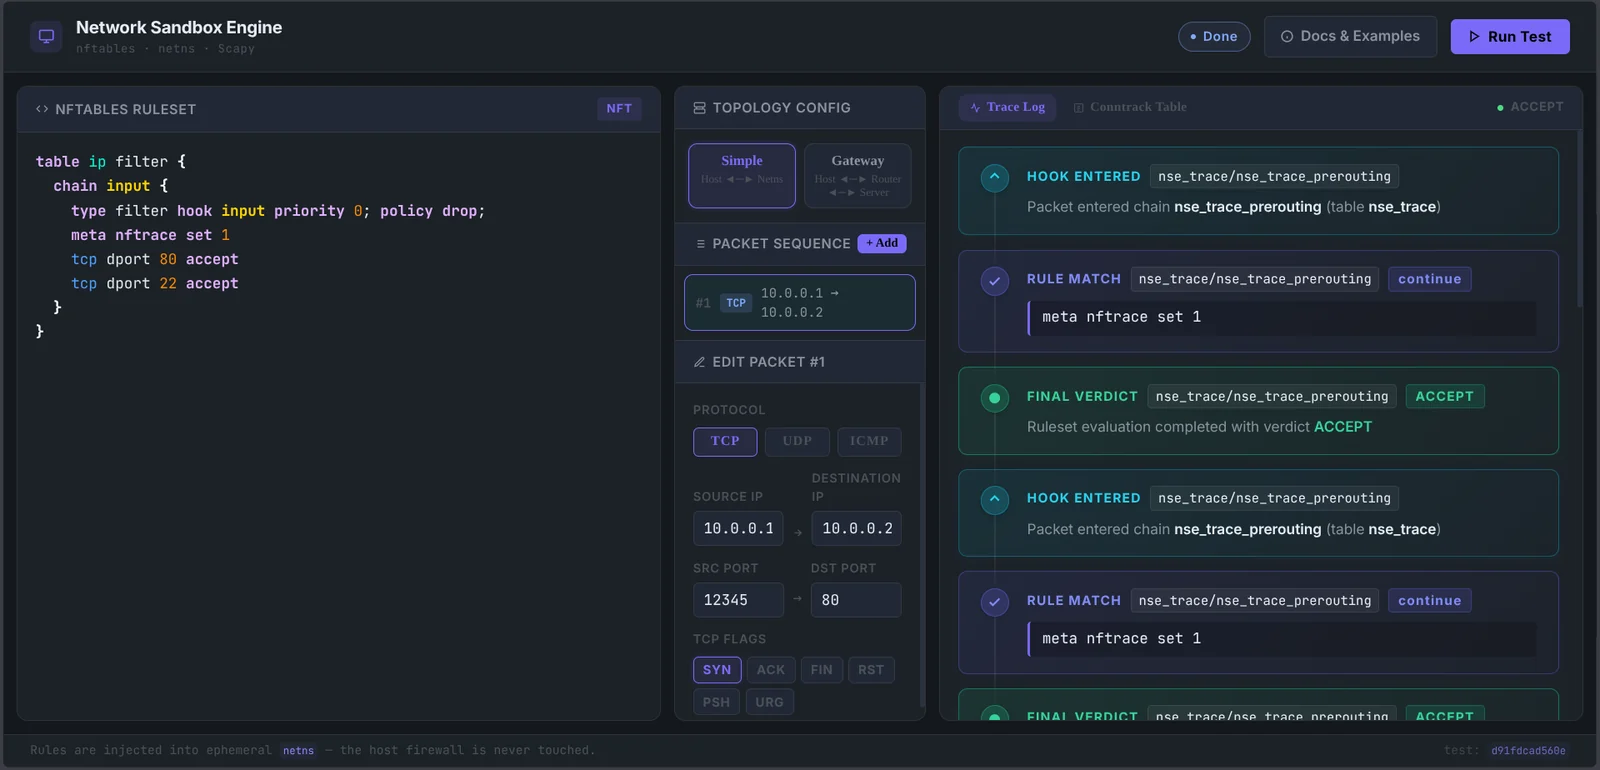
A deterministic network sandbox for testing nftables rules. It uses ephemeral Linux network namespaces (netns) and Scapy to validate firewall logic…

Open-Source-Antivirus für KI-Agenten: Blockiert riskante Tools, Secret-Zugriffe, Prompt-Injection, bösartige Pakete, MCP-Server, Plugins und Skills…

Eine macOS-App zum Scannen von Xcode-Projektdateien auf mögliche Sicherheitsprobleme.

GRC platform for risk management, compliance, and audit with 200+ frameworks, automatic control mapping, vulnerability management, and incident…

Web-Schwachstellen-Scanner, entwickelt mit C++17 und Qt 6, mit GUI, CLI, konfigurierbarem Crawling und JSON-Berichten. Für Bildungszwecke…

Herstellerneutrales NDJSON-Angriffsgraph-Format mit Knoten-/Kanten-Taxonomie, AWS/GCP/Azure-Zuordnungen, Ableitungsregeln und einer Exposure-DB für…

Ein Sammler und Ableitungs-Engine. Es kartiert Ihre Umgebung, bewertet effektive Berechtigungen und Vertrauen und schreibt einen vollständigen…

Modulares Bash-Toolkit, das Debian/Ubuntu-Systeme für CyberPatriot-Wettbewerbe härtet und die Härtung von Konten, Firewall, SSH, PAM und Diensten mit…

Safety cannot be a prompt instruction. TBP provides an external execution-layer boundary for autonomous agents, enforcing hard F/I/W invariants via…

Sandboxed runtime for autonomous AI agents with declarative YAML policies enforcing filesystem, network, and process constraints, plus endpoint-bound…

Offline-Statikprüfer, der gepackte Java-JARs auf anfällige Versionen von netty-resolver-dns untersucht und erkennt, ob Spring WebClient tatsächlich…

Erklären Sie, warum ein Linux-TCP-Port erreichbar sein kann oder nicht

Sandbox and MCP proxy that blocks AI coding agents from reading SSH keys, AWS credentials, and .env files, with deny-by-default policy and…

eBPF-basierter Linux-Agent, der Zugriffsrichtlinien auf Ausführungsebene im Kernel-Space durchsetzt, Prozesse sandboxt und Datei-, Netzwerk- und…