Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
ciso-assistant-community — GRC-Plattform für Risikomanagement, Compliance und Audit mit über 200 Frameworks, automatischer Kontrollzuordnung, Schwachstellenmanagement und Workflows für Incident Response. | Kitploit
Tools/GitHubGitHub/intuitem/ciso-assistant-community
DefensivwerkzeugeSchwachstellenanalyseKonfigurationsprüfungPrivatsphäreBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)Incident Response
GitHub
Teilen
intuitem/ciso-assistant-community

ciso-assistant-community

GRC-Plattform für Risikomanagement, Compliance und Audit mit über 200 Frameworks, automatischer Kontrollzuordnung, Schwachstellenmanagement und Workflows für Incident Response.

Repository anzeigenWebseite
4.7k902159vor 11h 41mVon Kitploit geprüft

Gib dem Projekt einen Stern 🌟, um Benachrichtigungen über Releases zu erhalten und das Wachstum der Community zu unterstützen!

intuitem%2Fciso-assistant-community | Trendshift
intuitem.com · SaaS Free trial · Roadmap · Docs · Sprachen · Discord · Frameworks
GitHub Release GitHub contributors GitHub Repo stars GitHub forks Discord

CISO Assistant bietet eine neue Perspektive auf Cybersecurity-Management und GRC-Praktiken (Governance, Risk und Compliance):
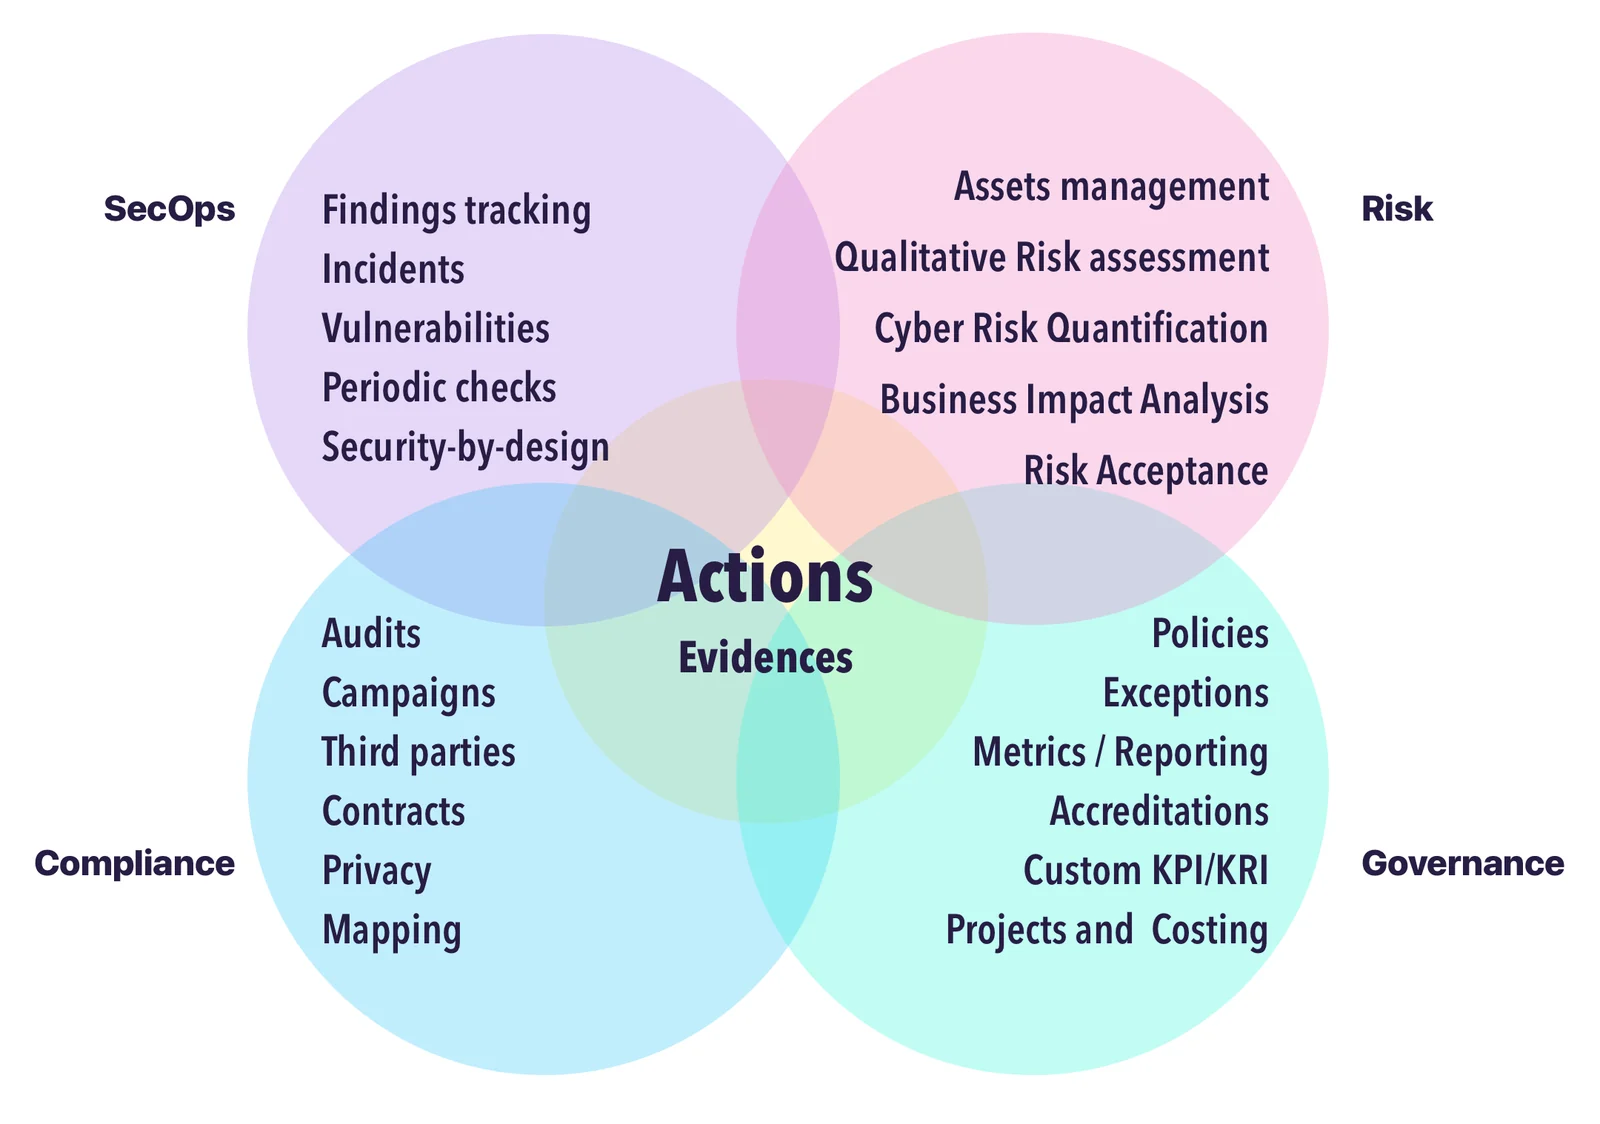
  • Konzipiert als zentrale Anlaufstelle, um mehrere Cybersecurity-Konzepte mit intelligenter Verknüpfung zwischen Objekten zu verbinden,
  • Entwickelt als multiparadigmatisches Tool, das sich an unterschiedliche Hintergründe, Methodologien und Erwartungen anpasst,
  • Entkoppelt Compliance ausdrücklich von Cybersecurity-Kontrollen und ermöglicht so Wiederverwendbarkeit über die gesamte Plattform hinweg,
  • Fördert Wiederverwendbarkeit und Verknüpfung statt redundanter Arbeit,
  • Entwickelt mit einem API-first-Ansatz zur Unterstützung sowohl der UI-Interaktion als auch der externen Automatisierung,
  • Wird mit einer breiten Palette integrierter Standards, Sicherheitskontrollen und Threat-Bibliotheken geliefert,
  • Bietet ein offenes Format zur Anpassung und Wiederverwendung eigener Objekte und Frameworks,
  • Enthält integrierte Workflows für Risikobewertung und Nachverfolgung von Maßnahmen,
  • Unterstützt benutzerdefinierte Frameworks über eine einfache Syntax und flexible Tooling-Optionen,
  • Bietet umfangreiche Import-/Export-Funktionen über verschiedene Kanäle und Formate (UI, CLI, Kafka, Berichte usw.).

Single Hub

Unsere Vision ist es, einen One-Stop-Shop für Cybersecurity-Management zu schaffen – und GRC durch Vereinfachung und Interoperabilität zu modernisieren.

Als Praktiker, die mit Cybersecurity- und IT-Fachleuten zusammenarbeiten, haben wir dieselben Probleme erlebt: Tool-Fragmentierung, Daten-Duplikation und ein Mangel an intuitiven, integrierten Lösungen. CISO Assistant entstand aus diesen Erfahrungen, und wir bauen eine Community rund um pragmatische Prinzipien des gesunden Menschenverstands auf.

Wir entwickeln uns ständig mit dem Feedback von Nutzern und Kunden weiter. Wie ein Oktopus 🐙 wächst CISO Assistant immer weiter – und bringt Klarheit, Automatisierung und Produktivität in Cybersecurity-Teams, während der Aufwand für die Dateneingabe und -ausgabe reduziert wird.

CodeFactor API Tests Functional Tests FOSSA Status Plumber Score


Schnellstart 🚀

[!TIP] Der einfachste Einstieg ist die kostenlose Testversion einer Cloud-Instanz, die hier verfügbar ist.

Alternativ, sobald Docker und Docker-compose auf Ihrer Workstation oder Ihrem Server installiert sind:

Klonen Sie das Repository:

git clone --single-branch -b main https://github.com/intuitem/ciso-assistant-community.git

und das Startskript ausführen

./docker-compose.sh     # Linux/MacOS
./docker-compose.ps1    # Windows

Wenn Sie nach anderen Installationsoptionen für das Selbst-Hosting suchen, sehen Sie sich den Konfigurations-Builder und die Dokumentation an.

[!NOTE] Das docker-compose-Skript verwendet vorgefertigte Docker-Images, die die meisten der gängigen Hardware-Architekturen unterstützen. Wenn Sie Windows verwenden, stellen Sie sicher, dass Docker Desktop mit WSL2 installiert ist, und führen Sie das PowerShell-Skript aus. Es versorgt Docker Desktop in Ihrem Namen.

Die docker-compose-Datei kann angepasst werden, um zusätzliche Parameter für Ihre Umgebung zu übergeben (z. B. Mailer-Einstellungen).

[!WARNING] Wenn Sie Warnungen oder Fehler erhalten, dass die Plattform des Images nicht zur Host-Plattform passt, melden Sie ein Issue mit den Details, und wir werden es kurz darauf ergänzen. Sie können stattdessen auch docker-compose-build.sh verwenden (siehe unten), um für Ihre spezifische Architektur zu bauen.

[!CAUTION] Verwenden Sie den Code des main-Branches nicht direkt für die Produktion, da er der Merge-Upstream ist und während unserer Entwicklung Breaking Changes enthalten kann. Verwenden Sie entweder die tags für stabile Versionen oder vorgefertigte Images.
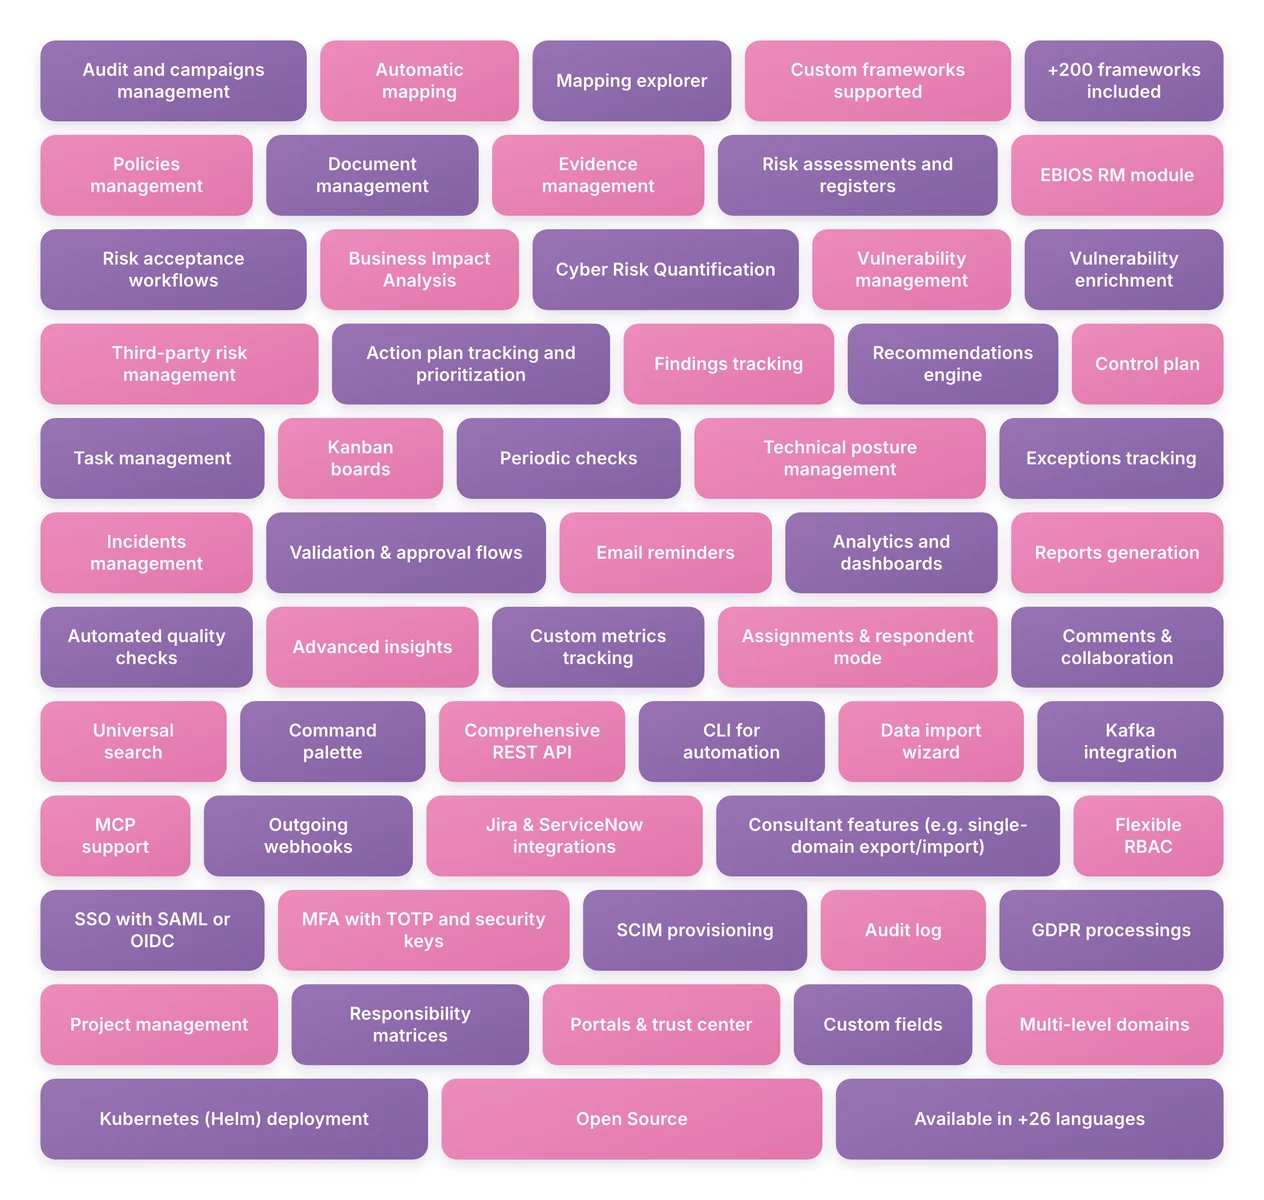

Funktionen

Aktuelle Funktionen

📋 Vollständige Funktionsliste — zum Erweitern klicken (durchsuchbar, 73 Funktionen)
Tool herunterladen

Beliebteste

Alle anzeigen →

Entdecken Sie die meistgenutzten Tools unserer Community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Das ultimative OSINT-Toolkit: Untersuchungsgraph, Konfidenzbewertung, Alias-Familien, Karte, Zeitleiste und Berichte. 49 Module, 400+ Websites, keine API-Schlüssel erforderlich.

    945
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    GhostLock One-Tap Execution App (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    Browser-seitiges Red-Team-Toolkit mit 102 Offline-Tools für Recon, Payload-Generierung, Credential-Angriffe, Krypto, Encoding und Engagement-Reporting.

    350
  • 4

    ARTEX

    baarai/artex

    LLM-basierte Multi-Agenten-Plattform für autonome Penetrationstests mit Planer-/Worker-Agenten, Asset- und Explorationsgraphen, MITM-Verkehrsaufzeichnung und Schwachstellen-Retesting.

    339
  • 5

    looking-glass

    anonghosty/looking-glass

    CSIRT-Plattform, die Shadowserver-Berichte in MongoDB einliest und sie als interaktive Karten, Analysen, Findings, Advisories und Executive-Dashboards wiedergibt.

    338
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Das System der Handlung für KI-native Cybersicherheit – wo Absicht zu gesteuerter Ausführung wird, Beweise zu operativem Gedächtnis werden und jeder Einsatz den nächsten verbessert.

    292

Alle Tools erkunden

Durchsuchen Sie unsere Tool-Sammlung

Alle Tools anzeigen →