AcrStealer-Custom-Protocol-Credential-Theft-Payload-Extraction-Analysis

Reverse-Engineering-Analyse von AcrStealer, einem ausgeklügelten Info-Stealer, der benutzerdefinierte Protokolle, Diebstahl von Browser-Anmeldedaten…

Reverse-Engineering-Analyse von AcrStealer, einem ausgeklügelten Info-Stealer, der benutzerdefinierte Protokolle, Diebstahl von Browser-Anmeldedaten…

Tunnel IPv4-Daten über DNS-Server, um Firewall-Beschränkungen zu umgehen und verdeckten Netzwerkzugriff für Penetrationstests zu ermöglichen.

C2-Profil für Mythic zum Tunneln verschlüsselten Peer-to-Peer-Agentenverkehrs über IEEE 802.1AB LLDP Organizationally Specific TLVs für verdecktes…

Einfaches PHP-Reverse-Shell-Skript zum Einrichten einer Remote-Befehlsausführung auf Zielsystemen. Ideal für Penetrationstests und…

Reverse-Engineering-Analyse des Droppers GCleaner, einer Malware, die eine widerstandsfähige C2-Infrastruktur, das Laden von Kernel-Treibern, die…

UEFI GRUB2 bootkit that installs a pre-boot networked implant via NVRAM boot option, chainloads a UKI, executes a dracut payload, and kexecs the…

Reverse-Engineering-Analyse von RedLine Stealer, einem .NET-basierten Info-Stealer, der C2-Domains (198.46.86.63, tempuri.org) verwendet, Windows…

🛠️ Entdecke benutzerdefinierte C2-TTPs mit dem Aether-C2-Framework, mit Fokus auf leichtgewichtige Rust-Implants und heimliche Transport-Stacks, um…

Threat-Intelligence- und Malware-Analyse-Repository mit Fokus auf einen Banking-Trojaner und ein Botnetz, mit IOCs, C2-Indikatoren und…

Automatisiert die Entwicklung, das Testen und die Bereitstellung von Cobalt-Strike-Payloads über eine Python-to-Sleep-Brücke; umfasst…

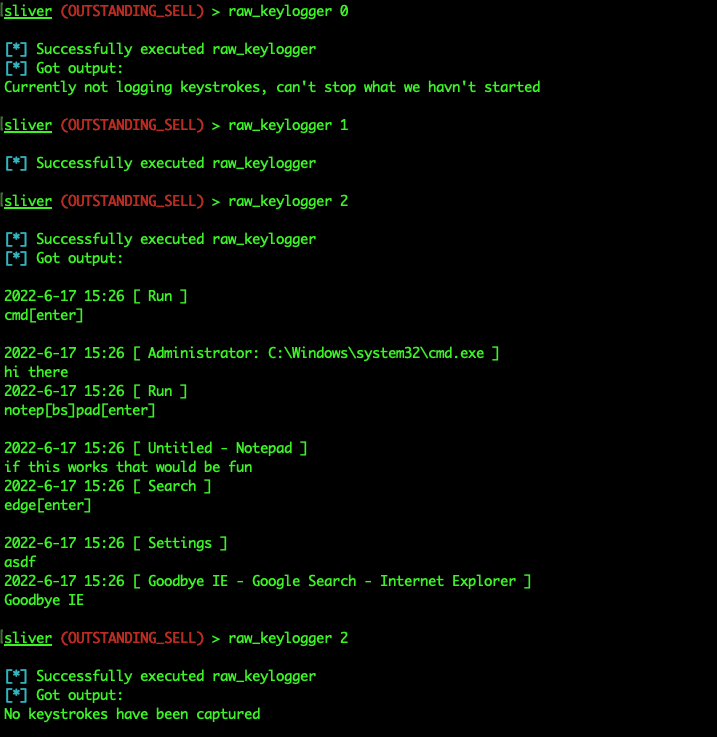
Windows-Keylogging-Modul für das Sliver-C2-Implant-Framework, das Raw Input verwendet, um Tastatureingaben zu erfassen und den Betreibern Start-,…

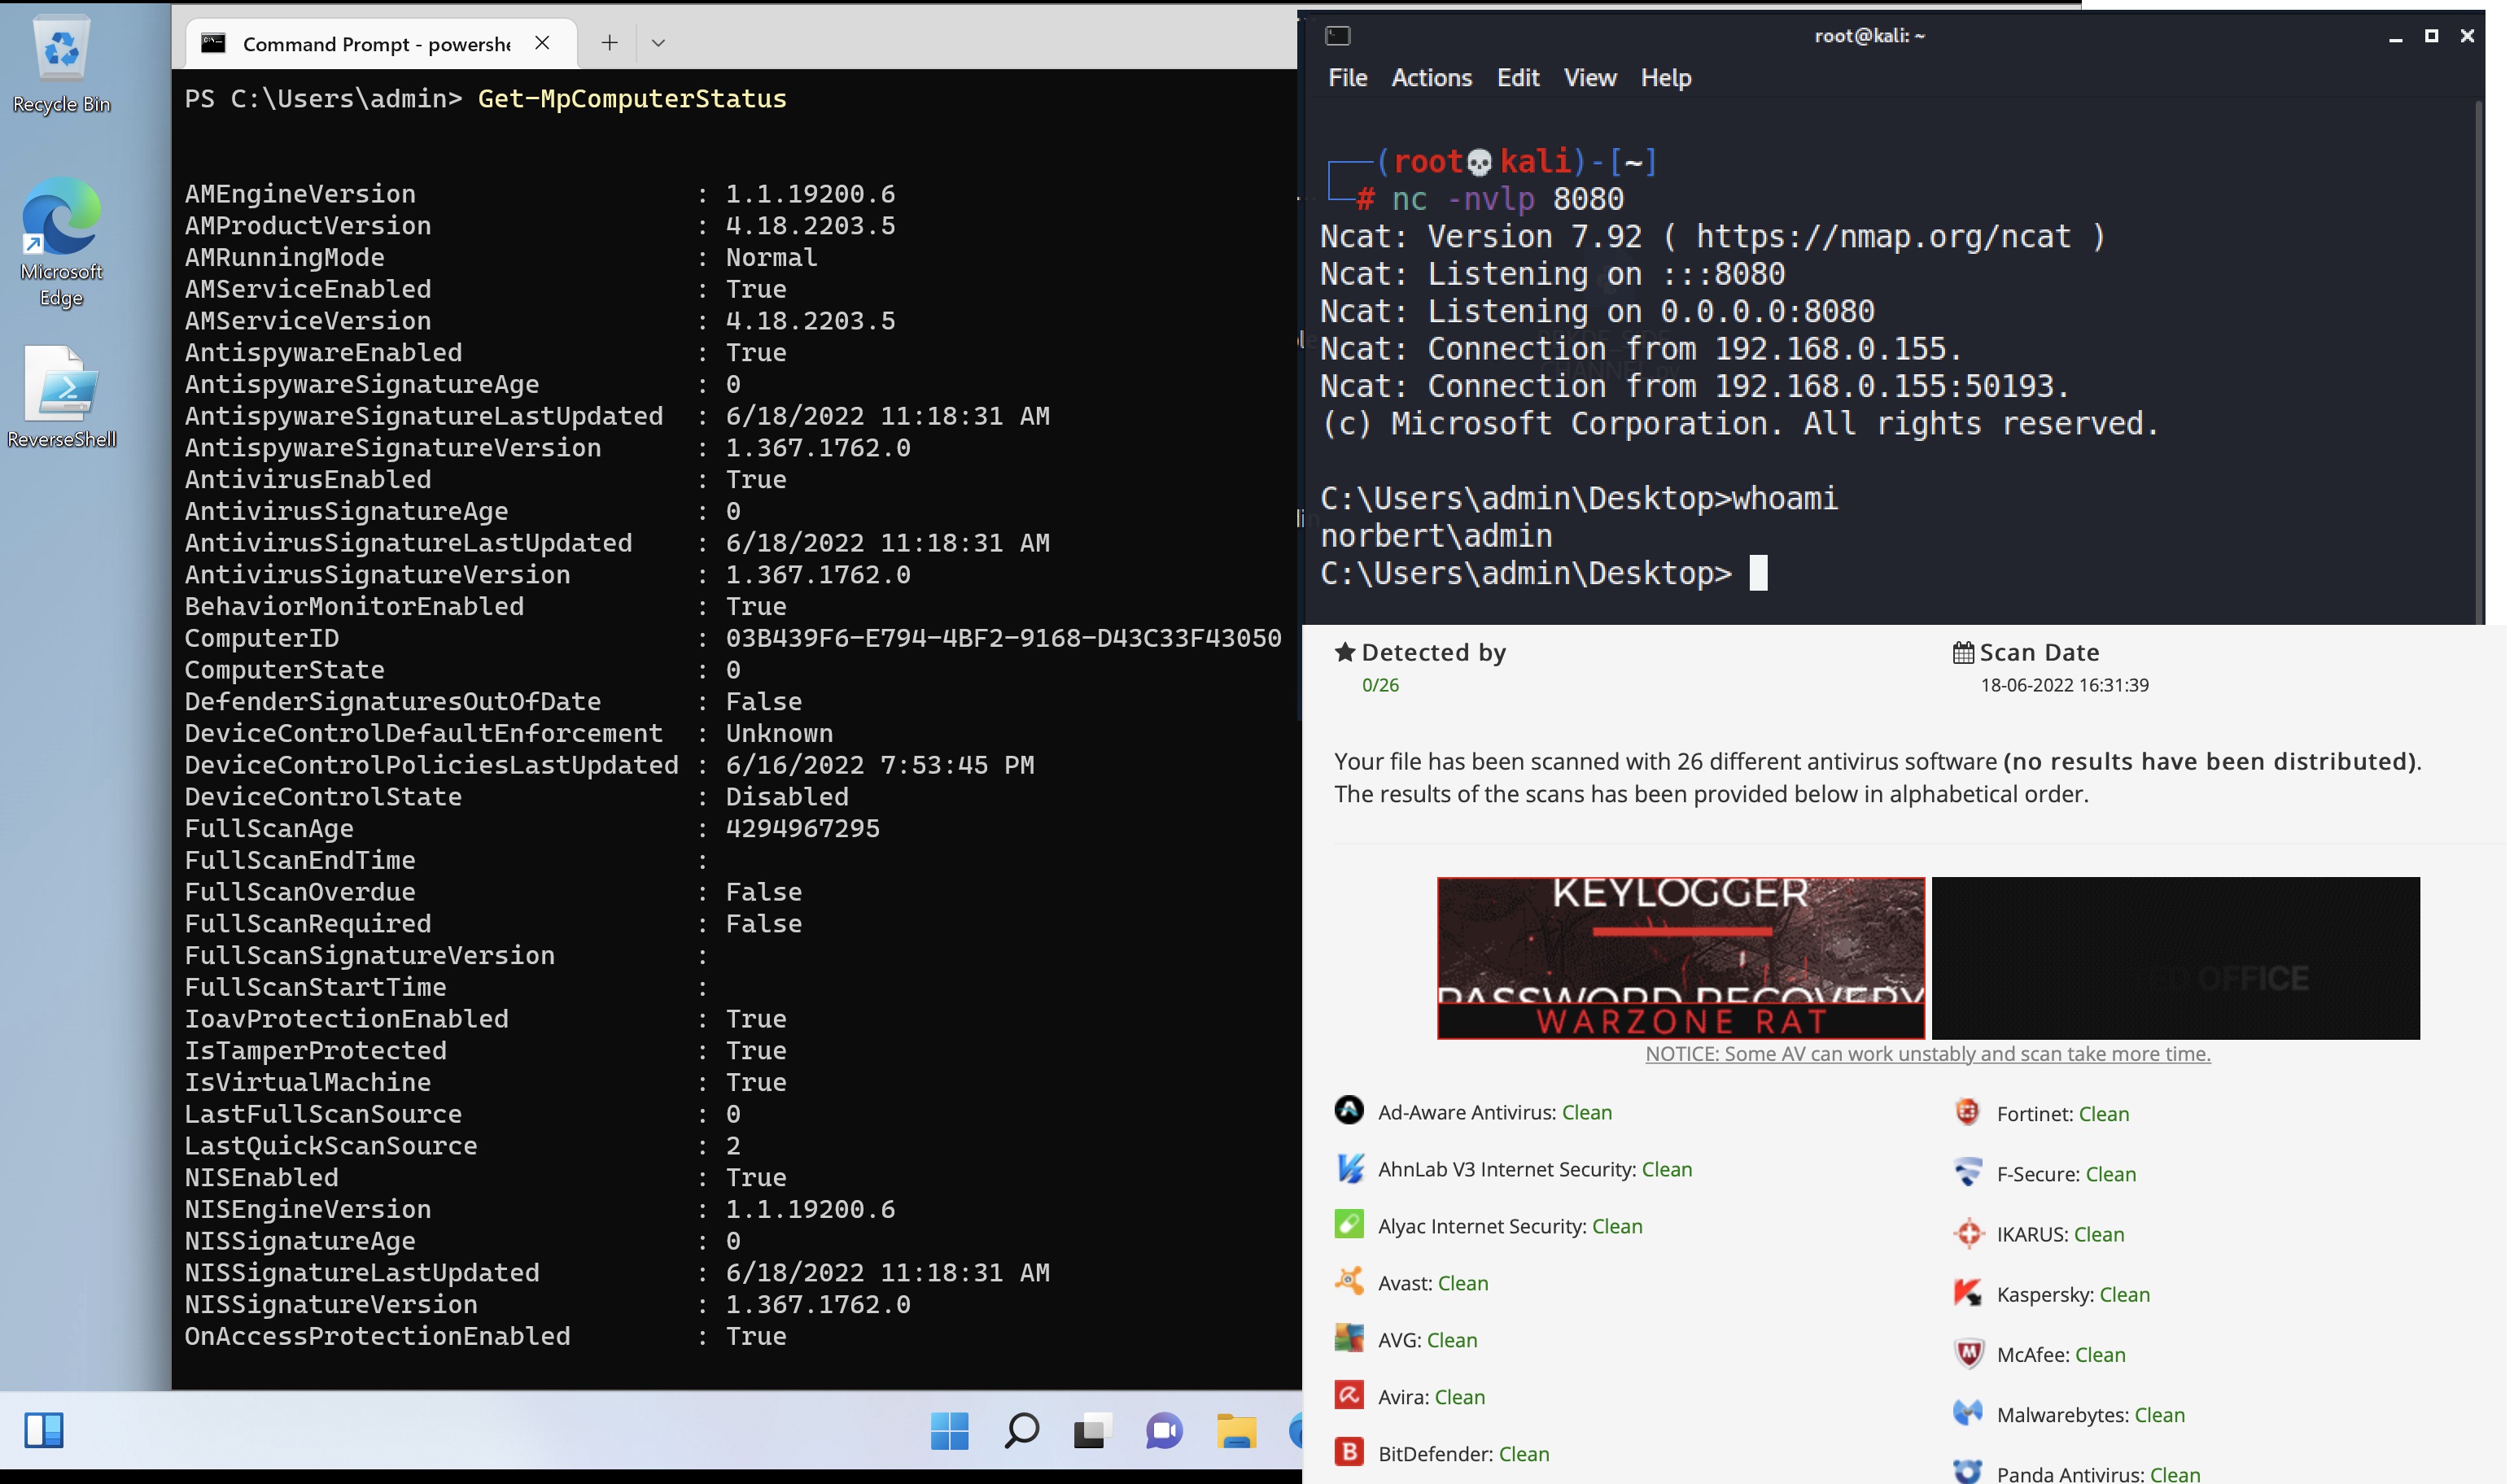
Eine Liste nützlicher Powershell-Skripte mit 100 % AV-Bypass (zum Zeitpunkt der Veröffentlichung).

Dieses Repository enthält Skripte, Konfigurationen und veraltete Payload-Loader für Brute Ratel C4 (https://bruteratel.com/)

Empire ist ein Post-Exploitation- und Adversary-Emulation-Framework, das verwendet wird, um Red Teams und Penetrationstester zu unterstützen.

Datenbankkomponenten für das RCS-Backend

Ein Proof-of-Concept Cobalt Strike Reflective Loader, der darauf abzielt, Cobalt Strikes Evasion-Funktionen nachzubilden, zu integrieren und zu…

Banking-Trojaner mit Browser-Injection- und Command-and-Control-Funktionen, verwendet zum Stehlen von Anmeldeinformationen und Finanzdaten; relevant…

PCI Express DIY-Hacking-Toolkit für Xilinx SP605. Dieses Repository beherbergt außerdem Hyper-V Backdoor und Boot Backdoor; siehe Readme für Links…