 tihanyin/pssw100avb
Eine Liste nützlicher Powershell-Skripte mit 100 % AV-Bypass (zum Zeitpunkt der Veröffentlichung).


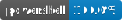


Dieses Repository enthält PowerShell-Skripte, die für Penetrationstests entwickelt wurden, einschließlich Reverse Shells. Zum Zeitpunkt der Veröffentlichung wurde keines der Skripte von Antivirensystemen erkannt. Typischerweise beginnen jedoch innerhalb von 2-3 Wochen nach der Veröffentlichung einige Hersteller, die schädlichen Dateien zu erkennen und zu markieren. Diese Skripte können gerne verwendet, geteilt und getestet werden, solange sie unentdeckt bleiben.
Zuletzt getestet: 26. Oktober 2026
| Release | Skript | Technik | AV-Erkennung (VT) | Download |
|---|---|---|---|---|
| 2026‑10 | ReverseShell_2026_10.ps1 | "Windows Telemetry Admin"-Reverse-Shell + KI-Sandbox-Prompt-Injection | 0/60 |  |
| 2026‑06 | ReverseShell_2026_06.ps1 | Reverse-Shell + KI-/Sandbox-Prompt-Injection | 3/58 | |
| 2026‑05 | ReverseShell_2026_05.ps1 | Reverse-Shell + Umgehung der KI-Verhaltensanalyse | 20/61 | |
| 2025‑01 | ReverseShell_2025_01.ps1 | "Fruit Shell"-Reverse-Shell + KI-Prompt-Injection | 33/61 | |
| 2022‑06 | ReverseShell_2022_06.ps1 | Reverse-Shell im Nishang-Stil (verschleiert) | 26/60 | |
| 2022‑03 | ReverseShell_2022_03.ps1 | Reverse-Shell im Nishang-Stil | 27/61 | |
| 2022‑03 | LsassDump_2022_03.ps1 | LSASS-Speicherabbild via MiniDumpWriteDump | 21/61 | |
| 2021‑12 | AMSI_bypass_2021_12.ps1 | AMSI-Bypass (amsiInitFailed) | 27/58 | |
| 2021‑09 | AMSI_bypass_2021_09.ps1 | AMSI-Bypass (amsiInitFailed) | 31/60 | |
| 2021‑09 | ReverseShell_2021_09.ps1 | Reverse-Shell im Nishang-Stil | 30/60 | |
Alle zehn Payloads sind dem v1.1-Release beigefügt; das v1.0-Release bleibt für ältere Links verfügbar.


