
Skip to content
KitploitKITPLOIT
ToolsExploitsBlog
Log in
Einreichen
ToolsExploitsBlog
Einreichen

Hacking-, PenTest- und Cybersicherheits-Tools für Ihr Sicherheitsarsenal!

Kitploit ist ein Verzeichnis von Hacking-, Cybersicherheits- und Pentesting-Tools. Entdecken Sie die neuesten Projekt-Updates, um Schwachstellen zu finden, Systeme zu analysieren, Tests zu automatisieren und Ihre Sicherheit zu stärken.

FeedsKontaktDatenschutz© 2026 Kitploit

Tool-Verzeichnis

Kategorien

Alle Kategorien anzeigen
Loading categories
Cloud-Infrastruktur-Sicherheit — Tools — Seite 2 | Kitploit

Tools

AlleAndroid-SicherheitAuthentifizierung & AutorisierungCloud-Infrastruktur-SicherheitDefensivwerkzeugeFestplattenforensikEmbedded-System-SicherheitAllgemeine DienstprogrammeManagement von Indicators of Compromise (IOC)OSINT (Open-Source-Intelligence)Paket-Sniffing & AnalysePasswort-CrackingPenetrationstest-FrameworksPhishing-ToolsPrivilege EscalationAufklärungStatische AnalyseSchwachstellenscannerWeb-SchwachstellenscannerWi-Fi-PrüfungBluetooth-SicherheitContainer-SicherheitDynamische Analyse (Sandboxing)Verschlüsselungs-/EntschlüsselungstoolsExploit-FrameworksIdentitätsmanagementiOS-SicherheitIoT-SicherheitSpeicherforensikNetzwerkkartierungOSINT für Social EngineeringPasswortangriffePayload-GenerierungPersistenzmechanismenPort-ScanningStatische Code-Analyse (SAST)Bedrohungsfeeds & AggregatorenSchwachstellenanalyseWeb-Proxys & AbfangenCode-AnalyseDNS- und Subdomain-EnumerationDynamische Code-Analyse (DAST)ExploitationHash-AnalyseIDS/IPS-UmgehungImpersonations-ToolsLaterale BewegungMobile App-PenetrationstestsNetzwerkforensikReverse EngineeringRFID/NFC-ToolsSCADA/ICS-SicherheitScripting & AutomatisierungServerless-SicherheitShellcodeWebanwendungs-ExploitationAPI-SicherheitstestsKonfigurationsprüfungDatenexfiltrationDebuggerForensikInformationsbeschaffungMobile ForensikNetzwerkzugriffskontrollePost-ExploitationSicherheitsvirtualisierungPhishingWAF-UmgehungWebsicherheitFuzzingNetzwerksicherheitSteganografieDrahtlose SicherheitDatenwiederherstellungMalware-AnalyseDigitale ForensikHardware-HackingKryptographieCTFPenetrationstestsCloud-SicherheitDevSecOpsMobile SicherheitPrivatsphäreCommand and ControlSocial EngineeringHardware-SicherheitDienstprogramme & FrameworksHardware- & IoT-SicherheitSecret-ErkennungBinäranalyseBedrohungsanalyseIdentitäts- & Zugriffsmanagement (IAM)LieferkettensicherheitAuthentifizierungMaschinelles LernenEinbruchserkennungPapers & ForschungFehlkonfigurationSubdomain-EnumerationE-Mail-SammlungLernen & BildungKI-gestütztes Reverse EngineeringDNS-FuzzingRed TeamingIncident ResponseCrawlerKuratierte RessourcenRemote-Access-ToolShellcode-GenerierungPayload-EntwicklungRemote-Access-TrojanerAPI-SicherheitAnti-BotFingerabdruck-SpoofingCAPTCHA-UmgehungE-Mail-SicherheitDNS-AnalyseChaos-EngineeringLernpfade & KurseContainer-AusbruchKI-SicherheitDatenbanksicherheitFirmware-AnalyseAnomalieerkennungLog-AnalyseAdversarial-AngriffBinary-ExploitationLabs & Praxis
NeuesteRelevanzBeliebtesteKürzlich aktualisiert
313 Ergebnisse
tomcat85-check preview

tomcat85-check

GitHubxiaoqimikko/tomcat85-check

CVE-2025-55752:Tomcat 8.5 已 EOL,终版 8.5.100。Apache 逐条声明「8.5 也受影响」的 2025 CVE 有 14 条,其中 10 条在 NVD 按 8.5.100 查不到。离线单 jar,读 conf/ 判断你到底中了哪几条。

cloud-infrastructure-securityvulnerability-scannersvulnerability-analysis+3
vor 1 Monat
zttp preview

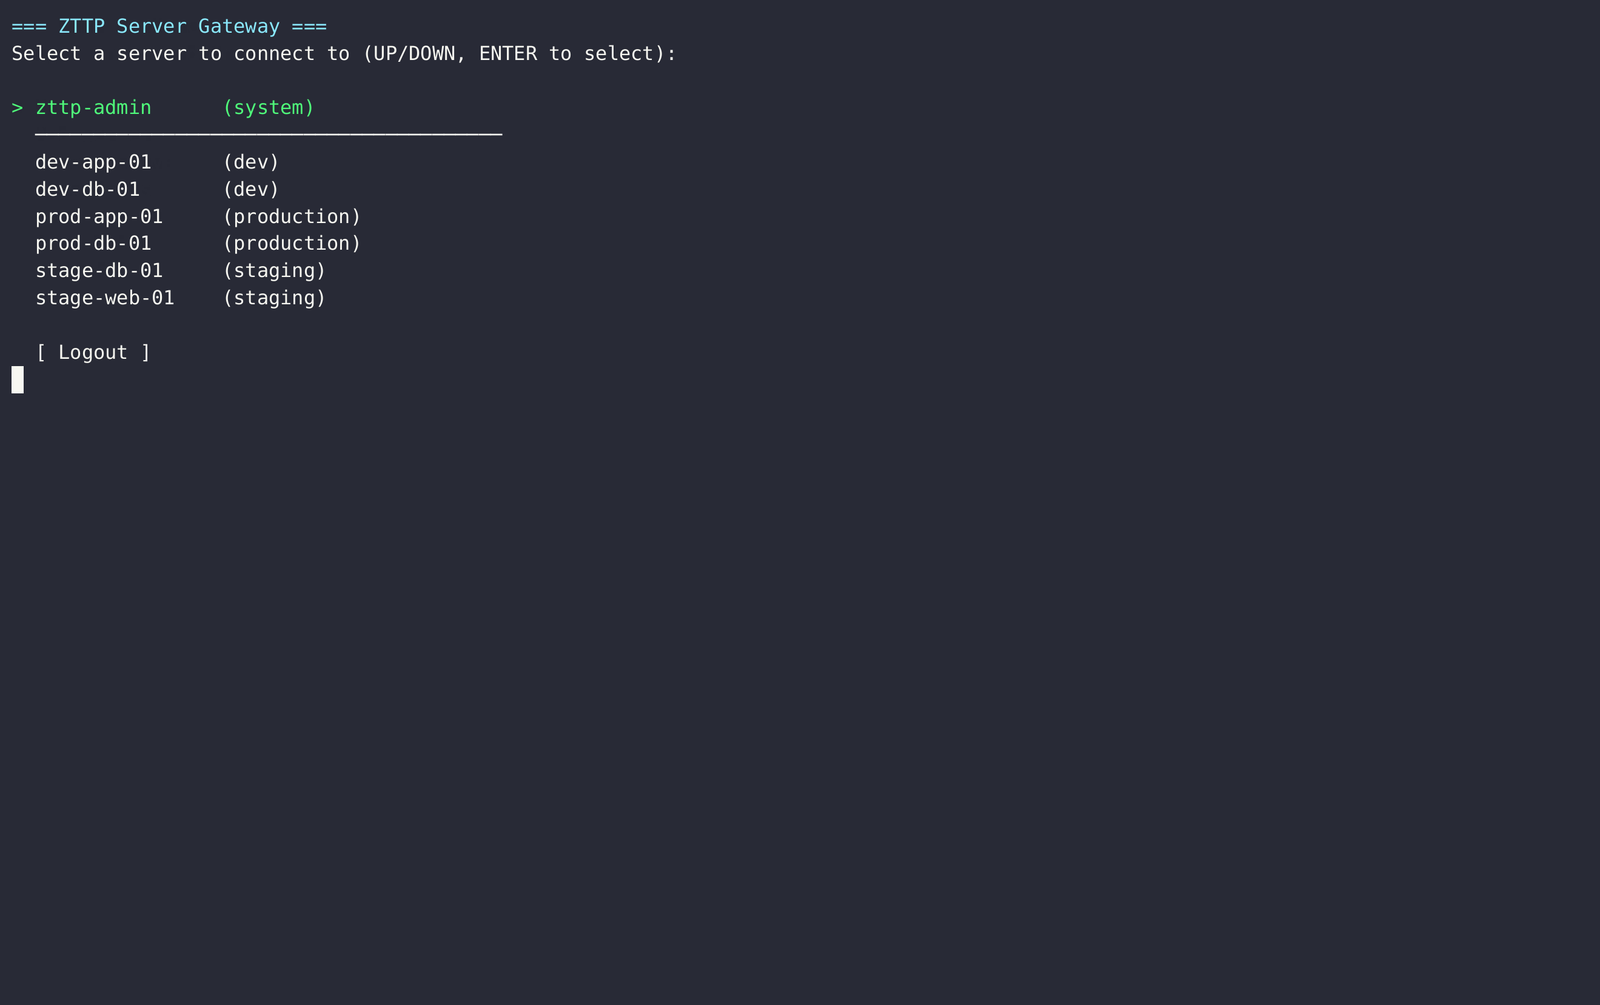
zttp

GitLabnihal799/zttp

Zero-trust SSH bastion proxy with Vault-backed key management, RBAC policy enforcement, full session recording, and admin TUI for auditable access to…

authentication-authorizationcloud-infrastructure-securitydefensive-tools+3
vor 2 Tagen
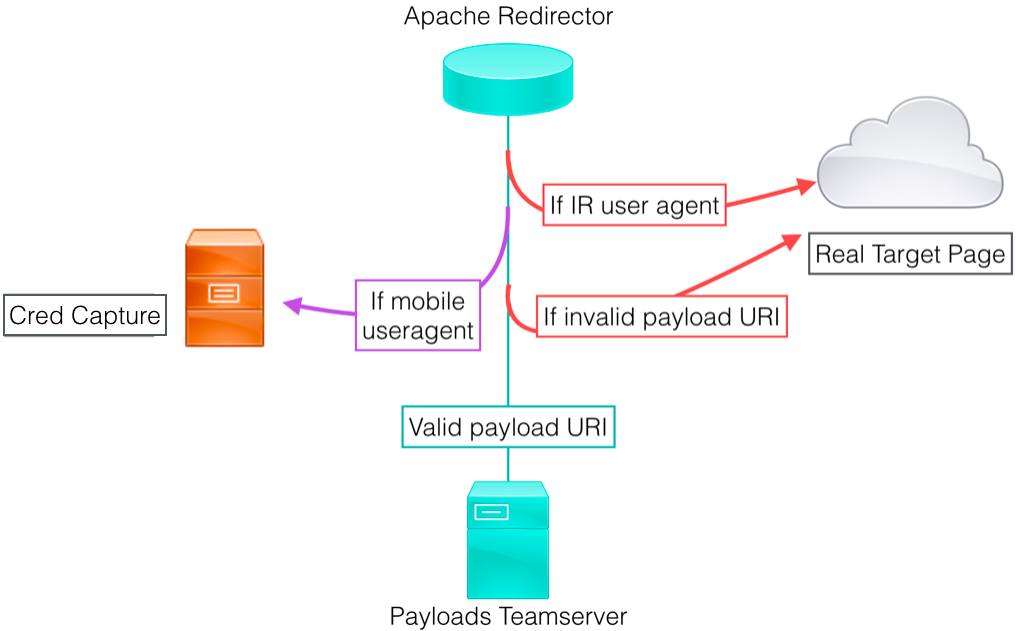
Red-Team-Infrastructure-Wiki preview

Red-Team-Infrastructure-Wiki

GitHubbluscreenofjeff/red-team-infrastructure-wiki

Wiki zur Sammlung von Ressourcen zur Härtung der Red-Team-Infrastruktur

cloud-infrastructure-securityosintphishing+5
4.5kvor 1 Jahr
flyphish preview

flyphish

GitHubvirtualsamuraii/flyphish

Setze eine Phishing-Infrastruktur im Handumdrehen ein.

cloud-infrastructure-securityphishing-toolsphishing+3
80vor 1 Jahr
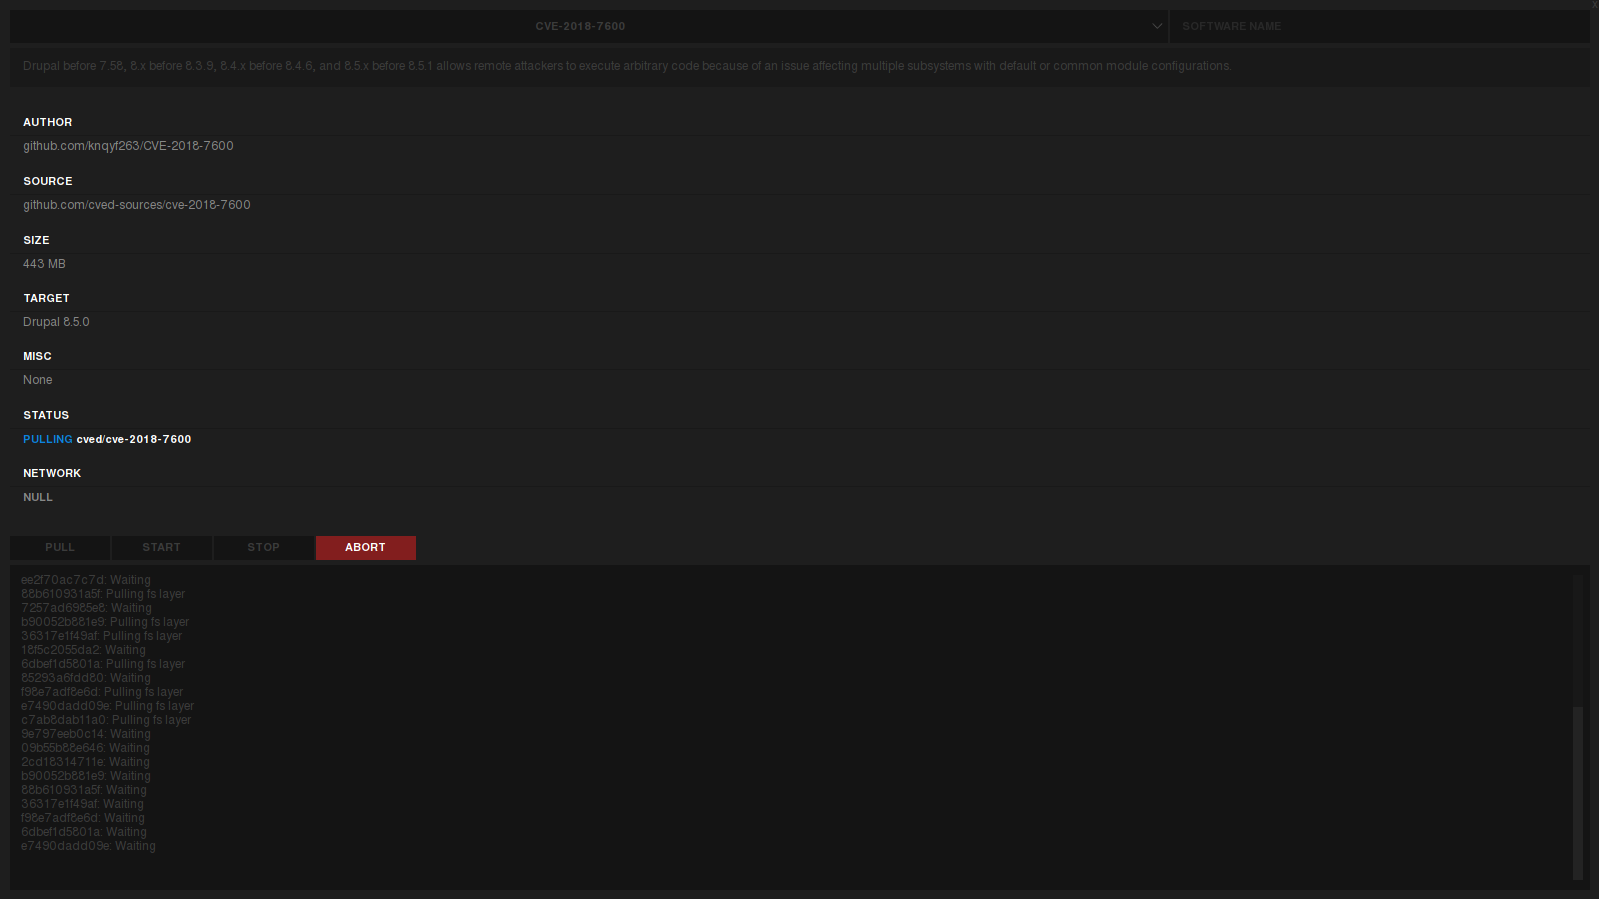
cved preview

cved

GitHubgit-rep-src/cved

Ein Tool zur Verwaltung verwundbarer Docker-Container

cloud-infrastructure-securityvulnerability-scannerscontainer-security+2
vor 5 Jahren
copy-fail-CVE-2026-31431-mitigation-ansible-playbook preview

copy-fail-CVE-2026-31431-mitigation-ansible-playbook

GitHubmlazzarotto/copy-fail-cve-2026-31431-mitigation-ansible-playbook

Ein Ansible-Playbook zur Behebung der Schwachstelle CVE-2026-31431 auf RHEL-basierten und Debian-basierten Betriebssystemen.

cloud-infrastructure-securityvulnerability-analysisscripting-automation+2
vor 5 Monaten
copyfail-mitigation preview

copyfail-mitigation

GitHubmahradbt/copyfail-mitigation

# Ansible-Playbooks zur Prüfung und Behebung von CVE-2026-31431 („Copy Fail“), einer lokalen Privilege-Escalation-Schwachstelle im `algif_aead`-Modul…

cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+2
3vor 5 Monaten
CVE-2026-31431-mitigation-suite preview

CVE-2026-31431-mitigation-suite

GitHubmahdi13830510/cve-2026-31431-mitigation-suite

Kernel-Runtime-Verteidigungsframework für AF_ALG-Schwachstellen, mit eBPF-Socket-Tracing, Ansible-Härtung und einem Krypto-Auditor zur…

cloud-infrastructure-securitydefensive-toolsconfiguration-auditing+4
4vor 5 Monaten
cve-2026-41940-scanner preview

cve-2026-41940-scanner

GitHublinko-iheb/cve-2026-41940-scanner

Passiver, schreibgeschützter Schwachstellenscanner zur Erkennung von CVE-2026-41940 in cPanel & WHM. Führt versionsbasiertes Fingerprinting durch,…

cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+3
1vor 5 Monaten
ansible-role-cve-2026-31431 preview

ansible-role-cve-2026-31431

GitHubjoltcan/ansible-role-cve-2026-31431

# Ansible-Rolle, die die modprobe.d-Mitigation für CVE-2026-31431 anwendet und verifiziert, indem sie das Kernel-Modul algif_aead deaktiviert, mit…

cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+1
vor 5 Monaten
ghes-cve-scanner preview

ghes-cve-scanner

GitHubisagoakira/ghes-cve-scanner

Scannt GitHub-Enterprise-Server-Instanzen nach CVE-2026-3854 und CVE-2026-4821 und bietet versionsbasierte Erkennung mit Batch-Scanning und mehreren…

cloud-infrastructure-securitydefensive-toolsvulnerability-scanners+2
vor 5 Monaten
cve-2026-31431-algif-aead-remediator preview

cve-2026-31431-algif-aead-remediator

GitHubboliu83/cve-2026-31431-algif-aead-remediator

Kubernetes-DaemonSet zur Erkennung und Behebung von CVE-2026-31431 (GHSA-2274-3hgr-wxv6) — algif_aead LPE über die Modprobe-Blacklist

cloud-infrastructure-securitydefensive-toolscontainer-security+3
vor 5 Monaten
cve-2026-31431-ansible preview

cve-2026-31431-ansible

GitHubaestechno/cve-2026-31431-ansible

Ansible-Playbook zur Erkennung und Anwendung der Kernel-Cmdline-Mitigation für CVE-2026-31431 (Copy Fail) auf Debian/Ubuntu/RHEL-Flotten, mit…

cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+1
3vor 5 Monaten
cve-2026-0300-audit preview

cve-2026-0300-audit

GitHubtailwindrg/cve-2026-0300-audit

Nur-Lese-Audit-Tooling für CVE-2026-0300 (PAN-OS User-ID-Authentifizierungsportal-Exposition)

cloud-infrastructure-securityvulnerability-analysisscripting-automation+3
vor 5 Monaten
cPanel-Fix preview

cPanel-Fix

GitHubmrarianet/cpanel-fix

Ein security-remediation.sh für CVE-2026-41940 (cPanel), CVE-2026-31431 (Kernel „Copy Fail“), CSF, optionale Domain-/Proxy-Bereinigung und optionale…

cloud-infrastructure-securityvulnerability-analysisscripting-automation+3
1vor 5 Monaten
agentbox preview

agentbox

GitHubsiyad01/agentbox

Open-Source-Sandbox-Laufzeitumgebung für KI-Agenten — gVisor/Docker-Isolation, Credential-Vault, unveränderliches Audit-Log. Entwickelt nach…

cloud-infrastructure-securitycontainer-securityencryption-decryption-tools+3
1vor 5 Monaten
cpanel-cve-2026-41940-fix preview

cpanel-cve-2026-41940-fix

GitHubshahidmallaofficial/cpanel-cve-2026-41940-fix

Einmalige Erkennung und Behebung für über CVE-2026-41940 kompromittierte cPanel/WHM-Server, einschließlich IOC-Prüfungen, Malware-Bereinigung,…

cloud-infrastructure-securityvulnerability-scannersconfiguration-auditing+5
4vor 5 Monaten
kafka-keycloak-oauth preview

kafka-keycloak-oauth

GitHuboriolrius/kafka-keycloak-oauth

Apache Kafka 4.1.0 (KRaft) mit Keycloak OAuth2-Authentifizierung unter Verwendung von Strimzi – umgeht die URL-Allowlist-Einschränkung von…

cloud-infrastructure-securityvulnerability-analysisconfiguration-auditing+3
5vor 1 Jahr
Zurück123…18Weiter