

DataInject-BOF
 iilegacyyii/datainject-bof
Kapert die Codeausführung durch Überschreiben von Control Flow Guard-Zeigern in combase.dll.
exploitationshellcodepost-exploitation+3
155
iilegacyyii/datainject-bofKapert die Codeausführung durch Überschreiben von Control Flow Guard-Zeigern in combase.dll.
 trenchantarc/garbage-collection-in-v8
Vortrag gehalten auf der Offensivecon 2025 von Richard Abou Chaya und John Stephenson.
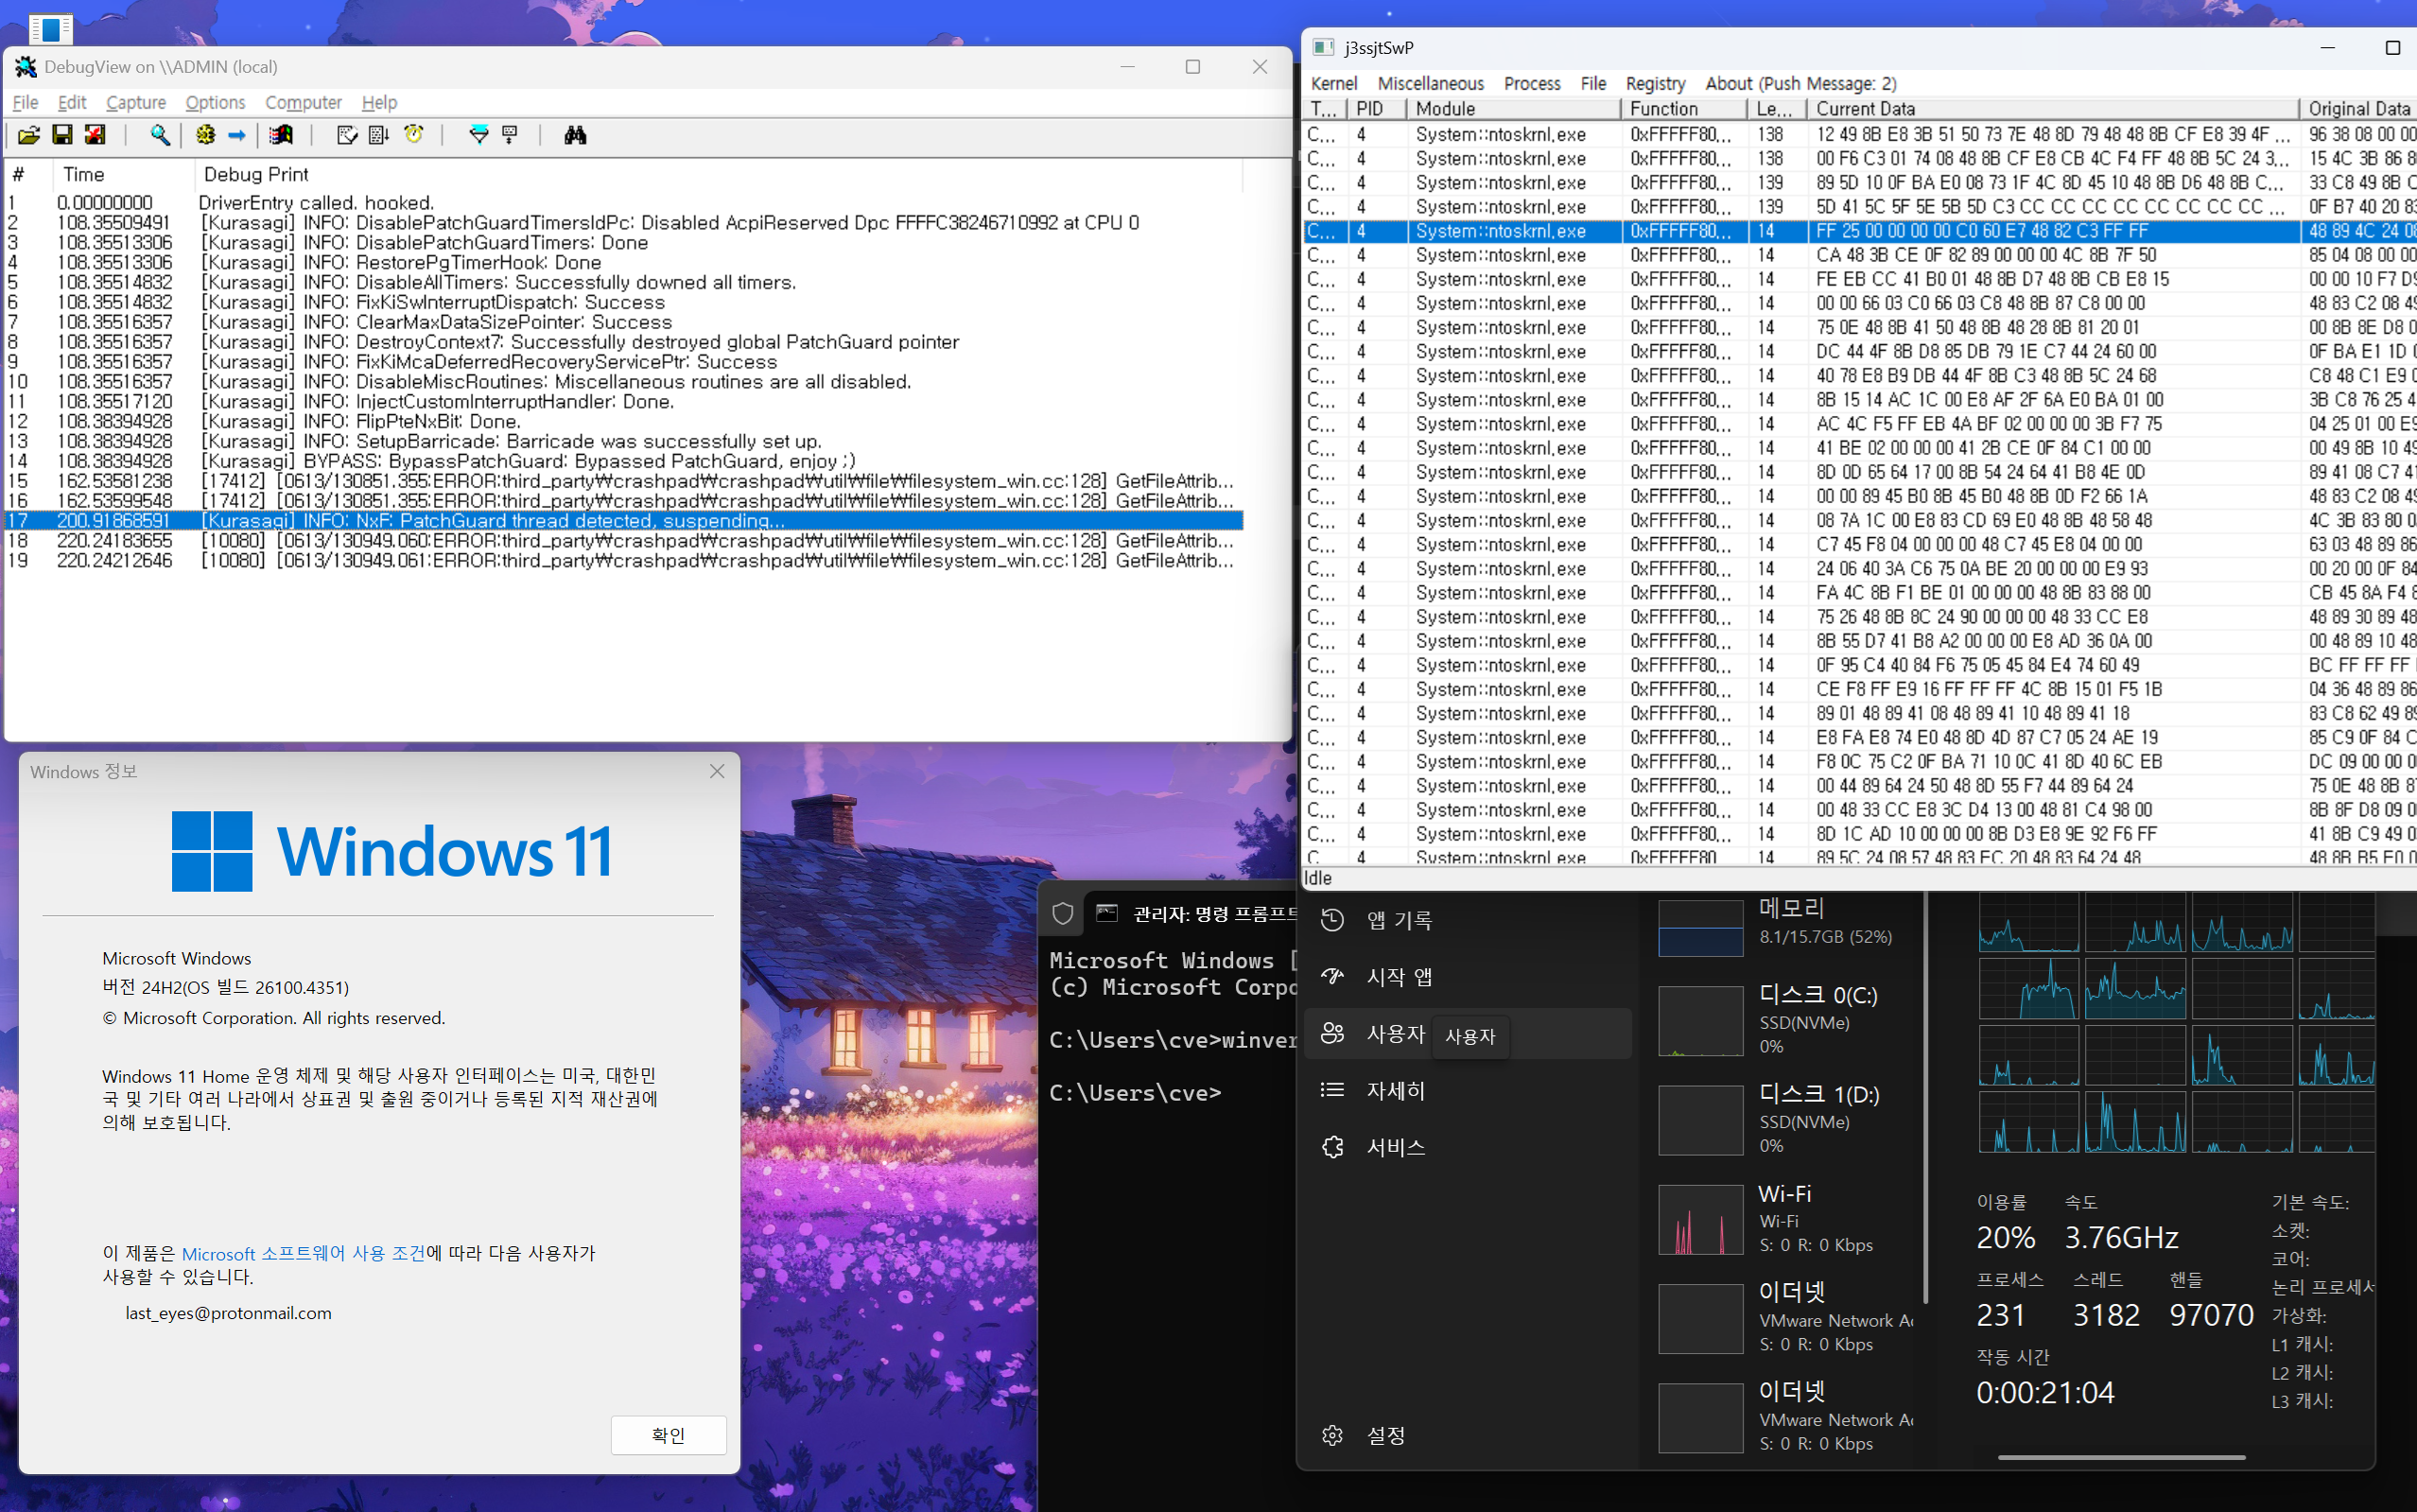 neomaster831/kurasagi
Windows 11 24H2-25H2 Runtime PatchGuard-Bypass
 kleiton0x00/rtlhijack
Alternative Read- und Write-Primitive, die Rtl*-Funktionen auf nicht vorgesehene Weise nutzen.
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE-Labor — Privilege Escalation + Heap-UAF + JOP-Kette zu system() als uid 999(mysql) auf einem Standard-Docker-Image. Gefunden…
 chichou/slides
Spiegle meine Vortragsmaterialien
 blacksnufkin/axhunter
PoCs for Wellbia XIGNCODE3 anti-cheat xhunter driver family - xhunter1.sys v2023.12.7.78 and xhunter2.sys v2026.6.1.192 (CVE-2026-15430,…
 thomasking2014/slides
Kuratierte Sammlung von Foliensätzen von Sicherheitskonferenzen zu Android-Rooting, Kernel-Exploitation, Browser-Speicherkorruption, JIT-Mitigationen…
 oopnv70-lab/ghostlock-honor-aak
GhostLock (CVE-2026-43499) exploit adapted for Honor AAK-AN00 (MagicOS 10, kernel 6.6.89-android15)。无限期停止更新。
 mwlik/v8-ndays
Einige von mir geschriebene V8-N-Day-Exploits
 opa334/darksword-kexploit
iOS <=26.0.1 DarkSword Kernel-Exploit in Objective-C neu implementiert
 j4ck3lsyn-gen2/reports
Kuratierte Sammlung von Cybersecurity-Forschungsberichten, die CVE-Analyse, Exploit-Forschung, Threat Intelligence und offensive Sicherheit von 2023…
 ps5dev/byepervisor
Ein PS5-Hypervisor-Exploit für 1.xx-2xx-Firmwares.
 shellphish/how2heap
Ein Repository zum Erlernen verschiedener Heap-Exploitation-Techniken.
 edwardzpeng/presentations
Folien und Konferenzvorträge aus der Sicherheitsforschung mit Exploit-Techniken für Windows, Virtualisierung, Web und Blockchain, präsentiert auf der…
 theofficialflow/presentations
Kuratierte Sammlung von Slides und Vorträgen von Sicherheitskonferenzen zu Exploitation von Spielkonsolen, Kernel-Sicherheitslücken und…
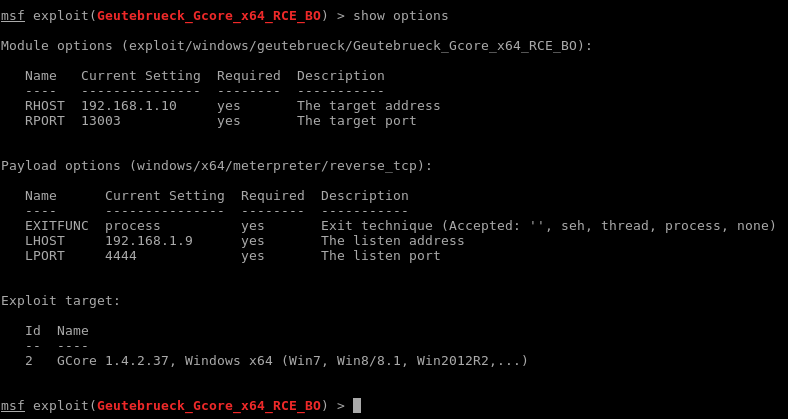 m4p0/geutebrueck_gcore_x64_rce_bo
Metasploit-Modul für das Geutebrueck GCore-„Videoverwaltungssystem“. Getestet mit den Versionen 1.3.8.42 und 1.4.2.37.
 peterferrie/win-exec-calc-shellcode
Ein kleiner, nullfreier Windows-Shellcode, der calc.exe ausführt (x86/x64, alle OS/SPs)