

ntlmscout
 boydhacks/ntlmscout
Unauthentifiziertes NTLM-Endpunkt-Aufklärungstool, das Type-2-Challenges über HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP und RDP dekodiert, um…
reconnaissancenetwork-mappingpassword-attacks+8
56
boydhacks/ntlmscoutUnauthentifiziertes NTLM-Endpunkt-Aufklärungstool, das Type-2-Challenges über HTTP, SMB, MSSQL, SMTP, IMAP, POP3, NNTP, LDAP und RDP dekodiert, um…
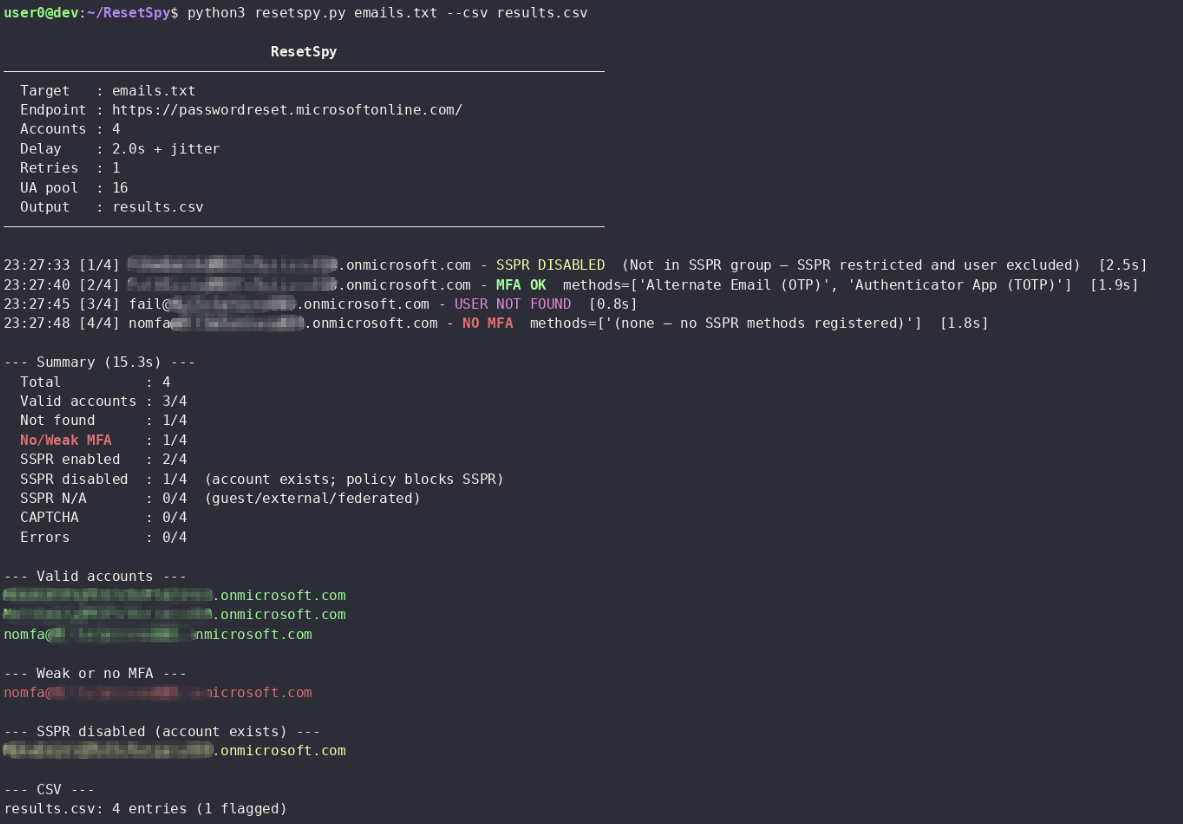 mlcsec/resetspy
Zählt Benutzerkonten und registrierte Authentifizierungsmethoden über das Microsoft Self-Service Password Reset (SSPR)-Portal auf
 runzeroinc/sshamble
Forschungstool, das SSH-Dienste auf Authentifizierungsumgehungen, Timing-Leaks, schwache Schlüssel und Post-Session-Expositionen scannt, mit…
 dirkjanm/askwam
Fordere beim Web Account Manager (WAM) Entra ID-Token an
 talha1112/fyp
Desktop-basiertes Schwachstellenbewertungstool für Sicherheitsteams — scannt Web-Apps und Netzwerke, erkennt CVEs, ordnet Exploits zu, bewertet…
 icemoonhsv/tats
Analysiere und verfolge OAuth 2.0-, OIDC- und Microsoft Entra ID-Token aus Burp-, mitmproxy- oder Chrome DevTools-Captures. Visualisiere…
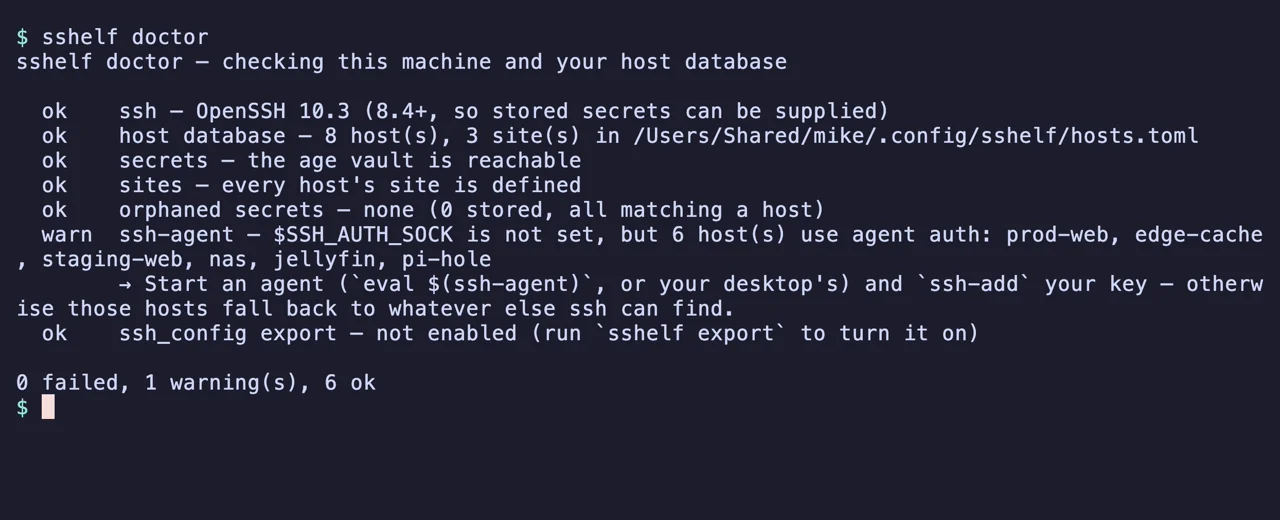 max-rh/sshelf
Fast terminal UI for your SSH hosts: fuzzy-search and connect in two keystrokes, dual-pane SFTP file transfer, and background port forwarding. Keeps…
 dev-sec/chef-os-hardening
Dieses Chef-Cookbook bietet zahlreiche sicherheitsbezogene Konfigurationen und sorgt für einen umfassenden Basisschutz.
 dev-sec/puppet-os-hardening
Dieses Puppet-Modul bietet zahlreiche sicherheitsbezogene Konfigurationen und gewährleistet einen umfassenden Basisschutz.
 gmh5225/csrfbrute
Speziell für Red-Team-Operationen entwickeltes CSRF-Login-Brute-Force-Tool mit dynamischer CSRF-Token-Aktualisierung, Multithreading-Parallelität und…
 dev-sec/chef-ssh-hardening
Dieses Chef-Cookbook bietet sichere ssh-client- und ssh-server-Konfigurationen.
 dev-sec/puppet-ssh-hardening
Dieses Puppet-Modul stellt sichere ssh-client- und ssh-server-Konfigurationen bereit.
 makarov05bm/wsgoat
Die verwundbare Anwendung, die dir beibringt, wie man WebSockets hackt.
 v-jfanca/cve-2026-20833-rc4-kerberos
Kerberos-RC4-Deprecation: Erkennung, Behebung und Anleitung (CVE-2026-20833)
 oriolrius/kafka-keycloak-oauth
Apache Kafka 4.1.0 (KRaft) mit Keycloak OAuth2-Authentifizierung unter Verwendung von Strimzi – umgeht die URL-Allowlist-Einschränkung von…
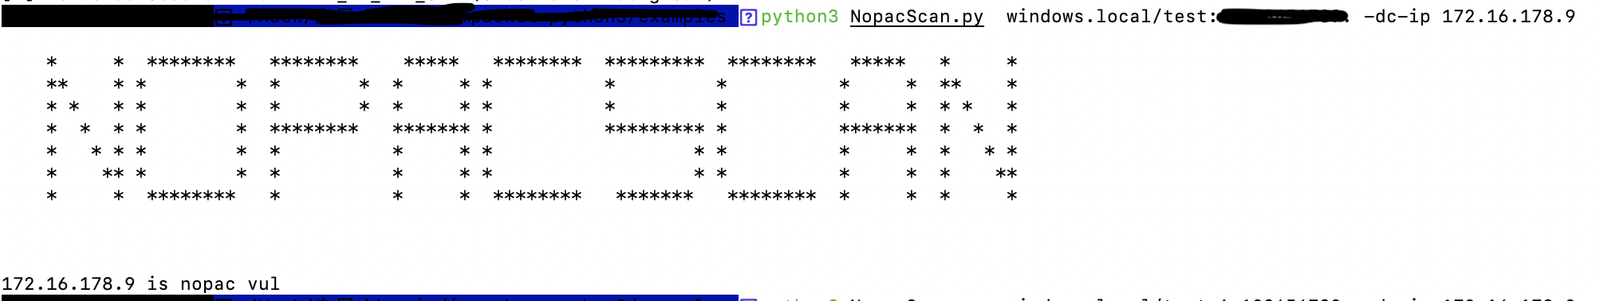 knightswd/nopacscan
Scannt Active-Directory-Domänencontroller nach CVE-2021-42287 und CVE-2021-42278, indem es DNS nach allen DCs abfragt und PAC-Strukturen auf den Typ…
 underh0st/cpanel-audit-remediation-tool
Audit- und Incident-Response-Tool für die Schwachstelle CVE-2026-41940
 kyos-public/keycloak-cve-2026-18963-hunt
Hunt for CVE-2026-18963 exploitation traces (Keycloak unauthenticated account takeover) in the Keycloak database