
 max-rh/sshelf
Schnelle Terminal-UI für deine SSH-Hosts: Fuzzy-Suche und Verbindung in zwei Tastendrücken, Dual-Pane-SFTP-Dateiübertragung und Port-Forwarding im Hintergrund. Verwaltet eine eigene Host-Datenbank und generiert den ssh-Befehl – bearbeitet nie ~/.ssh/config.

Durchsuchen Sie Ihre SSH-Hosts per Fuzzy-Suche und verbinden Sie sich mit zwei Tastendrücken.
sshelf führt eine eigene Host-Liste, baut den ssh-Befehl für Sie zusammen und hält sich dann
heraus. Es übergibt das Terminal an echtes OpenSSH und fasst ~/.ssh/config niemals an.



macOS und Linux, x86_64 und arm64. Die vorgefertigten Pakete benötigen keine Rust-Toolchain. Zur Laufzeit setzt sshelf OpenSSH 8.4+ voraus, daher stammt die automatische Passworteingabe.
Homebrew (macOS oder Linux):
brew install max-rh/tap/sshelf
Shell-Installer (vorgefertigte Binärdatei, wählt Ihre Plattform aus):
curl --proto '=https' --tlsv1.2 -LsSf https://github.com/max-rh/sshelf/releases/latest/download/sshelf-installer.sh | sh
Debian/Ubuntu: Lade das .deb aus dem
neuesten Release herunter und führe dann
sudo apt install ./sshelf_*_amd64.deb aus (oder *_arm64.deb).
Fedora / RHEL / Rocky / openSUSE: Lade das .rpm (statischer Build, funktioniert auf jeder RPM-Distribution)
aus dem neuesten Release herunter und führe dann
sudo dnf install ./sshelf-*.x86_64.rpm aus (oder .aarch64.rpm).
Gentoo: Community-gepflegtes Overlay (inoffiziell, danke an @masterwolf-git). Führe
eselect repository enable masterwolf && emerge --sync && emerge --ask app-admin/sshelf aus.
Cargo (von crates.io; benötigt Rust 1.88+):
cargo install sshelf.
Die Shell-Tab-Vervollständigung ist in jedem Paket enthalten. Öffne nach der Installation eine neue Shell. Unter Linux
verwenden Secrets ein reines Rust-Secret-Service-Backend (keine libdbus/OpenSSL-Build-Abhängigkeiten).
Vollständige Details und Einrichtung der Vervollständigung: Installationsanleitung.
Ich betreibe ein paar Dutzend Maschinen (ein Homelab, einige VPSes, ein paar Kisten hinter einem Bastion), und
ich tippte ständig ssh -J bastion -i ~/.ssh/some-key -p 2222 user@host aus dem Gedächtnis oder durchsuchte meine
Shell-Historie danach. Jeder SSH-Manager, den ich ausprobierte, wollte entweder ~/.ssh/config besitzen oder
mir ein Konto geben und meine Hosts über den Server von jemand anderem synchronisieren. Ich wollte beides nicht. Ich wollte
einen Launcher, der seine eigene Liste führt, den Befehl baut und aus dem Weg geht. Und einen Ort,
um die Passwörter für die wenigen Hosts aufzubewahren, die keine Keys verwenden können, ohne sie jemals
in einer Datei abzulegen. Also habe ich es gebaut.
Tippe, um zu filtern. Enter verbindet. Deine meistgenutzten Hosts rücken von selbst nach oben
(Frecency: Nutzungshäufigkeit, abgeschwächt durch Aktualität), und tag:prod / site:homelab grenzen die Liste
weiter ein. Ctrl-y kopiert den gebauten Befehl, statt ihn auszuführen. Aus der Shell
verbindet sshelf prod-web per Name und sshelf - verbindet sich erneut mit dem letzten Host, beides ohne
die TUI zu öffnen.
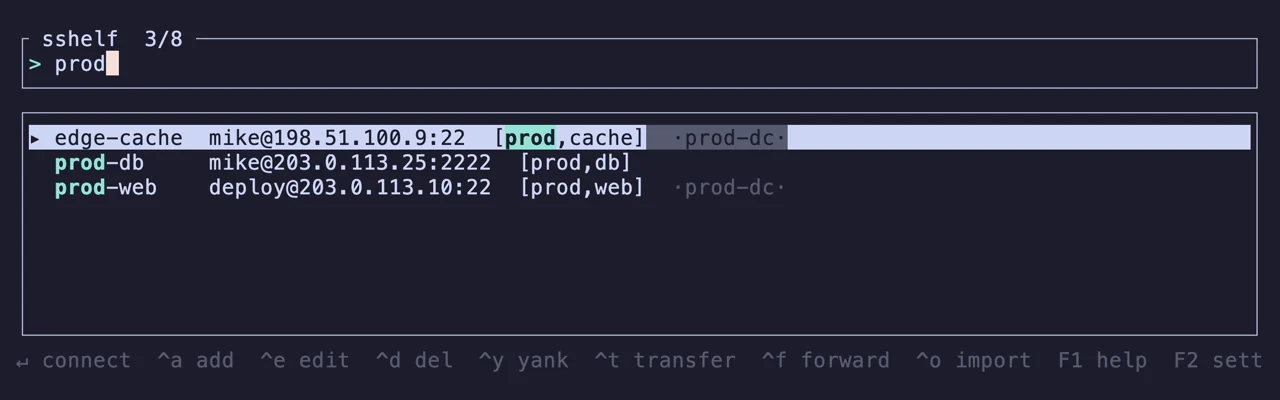
sshelf pick öffnet dieselbe Liste in den Zeilen unter deinem Prompt, so wie es Ctrl-r tut, gibt
den gewählten Namen aus und verbindet zu nichts. Dein Prompt ist danach dort, wo du ihn verlassen hast. Die
zsh- und bash-Plugins in contrib/ binden es an Alt-s: In einer leeren Zeile bekommst du sshelf web-01
fertig zum Ausführen, mitten in der Zeile bekommst du den Namen an der Cursorposition, und markierte Zeilen geben dir jeden
Namen für eine Schleife.
Shell-Integration.
Hosts, die sich ein Login-Passwort teilen, können ein gespeichertes Secret teilen: einmal benennen, sie darauf verweisen,
und das Rotieren ist ein einziger Schreibvorgang statt einer pro Host. Ctrl-s markiert Hosts in der Liste und
Ctrl-k wendet ein Passwort auf alle an oder bindet sie an ein gemeinsames Credential. Das Passwort
liegt weiterhin in deinem Keyring oder Vault, und hosts.toml enthält nur den Namen.
Passwörter, Keys & 2FA.
exec()t in dein sshsshelf baut das argv aus dem Host-Eintrag, baut seine eigene UI ab und ersetzt sich dann selbst
durch OpenSSH. Es gibt keinen Wrapper zwischen dir und der Sitzung: ein echtes TTY, dein ssh, deine
config-freien Flags. Wenn die Sitzung endet, bist du zurück in deiner Shell, nicht in einem Menü. Der
Befehl, den es ausführt, ist genau der, den dir Ctrl-y zeigt.
Wie der Befehl gebaut wird.
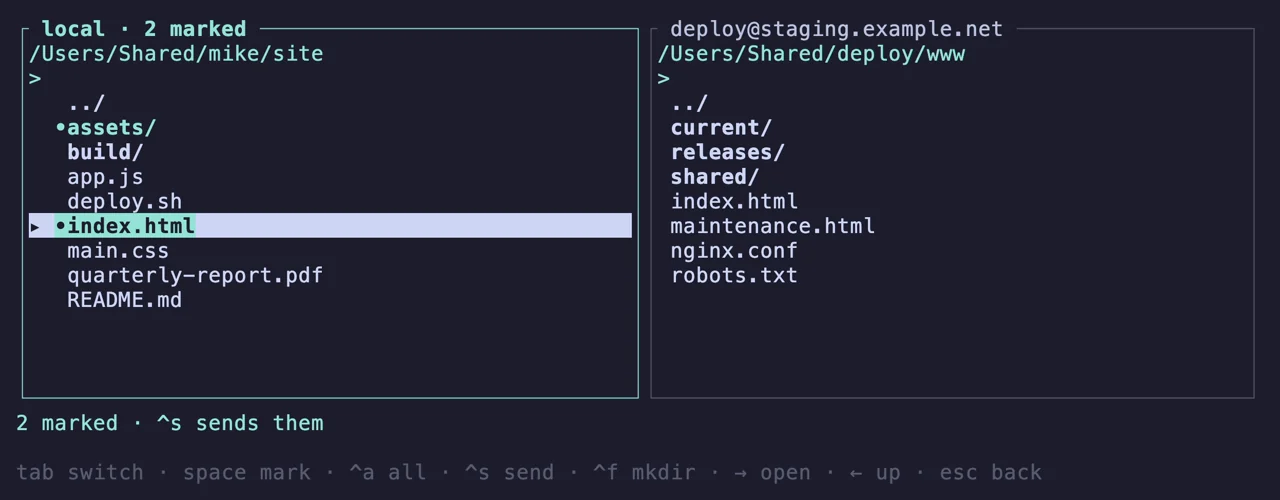
Ctrl-t öffnet deine Dateien links und die des Hosts rechts, über eine einzige authentifizierte
Verbindung. Space markiert, Ctrl-a markiert alles, was der Filter zeigt, Ctrl-s sendet
den gesamten Satz in beide Richtungen, F7 erstellt ein Verzeichnis. Ein Name, den das Ziel bereits hat, wird übersprungen,
niemals überschrieben.
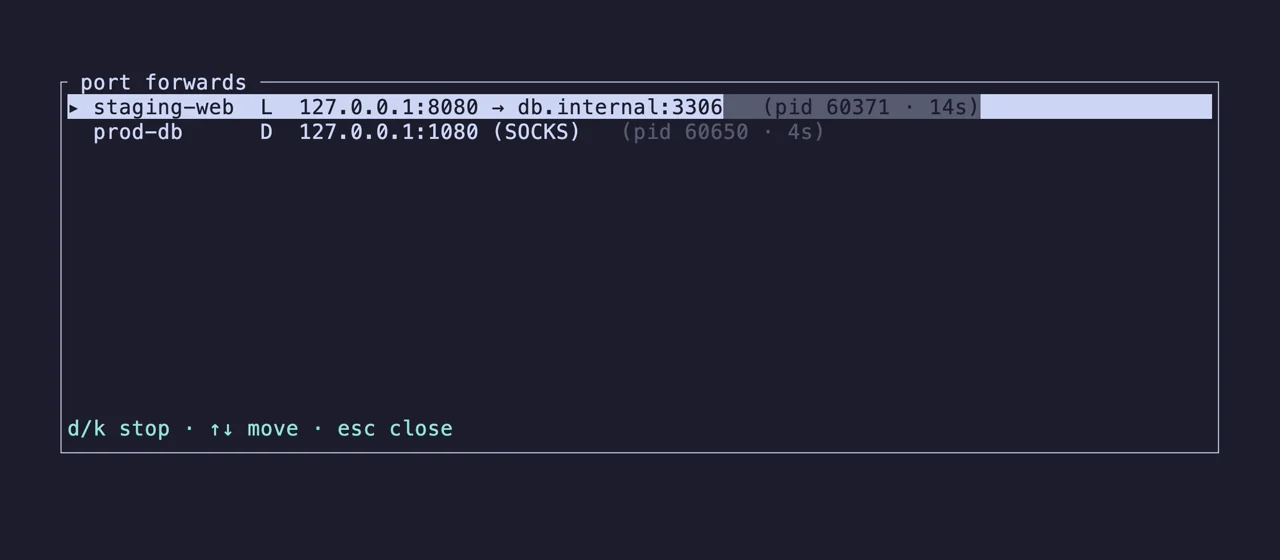
Ctrl-f öffnet einen lokalen, Remote- oder SOCKS-Tunnel, der weiterläuft, nachdem du sshelf beendet hast, und auch nachdem du das Terminal geschlossen hast. F4 listet alle davon über alle Hosts hinweg auf und stoppt den von dir gewählten. Sie werden per PID verfolgt und mit den tatsächlich laufenden Prozessen abgeglichen, sodass nichts in einer Liste zurückbleibt, nachdem es beendet wurde. Kein Daemon, kein Supervisor.
Setze tmux = "window" oder "pane", und Enter öffnet den Host in einem neuen tmux-Fenster (benannt nach dem Host) oder einem neuen Pane, statt sshelf zu ersetzen. Beende die Sitzung, und der Picker ist immer noch da und läuft weiter.






