httptoolkit
HTTP Toolkit ist ein schönes & quelloffenes Tool zum Debuggen, Testen und Entwickeln mit HTTP(S) unter Windows, Linux & Mac :tada: Öffne hier ein…

HTTP Toolkit ist ein schönes & quelloffenes Tool zum Debuggen, Testen und Entwickeln mit HTTP(S) unter Windows, Linux & Mac :tada: Öffne hier ein…

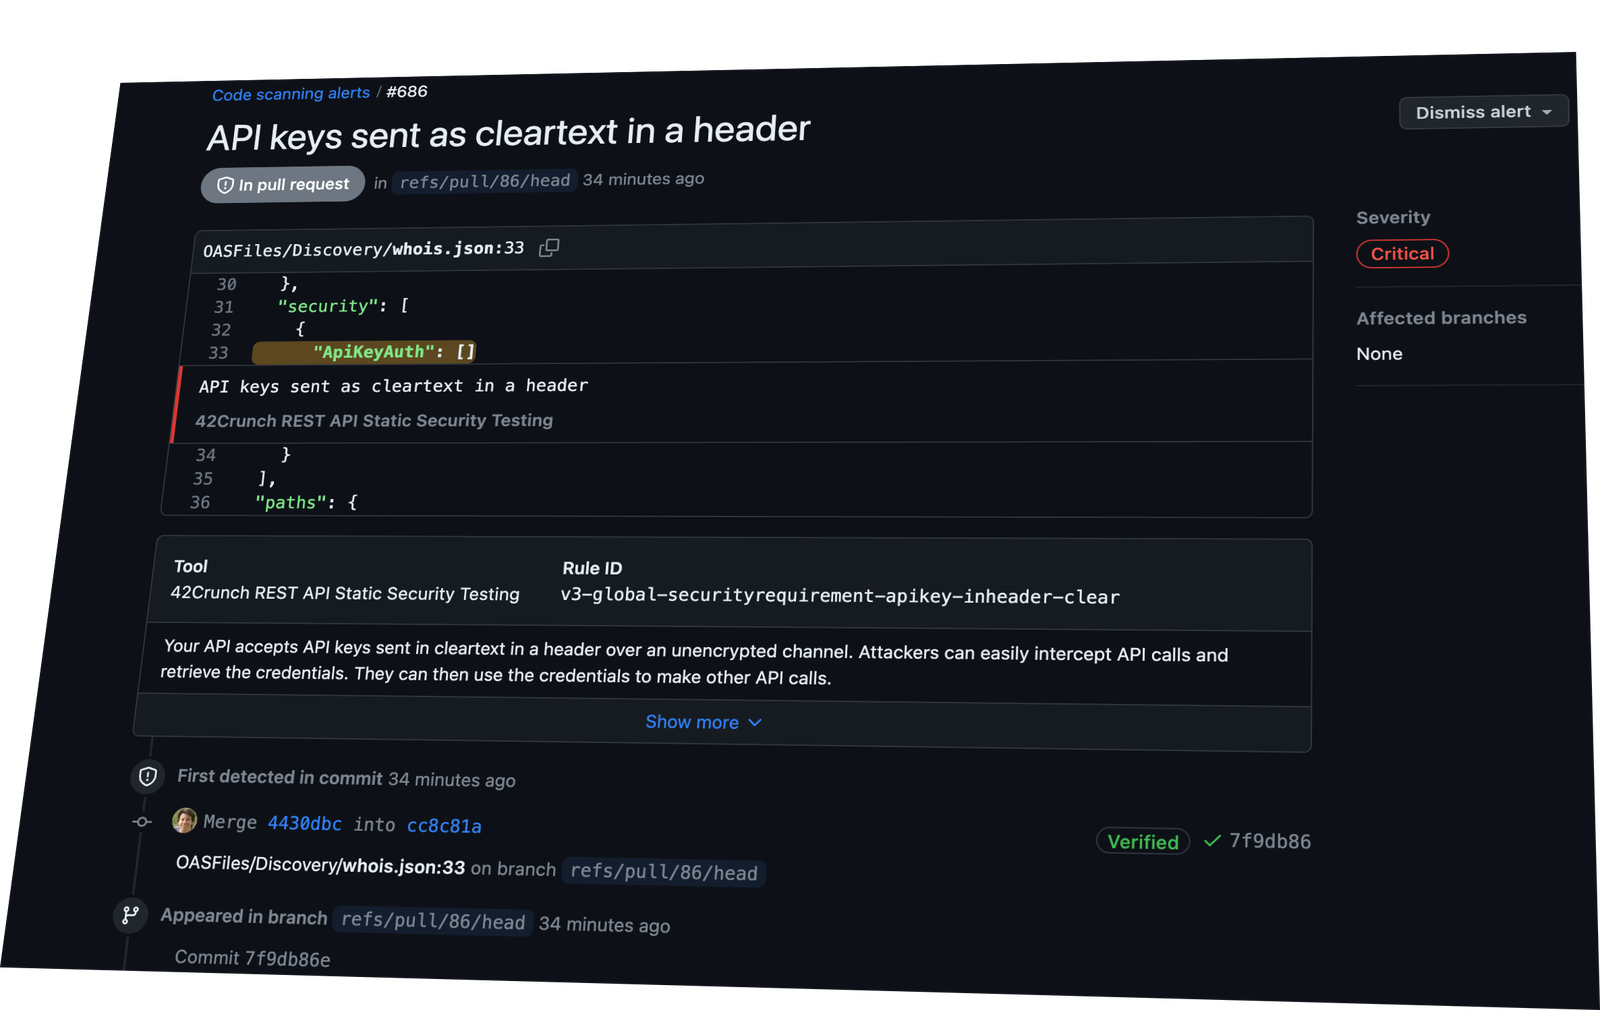
Automatisiert statische API-Sicherheitsprüfungen von OpenAPI-Verträgen in CI/CD mit über 300 Prüfungen für Authentifizierung, Autorisierung und…

Rust-Komponenten zum Abfangen und Umleiten von Datenverkehr, die WireGuard-Geräte-Proxying und lokale App-Umleitung unter macOS, Windows und Linux…

In Python3 geschriebener Web-Schwachstellenscanner

Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.

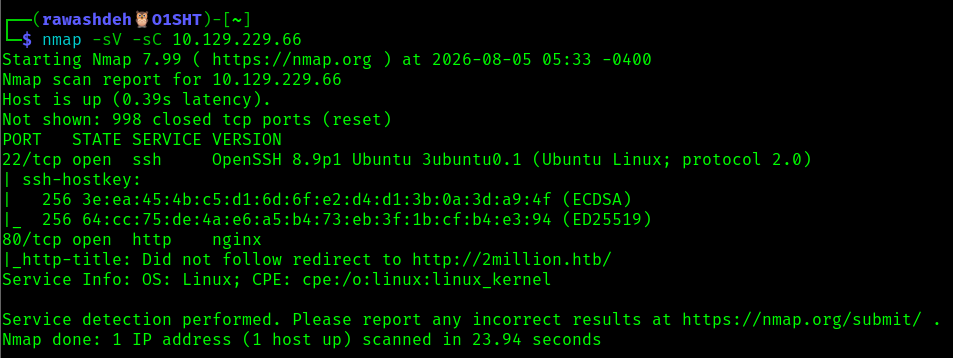
Hack The Box TwoMillion Machine-Writeup — JWT-/Invite-Code-Bypass, IDOR, Command-Injection und CVE-2023-0386 Privilege Escalation.

CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)

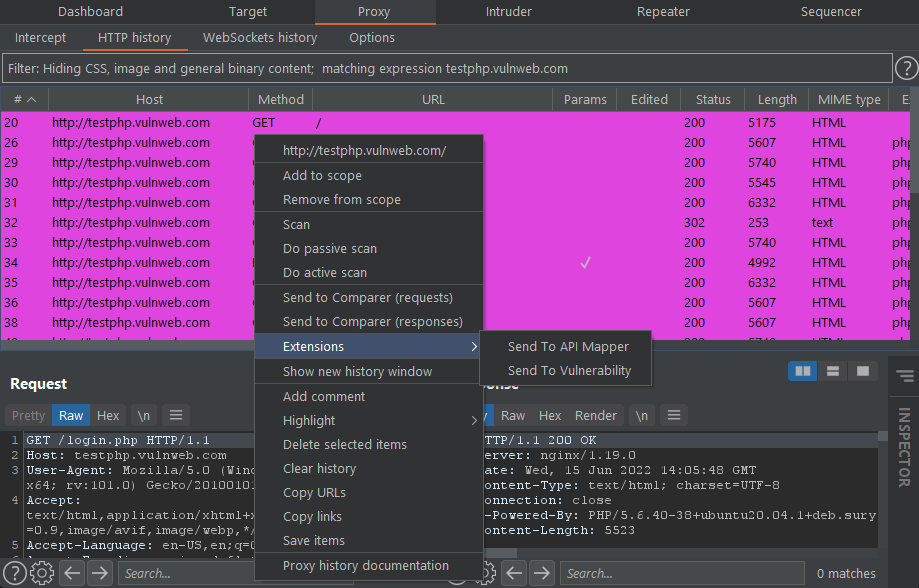
Eine Burp-Suite-Erweiterung für Anwendungs-Penetrationstests zur Kartierung von Abläufen und Schwachstellen

Eine Wortliste mit API-Namen für Webanwendungs-Assessments.

Burp Suite-Erweiterung zur Überprüfung der OAUTHv2- und OpenID-Sicherheit

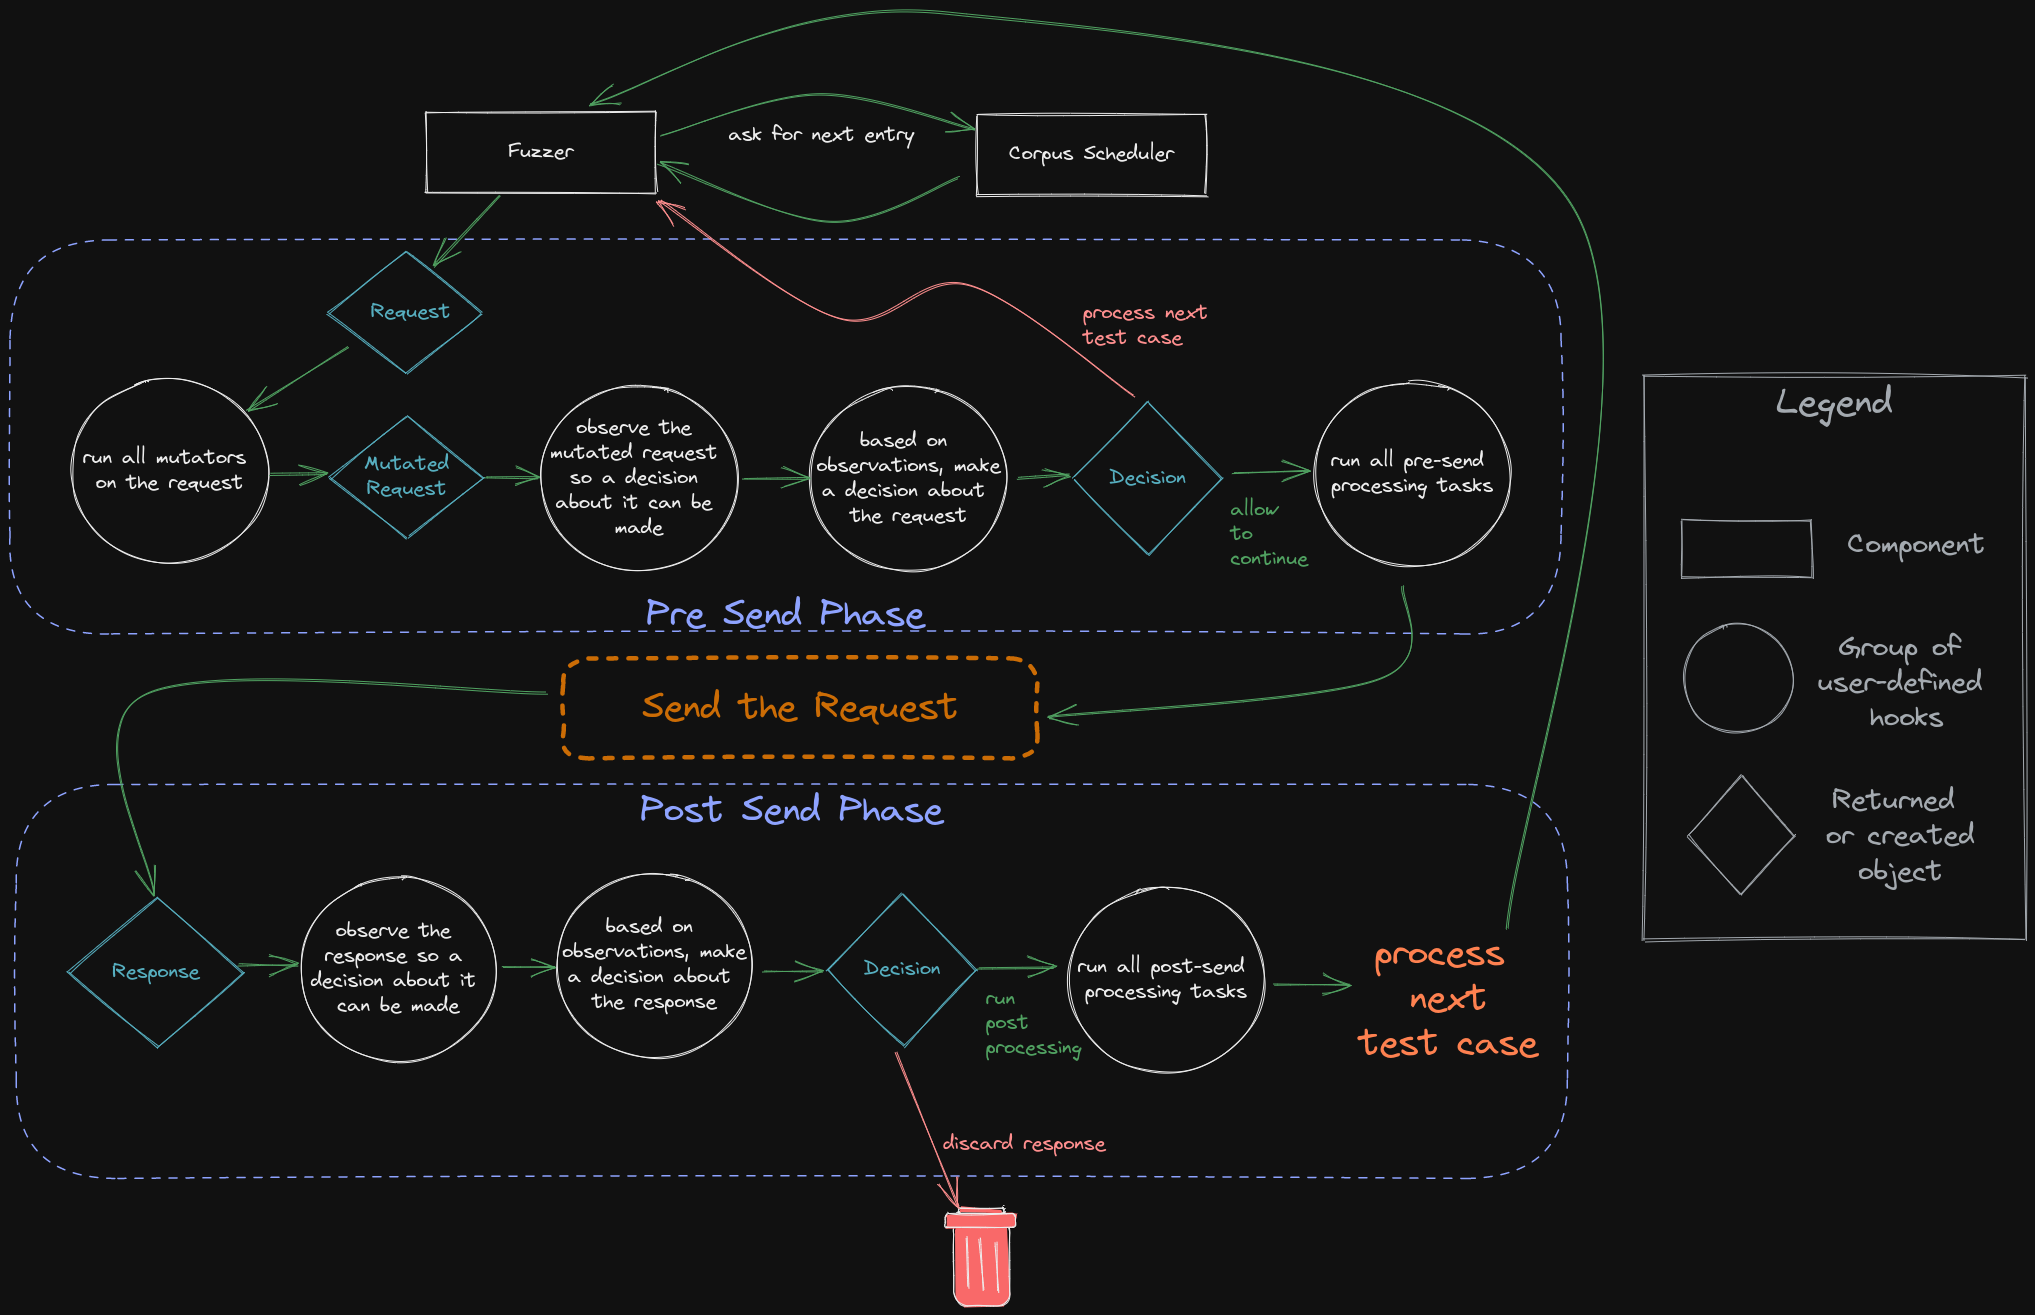
Baue strukturbewusste Black-Box-HTTP-Fuzzer in Rust mit komponierbaren Mutators, Schedulers, Observers, Deciders und Processors für kundenspezifische…

PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)

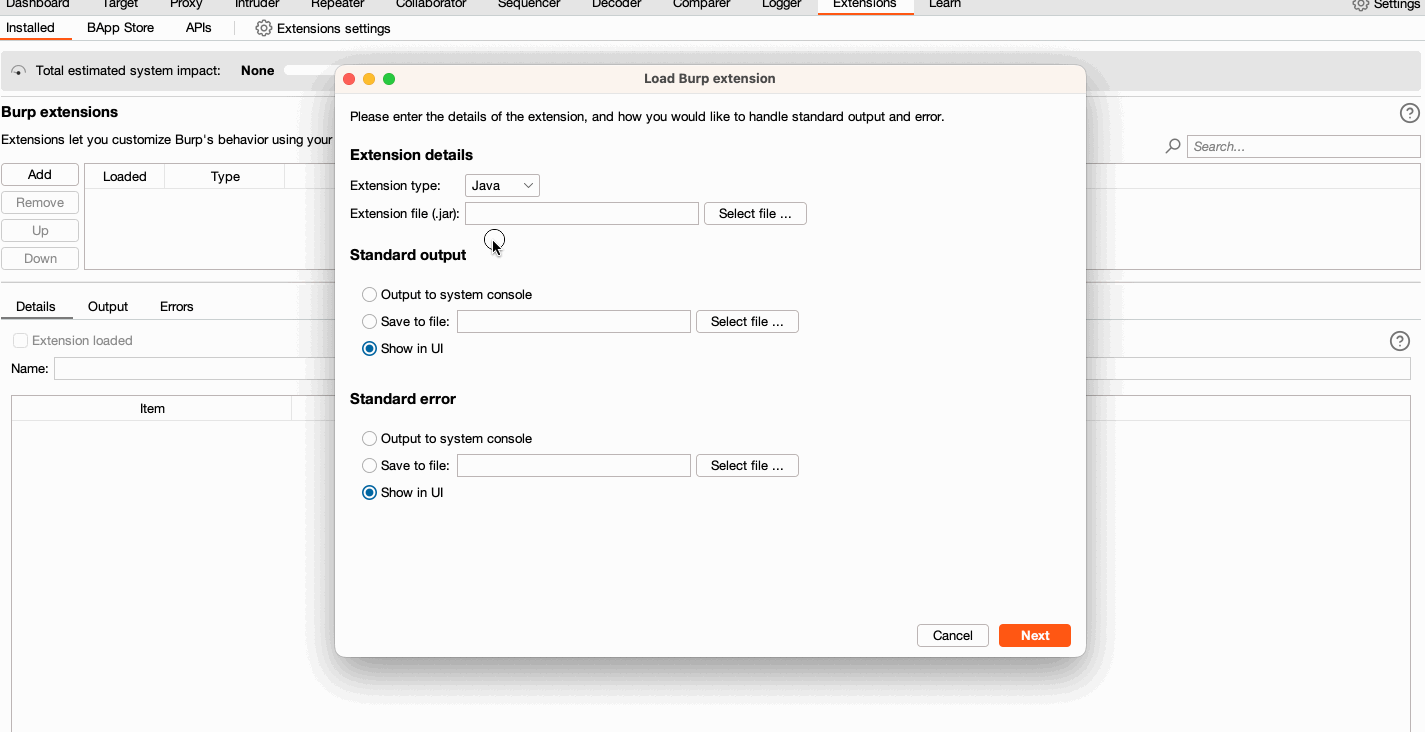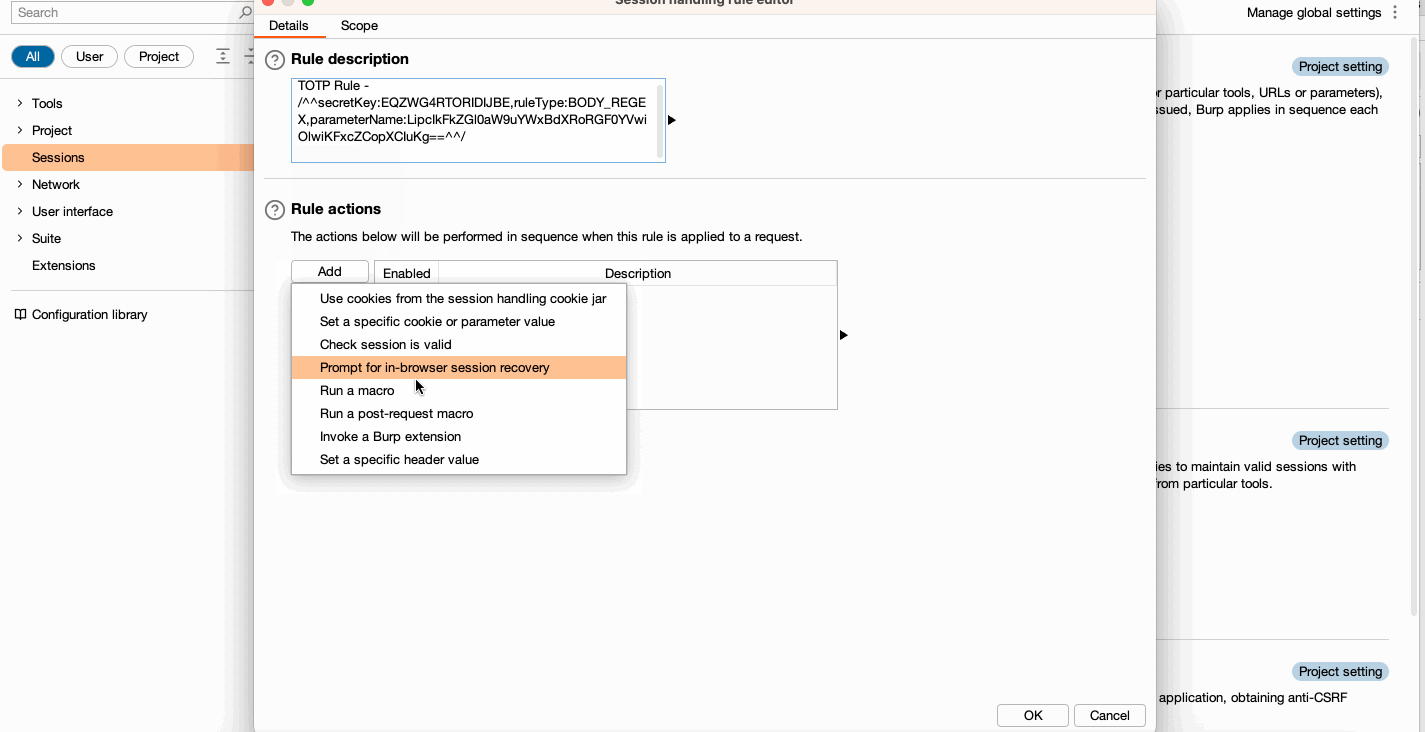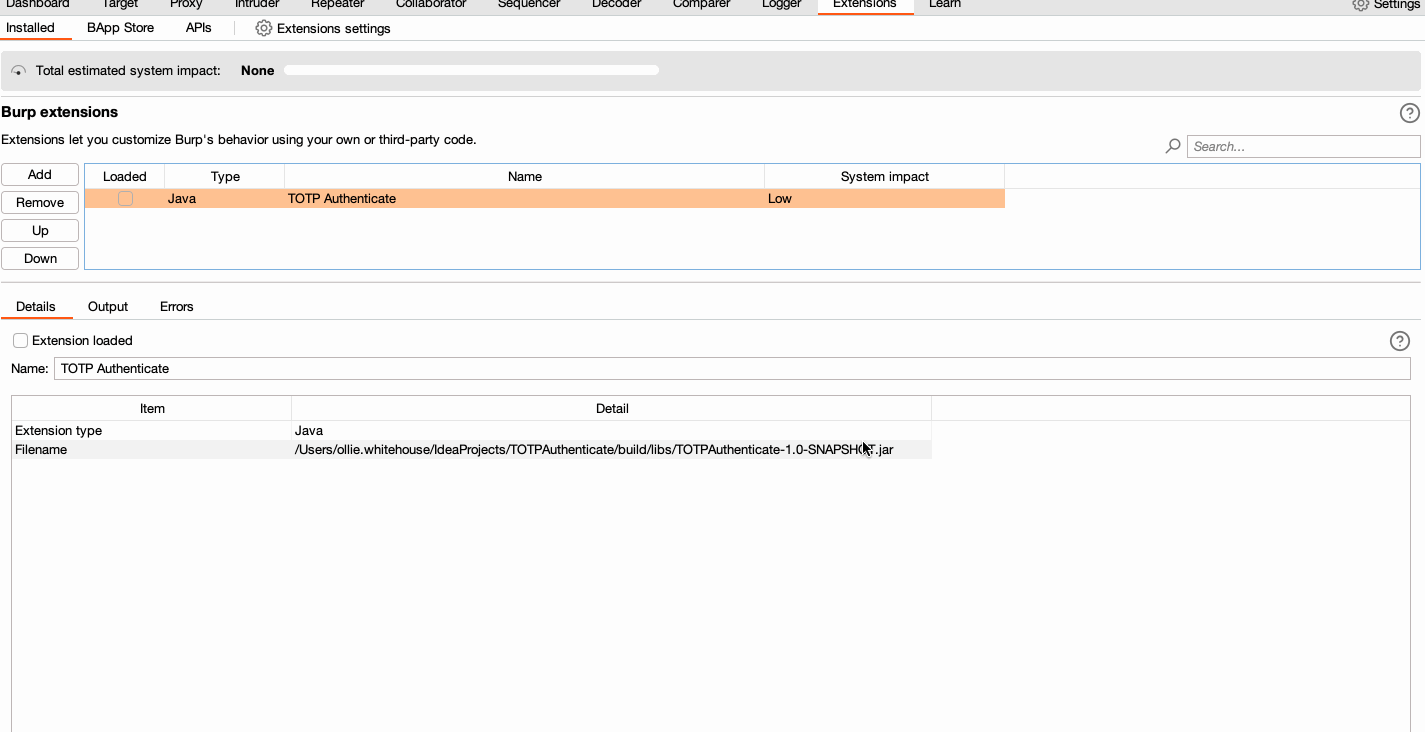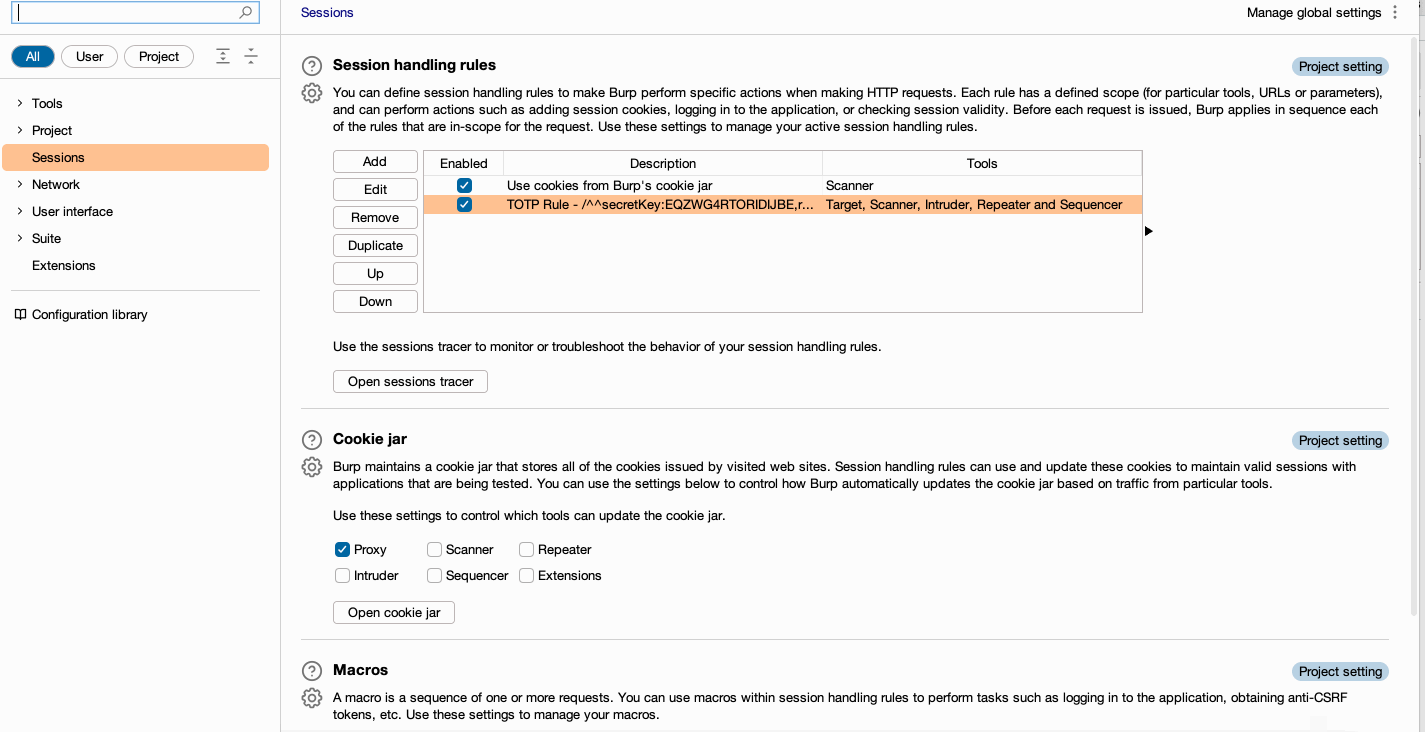
Diese Erweiterung für Burp Suite Enterprise Edition verwendet Session-Handling-Regeln, um ausgehenden Anfragen ein TOTP-Token bereitzustellen.

Nur für akademische Zwecke. Angriff auf Salesforce Lightning mit Gastrechten.

jsluice++ ist eine Burp-Suite-Erweiterung, die für das passive und aktive Scannen von JavaScript-Datenverkehr mithilfe des CLI-Tools jsluice…

Kuratierte Wortlisten von API-Funktionsnamen, Verben und Substantiven zum Fuzzing von Webanwendungs-Endpunkten mit Burp Suite Intruder.

FlowAnalyzer ist ein Werkzeug zur Unterstützung beim Testen und Analysieren von OAuth-2.0-Flows, einschließlich OpenID Connect (OIDC).

Ein coverage-gesteuerter REST-API-Fuzzer, entwickelt auf Basis von LibAFL