
lm-fingerprint
 wattocyber/lm-fingerprint
Fingerprint OpenAI-compatible LLMs from tokenizer and behavior signals.
reconnaissanceinformation-gatheringpenetration-testing+3
wattocyber/lm-fingerprintFingerprint OpenAI-compatible LLMs from tokenizer and behavior signals.
 zaydmulani09/sentrymcp
Ein statischer + Laufzeit-Sicherheitsscanner für MCP-Server (Model Context Protocol)
 huzjie/aegisagent
Runtime-Sicherheitsgateway für KI-Agenten: attestiert Tool-Aufrufe kryptografisch, erzwingt Richtlinien, sandboxt die Ausführung und protokolliert…
 boxed-dev/vibe-coding-security
Pre-Launch-Sicherheitscheckliste für KI-generierte Apps (Lovable, v0, Bolt, Cursor). 69 Checks, die Supabase RLS, offengelegte Schlüssel und…
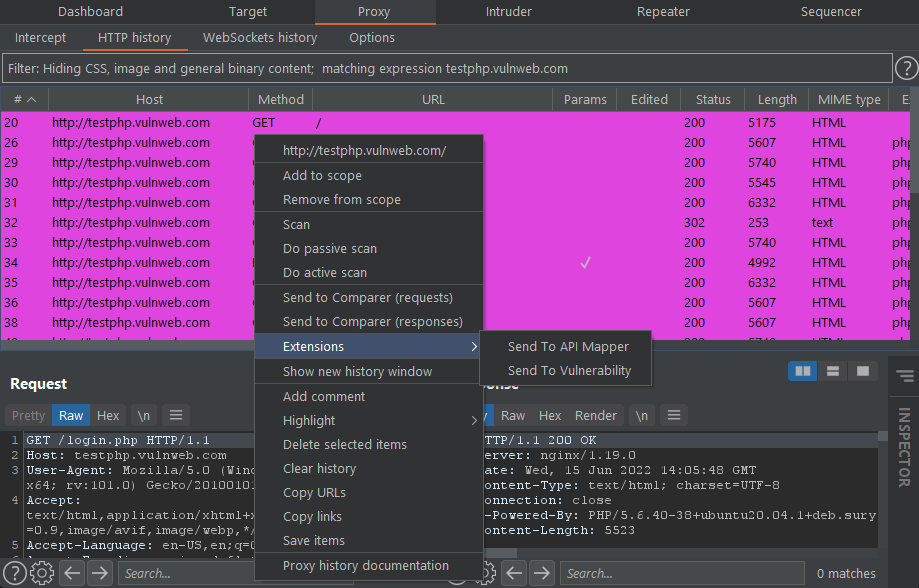 portswigger/pentest-mapper
Eine Burp-Suite-Erweiterung für Anwendungs-Penetrationstests zur Kartierung von Abläufen und Schwachstellen
 h33tlit/secret-regex-list
Liste von Regex zum Extrahieren geheimer API-Schlüssel und wertvoller Informationen.
 akabe1/oauthscan
Burp Suite-Erweiterung zur Überprüfung der OAUTHv2- und OpenID-Sicherheit
 shieldfy/api-security-checklist
Checkliste der wichtigsten Sicherheitsgegenmaßnahmen beim Entwerfen, Testen und Veröffentlichen Ihrer API
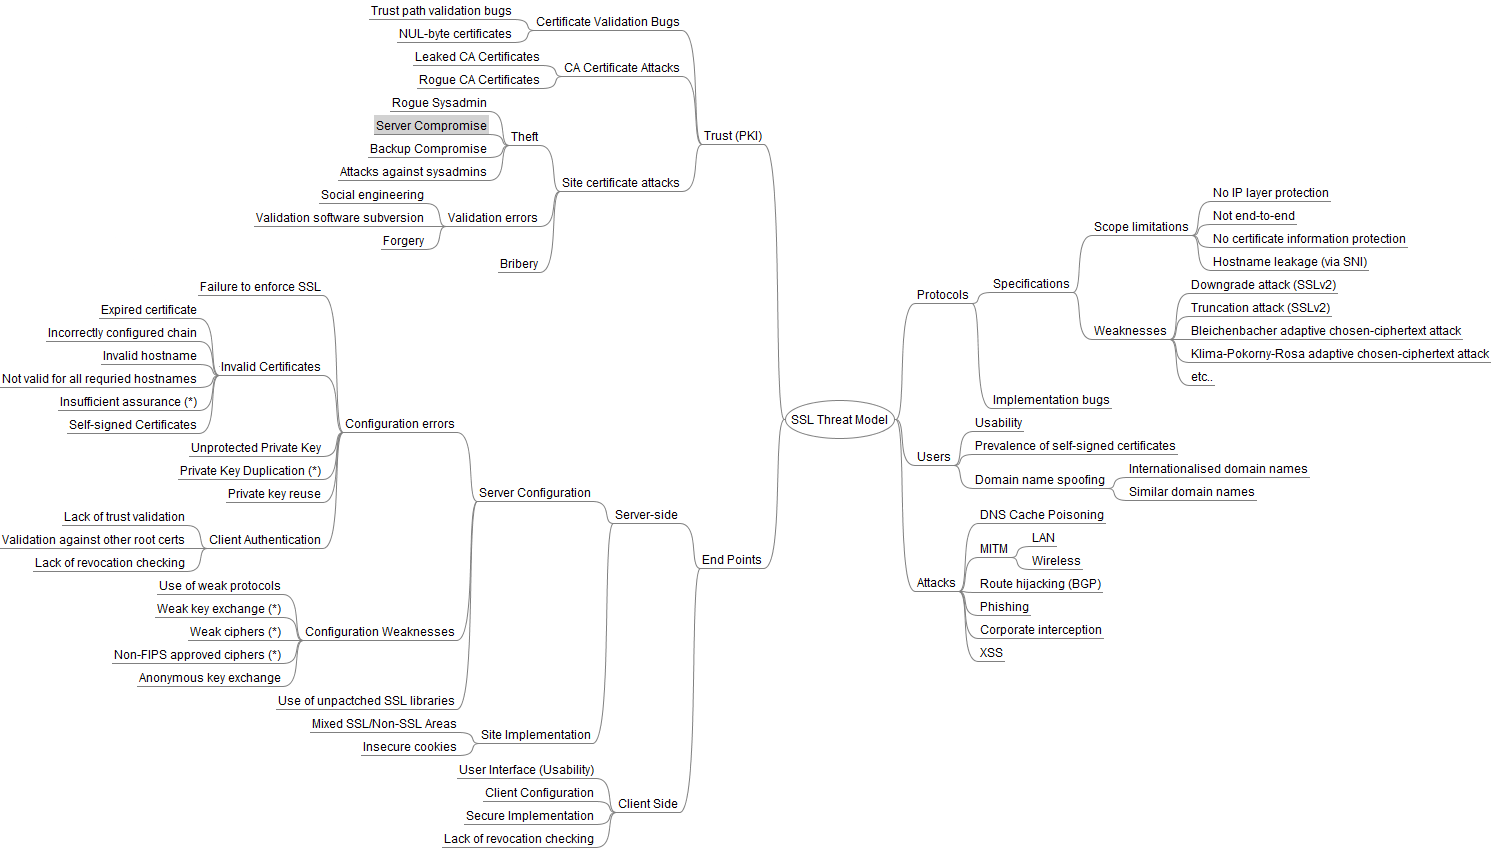 taleliyahu/threat_model_examples
Eine Sammlung realer Bedrohungsmodell-Beispiele aus verschiedenen Technologien, die praktische Einblicke in die Identifizierung und Minderung von…
 dhiyaneshgeek/my-presentation-slides
Collection's of Tech Talk that are presented by me :)
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
 emadshanab/nuclei-templates-collection
Nuclei Templates Collection
 manuelberrueta/flowanalyzer
FlowAnalyzer ist ein Werkzeug zur Unterstützung beim Testen und Analysieren von OAuth-2.0-Flows, einschließlich OpenID Connect (OIDC).
 harishsg993010/damn-vulnerable-mcp-server
Verdammt verwundbarer MCP-Server
 tno-s3/wuppiefuzz
Ein coverage-gesteuerter REST-API-Fuzzer, entwickelt auf Basis von LibAFL
 jenish-sojitra/jsanalyzer
Erweiterung für Burp Suite zur statischen JavaScript-Analyse: extrahiert API-Endpunkte, URLs, Secrets und E-Mail-Adressen mit Rauschfilterung für…
 coffinxp/gemini-api-key-hunter
Scannt Websites und JS-Dateien nach offengelegten Gemini-API-Schlüsseln, verifiziert diese live, zählt zugängliche Dienste auf und stellt einen…
 agentrust-io/cmcp
cMCP: Confidential MCP Gateway. Hardware-attested policy enforcement for MCP tool calls.