ebpf-container-escape-framework

Аудит только eBPF EDR для Linux 5.15+ LTS: 14 хуков ядра, 15 действий (13 техник MITRE), происхождение процессов, экспорт в SIEM, готовность к…

Аудит только eBPF EDR для Linux 5.15+ LTS: 14 хуков ядра, 15 действий (13 техник MITRE), происхождение процессов, экспорт в SIEM, готовность к…

Ring -4 to Ring 0: платформа для исследований в области наступательной и оборонительной безопасности прошивки. Мы создаём буткиты, а затем ловим их.…

Инструмент для OSINT-расследования личности. Позволяет отталкиваясь от e-mail, имени пользователя, телефона или кошелька собрать данные из 46…

Локальный статический сканер безопасности для приложений Next.js, Supabase и Stripe: 24 проверки на основе AST для утёкших ключей, отсутствующих RLS…

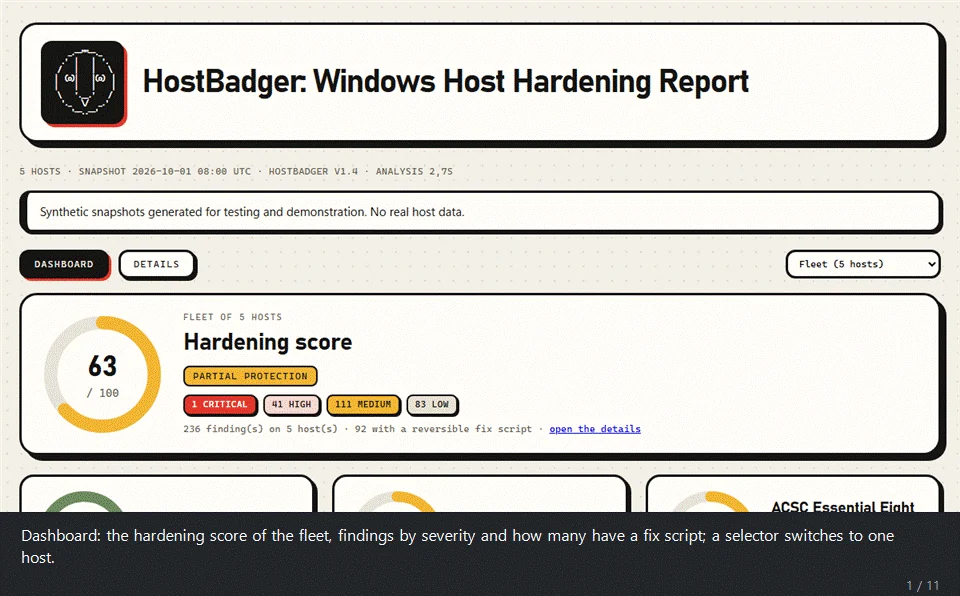
Windows host hardening auditor and remediation tool in PowerShell: CIS, DISA STIG, Essential Eight checks, reversible fixes, optional AI analysis

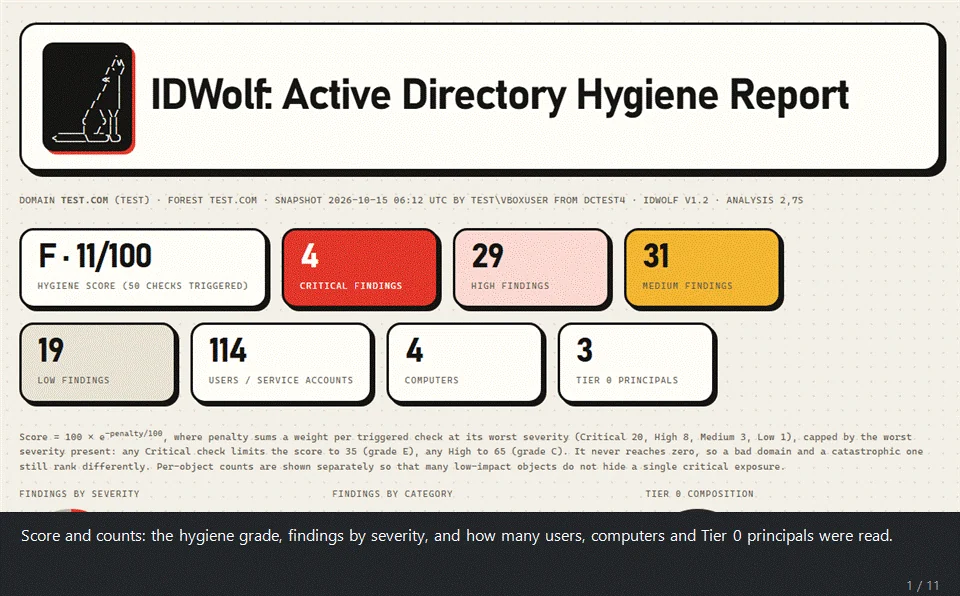
Аудит гигиены Active Directory и Microsoft Entra ID в режиме только чтения на чистом PowerShell. Сбор данных один раз, анализ офлайн:…

Платформа для обнаружения и устранения уязвимостей с помощью ИИ, включающая агент-эндпоинт на Go, централизованную панель управления и движок анализа…

Автономный AI-агент для пентеста с циклом plan→act→judge, универсальными навыками, шлюзом деструктивных действий и сменными LLM-провайдерами, а также…

Детерминированный конвейер извлечения, триажа и локальной LLM-компиляции на основе PyGhidra для реимплементации на C.

Локальная система безопасности для триажа CVE — 40 источников данных и 41 инструмент, оценки риска и MCP-сервер для ИИ-агентов, всё на нативном Rust.…

Генерация детерминированных семантических отпечатков для функций Go. Обнаружение бэкдоров в стиле xz и проверка семантической эквивалентности с…

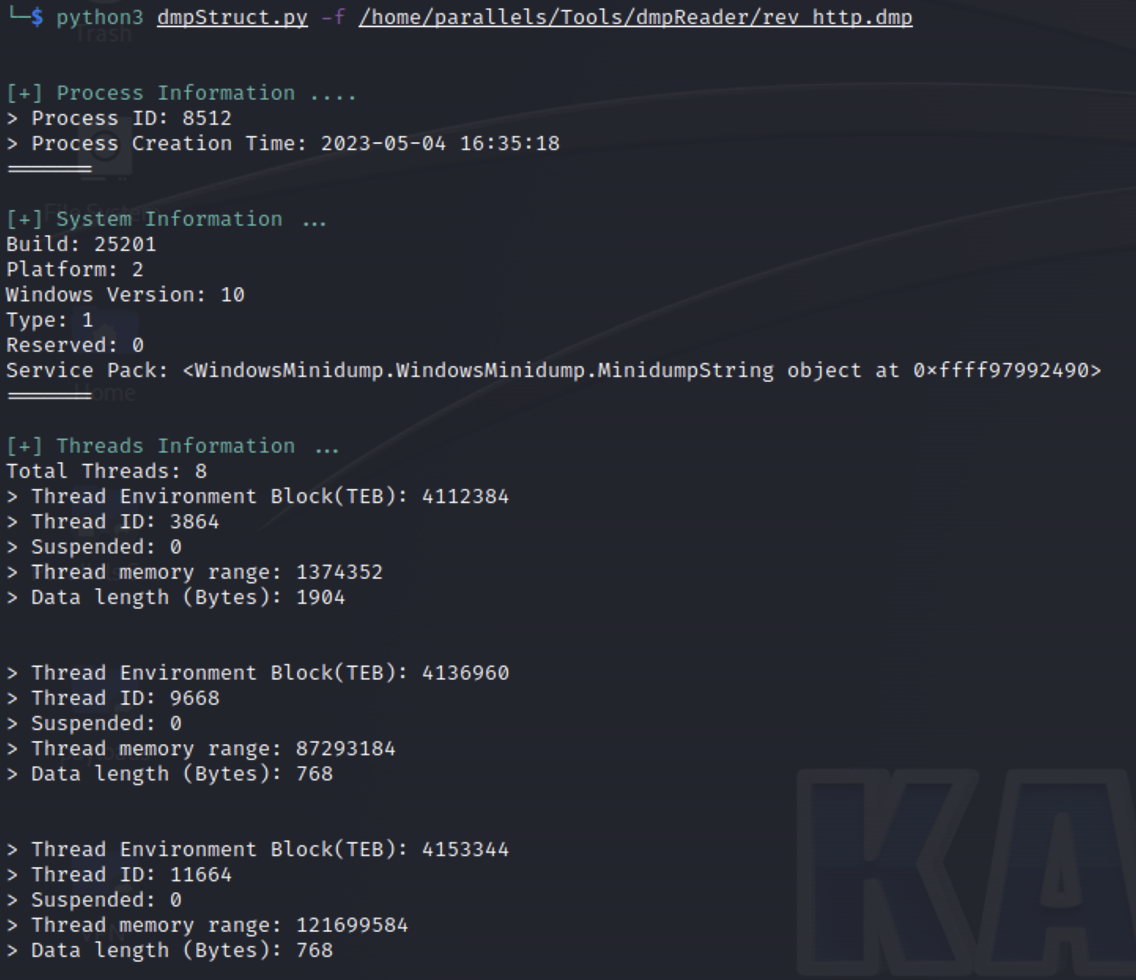
Разбирает файлы Windows MiniDump (MDMP) с помощью Kaitai Struct, извлекая строки из памяти и проверяя их по правилам YARA для криминалистического…

Микросервисная OSINT-платформа на Rust, автоматизирующая сбор разведданных, корреляцию и визуализацию для анализа угроз и картирования поверхности…

Инструментарий для удаления аудиоводяных знаков ИИ и судебно-технической антиатрибуции. Нейтрализует отпечатки Suno, Udio и нейросетевые отпечатки с…

Ищите криминалистические артефакты Windows, смотрите, где каждый из них находится на диске, и копируйте команду KAPE для его сбора. Также создаёт…

GTK4 и CLI-инструментарий для безопасности сотовой связи с 57 модулями для радиоинтерфейса 2G GSM, 3G UMTS, 4G LTE и 5G NR, опорной сети,…

Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…

Автономный агент endpoint-безопасности на Rust, объединяющий драйвер Windows уровня Ring-0 и предварительную блокировку eBPF в Linux, обнаружение…