

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Генерация Шеллкода — Инструменты | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
136 результатов
lockjaw preview

lockjaw

GitHubg13net/lockjaw

Модульный C2-фреймворк для Windows с teamserver на Rust, имплантом на Zig, косвенными системными вызовами, обходом AMSI, рефлективной…
penetration-testing-frameworksexploit-frameworkspersistence-mechanisms+9
33
18 дней назад
voidsec-proxy preview

voidsec-proxy

GitHubvoidsecsoftwares/voidsec-proxy

Многомодульный набор инструментов для наступательной безопасности: цепочки SOCKS5-прокси, сканирование портов, перечисление DNS, взлом хешей,…
password-crackingreconnaissanceencryption-decryption-tools+8
41 месяц назад
ThreadlessInject preview

ThreadlessInject

GitHubccob/threadlessinject

Внедрение в процесс без создания потока с использованием перехвата функций удалённого процесса.
payload-generationshellcodepost-exploitation+4
8242 лет назад
RunPE preview

RunPE

GitHubnettitude/runpe

C# рефлексивный загрузчик для неуправляемых бинарных файлов.
payload-generationimpersonation-toolsshellcode+6
4453 лет назад
ShellcodeFluctuation preview

ShellcodeFluctuation

GitHubmgeeky/shellcodefluctuation

Продвинутая техника обхода в памяти, переключающая защиту памяти шеллкода между RW/NoAccess и RX, а затем шифрующая/дешифрующая его содержимое

payload-generationshellcodepost-exploitation+4
1.1k4 лет назад
rizin preview

rizin

GitHubrizinorg/rizin

UNIX-подобный фреймворк для реверс-инжиниринга и набор инструментов командной строки.
embedded-systems-securitystatic-analysisexploitation+7
4.0k3 ч 51 мин назад
keystone preview

keystone

GitHubkeystone-engine/keystone

Многоплатформенный ассемблерный фреймворк, который преобразует исходный код на ассемблере в машинный код для Arm, x86, MIPS, PowerPC, RISC-V и других…

general-purpose-utilitiespayload-generationreverse-engineering+4
2.6k3 месяцев назад
Empire preview

Empire

GitHubbc-security/empire

Empire — это фреймворк для пост-эксплуатации и эмуляции действий противника, который используется для оказания помощи Red Teams и специалистам по…
penetration-testing-frameworksexploit-frameworkspayload-generation+16
5.2k1 месяц назад
Pokemon-Shellcode-Loader preview

Pokemon-Shellcode-Loader

GitHubtechryptic/pokemon-shellcode-loader

Устали весь день смотреть на hex и вылавливать '\x41'? Предпочитаете смотреть на Лугию/Чармандера? У меня есть решение для вас.
payload-generationshellcodered-teaming+3
1284 лет назад
TangledWinExec preview

TangledWinExec

GitHubdaem0nc0re/tangledwinexec

PoCs и инструменты для исследования техник выполнения процессов Windows
ids-ips-evasionreverse-engineeringshellcode+6
9588 месяцев назад
siofra preview

siofra

GitHubcybereason/siofra

Симулирует работу загрузчика Windows PE для выявления уязвимостей DLL-хайждекинга, генерирует вредоносные DLL-библиотеки с шеллкод-пейлоадами и…
privilege-escalationvulnerability-scannerspayload-generation+4
5119 лет назад
KeeFarceReborn preview

KeeFarceReborn

GitHubd3lb3/keefarcereborn

Автономная DLL, которая после внедрения в процесс KeePass экспортирует базы данных в открытом виде.
password-attackspayload-generationdata-exfiltration+3
2993 лет назад
Dirty-Vanity preview

Dirty-Vanity

GitHubdeepinstinct/dirty-vanity

POC новой техники инъекции, злоупотребляющей Windows Fork API для обхода EDR. https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanit…

exploitationshellcodepost-exploitation+4
6773 лет назад
scare preview

scare

GitHubnetspooky/scare

Мультиархитектурный REPL и эмулятор ассемблера для вашей командной строки.
dynamic-analysis-sandboxingreverse-engineeringshellcode+4
3111 год назад
osed-scripts preview

osed-scripts

GitHubepi052/osed-scripts

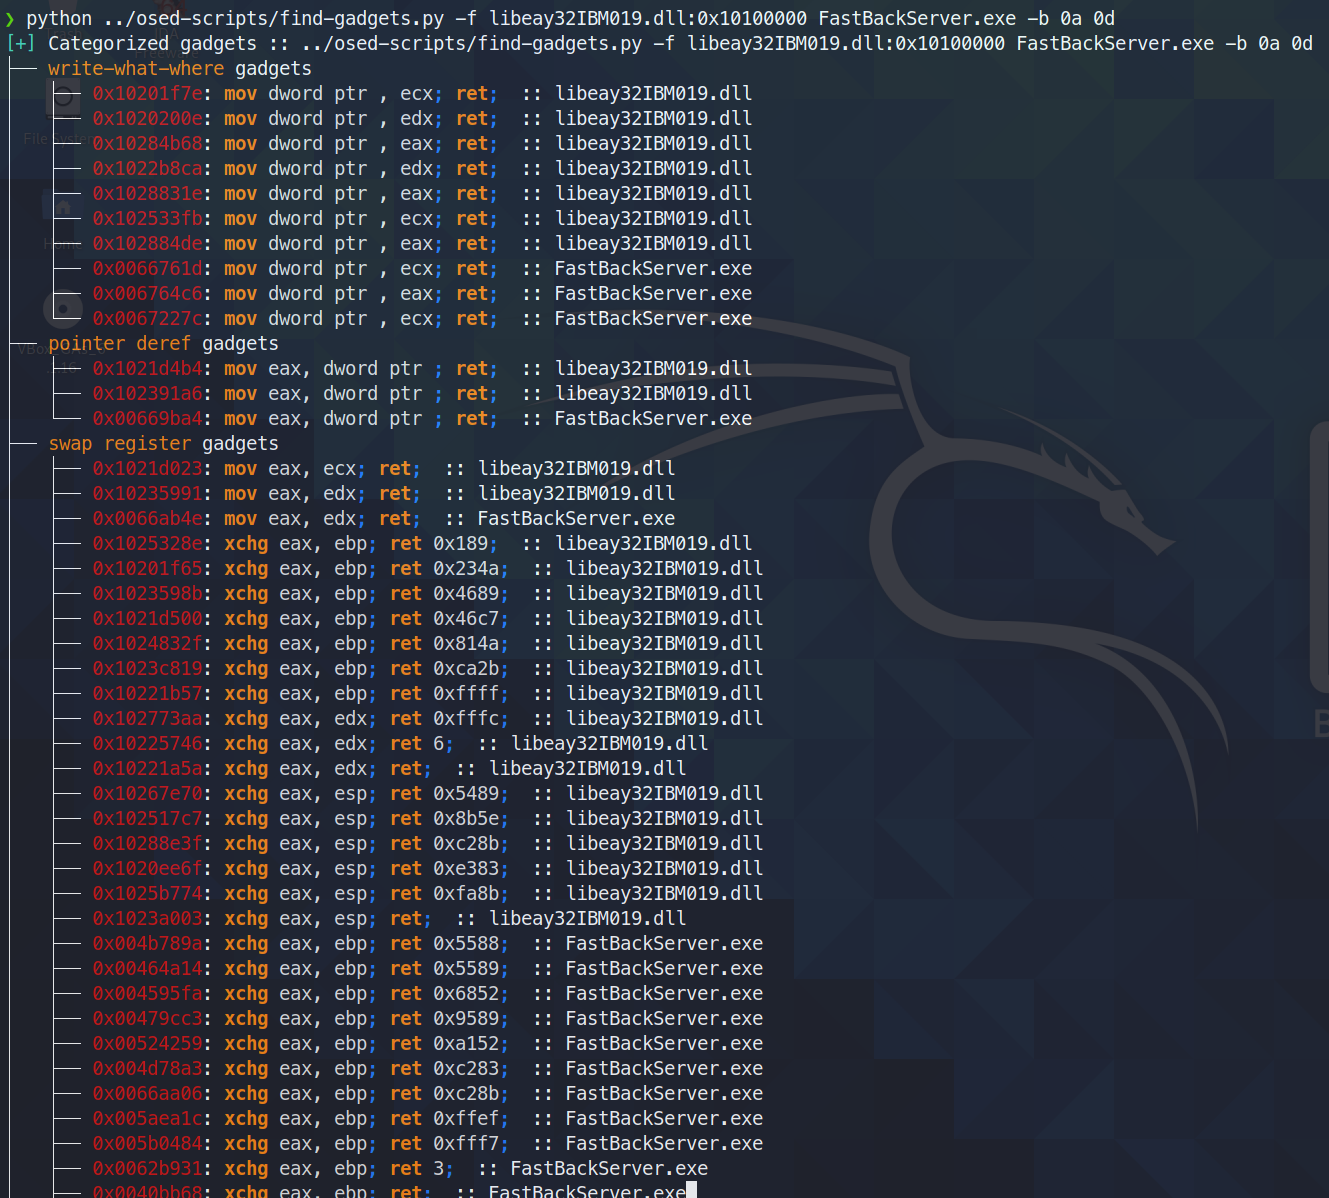
Инструментарий, созданный для курса Offensive Security по разработке эксплойтов в пользовательском режиме Windows (OSED)
exploitationreverse-engineeringdebuggers+5
6222 лет назад
PMD preview

PMD

GitHubrad9800/pmd

Практический курс по разработке вредоносного ПО для Windows: хеширование API, DLL sideloading, выполнение shellcode, манипуляция PE-файлами,…
reverse-engineeringshellcodemalware-analysis+6
1591 год назад
LibTP_Gadget preview

LibTP_Gadget

GitHubsaerxcit/libtp_gadget

Библиотека Crystal Palace для проксирования вызовов Nt API через Threadpool. Обновлено для call-гаджетов.
ids-ips-evasionpost-exploitationred-teaming+3
2311 месяцев назад
SILVERPICK preview

SILVERPICK

GitHubwinterknife/silverpick

Фреймворк для разработки шеллкода в пользовательском режиме Windows (WUMSDF)

exploitationshellcodered-teaming+2
1583 месяцев назад
Назад12…8Вперёд