

MCP-God-Mode
 gmh5225/mcp-god-mode
Вы когда-нибудь хотели, чтобы он делал всё? 148 МОЩНЫХ инструментов Infosec/Admin на одном MCP-сервере.
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
1
gmh5225/mcp-god-modeВы когда-нибудь хотели, чтобы он делал всё? 148 МОЩНЫХ инструментов Infosec/Admin на одном MCP-сервере.
 yslxotwod/wifisting
GTK4-инструментарий для тестирования безопасности беспроводных сетей с 57 автономными shell-модулями для атак на Wi-Fi, Bluetooth, RF, Zigbee, NFC и…
 roostercoopllc/flipper-mcp
MCP-сервер с поддержкой ИИ для Flipper Zero. Управляйте SubGHz, NFC, RFID, IR, BLE, GPIO и многим другим по WiFi с помощью Claude или любого…
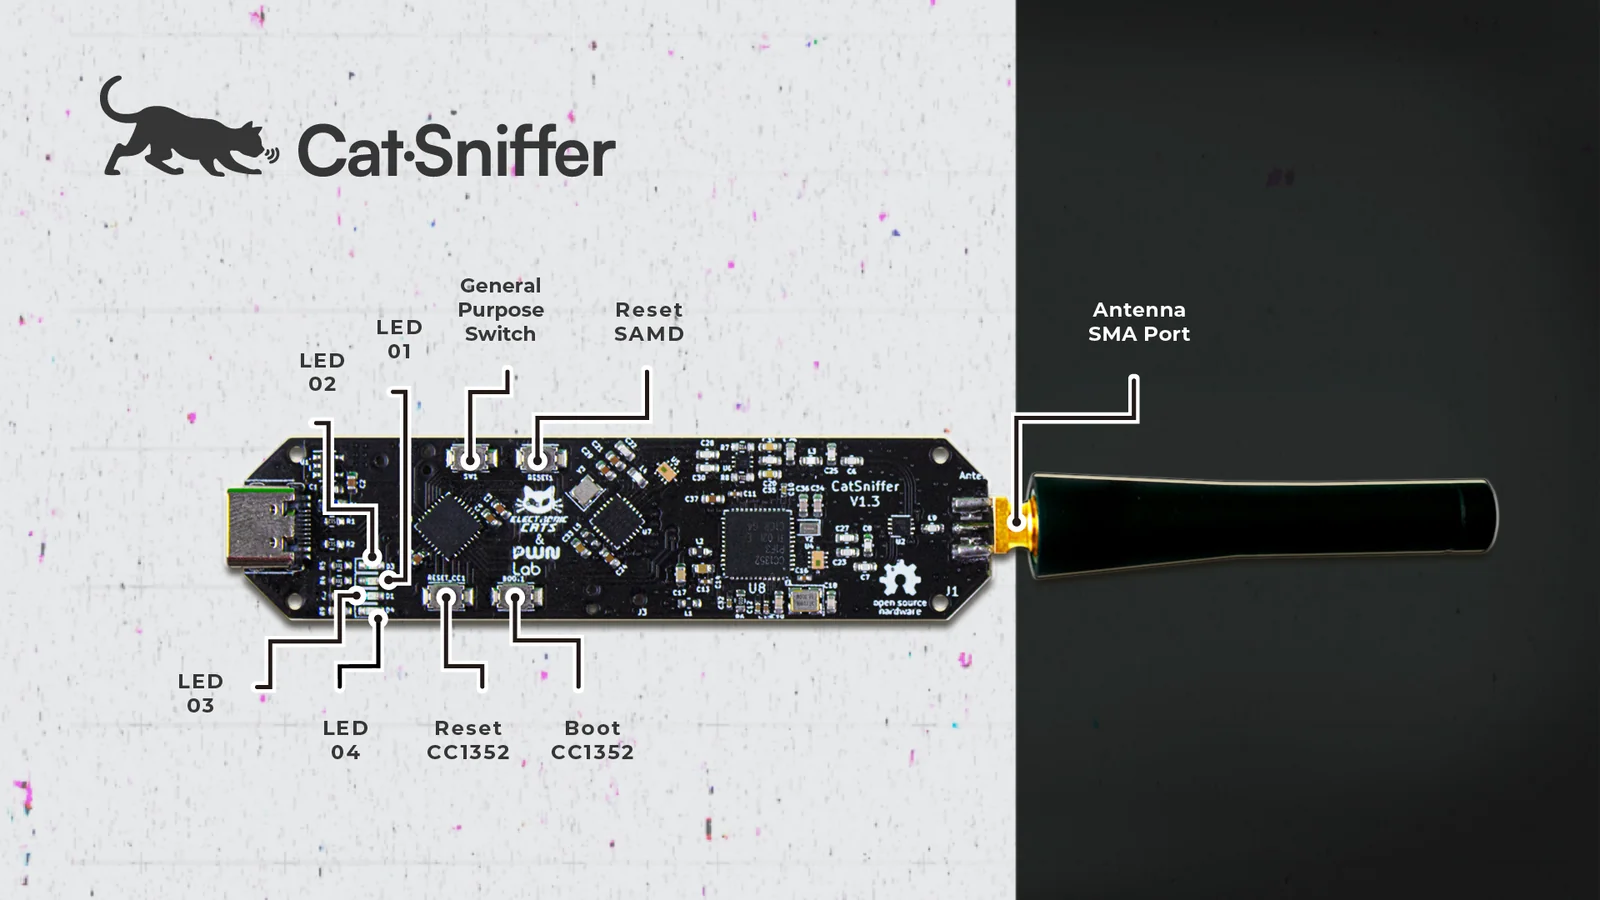 electroniccats/catsniffer-firmware
Прошивки для CatSniffer — многофункциональной платы для исследований безопасности IoT, поддерживающей BLE, Zigbee, Sub-1 ГГц и другие протоколы, с…
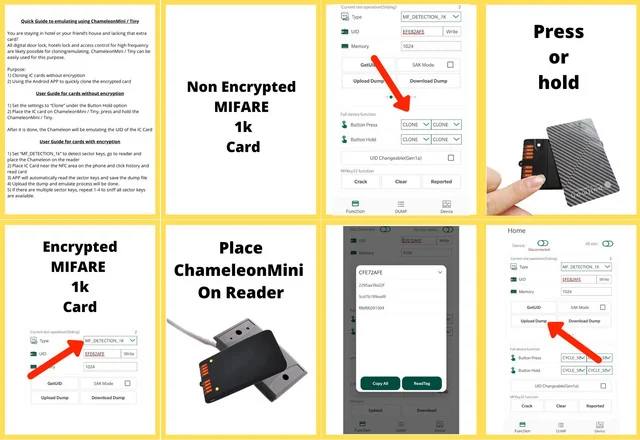 rfidresearchgroup/chameleonmini
Портативный инструмент NFC/RFID безопасности для эмуляции и клонирования бесконтактных смарт-карт, чтения меток, перехвата RF-трафика и…
 nfc-tools/milazycracker
Mifare Classic Plus — реализация атаки Hardnested для USB-считывателя SCL3711 LibNFC
 adamlaurie/rfidiot
Python library and tools for exploring RFID/NFC tags and readers: read, write, clone, and analyze supported ACG serial hardware for research and…
 nfc-tools/libfreefare
Удобный API для работы с NFC-картами на основе libnfc.
 nfc-tools/libnfc
Кроссплатформенная библиотека Near Field Communication (NFC)
 nfc-tools/mfoc
Офлайн-инструмент для атаки nested, который восстанавливает ключи аутентификации MIFARE Classic с использованием известных ключей по умолчанию или…
 nfc-tools/mfcuk
Восстанавливает криптографические ключи с RFID-карт MiFare Classic с помощью атак DarkSide и nested-auth для тестирования безопасности…
 greatscottgadgets/ubertooth
Платформа для перехвата BLE (BLE-сниффер) и экспериментов с Bluetooth, с открытым аппаратным обеспечением, прошивкой и ограниченным захватом пакетов…
 ikarus23/mifareclassictool
Android-приложение NFC для чтения, записи, анализа и т. д. RFID-меток MIFARE Classic.
 rfidresearchgroup/chameleonultra
Хамелеон нового поколения на базе NRF52840 делает эмуляцию карт более стабильной. И дал хамелеону возможность читать, записывать и расшифровывать…
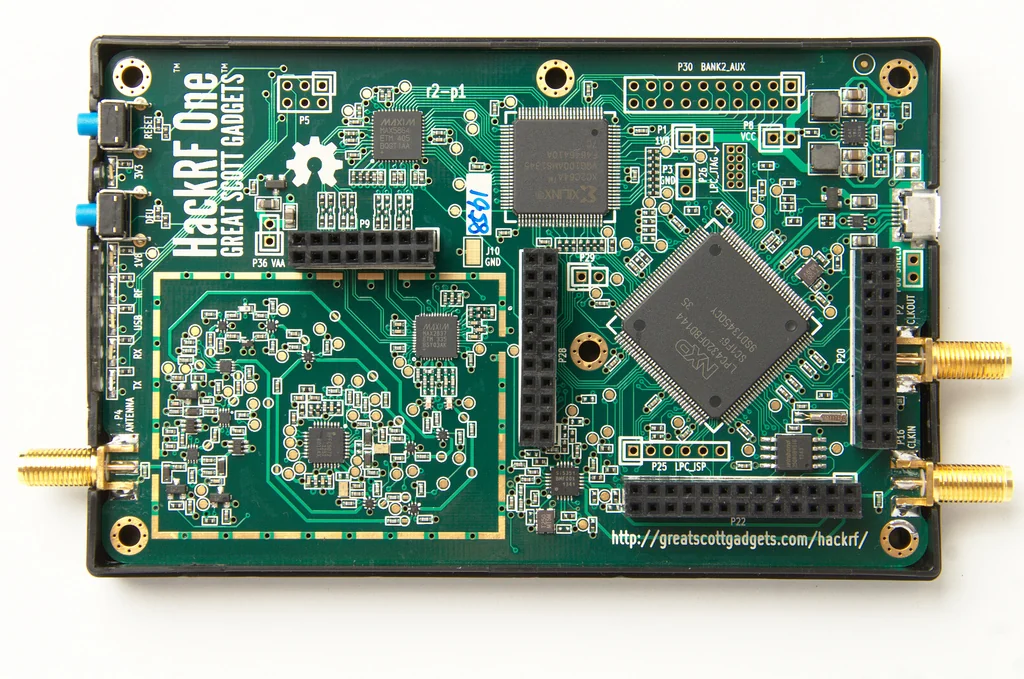 greatscottgadgets/hackrf
Недорогая платформа программно-определяемого радио с открытым исходным кодом, включающая аппаратные проекты и встроенное ПО для передачи, приёма и…
 newaetech/chipwhisperer
Open-source hardware security toolchain for power trace capture, side-channel analysis, and glitching/fault-injection attacks on embedded devices and…
 darkflippers/unleashed-firmware
Кастомная прошивка для Flipper Zero, обеспечивающая функции Sub-GHz-радио, эмуляции NFC/RFID, инфракрасных сигналов и BadUSB-атак для тестирования…
 ghostesp-revival/ghostesp
Открытая платформа для беспроводных исследований на базе ESP32.