

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 oyesanyf/oshoosiclaw
Autonomous Rust endpoint security agent combining Ring-0 Windows driver and Linux eBPF pre-execution blocking, YARA detection, MITRE ATT&CK mapping,…
 capture0x/confirmesc
Перечислитель повышения привилегий в Linux, который подтверждает эксплуатируемость и выдаёт точную команду для получения root-оболочки — без поиска в…
 capture0x/adstrike
Модульный red-team фреймворк для Active Directory на базе ИИ, предназначенный для авторизованного тестирования на проникновение, перечисления AD,…
 gmh5225/mcp-god-mode
Вы когда-нибудь хотели, чтобы он делал всё? 148 МОЩНЫХ инструментов Infosec/Admin на одном MCP-сервере.
 kr0no/bloodhound-shell
Интерактивная командная оболочка для BloodHound API.

 yukibtc/redknife
Швейцарский армейский нож для наступательной безопасности.
 bittersecurity/decepticon
Автономный LLM-агент для red team, который планирует и выполняет полные цепочки атак — разведку, эксплуатацию, повышение привилегий, боковое…
 cognis-digital/c2detect
Снятие отпечатков C2-серверов — Cobalt Strike, Sliver, Mythic, Havoc, Brute Ratel
 yslxotwod/wifisting
GTK4-инструментарий для тестирования безопасности беспроводных сетей с 57 автономными shell-модулями для атак на Wi-Fi, Bluetooth, RF, Zigbee, NFC и…
 vqkro/ddossnake
Go load and stress testing tool with L7 HTTP and L4 raw TCP/UDP modes, multi-threaded workers, live rate graph, and a Windows GUI plus cross-platform…
 karmanya03/overthrone
Фреймворк для эксплуатации Active Directory, полностью написанный на Rust: перечисление через LDAP/SMB/Kerberos, поиск путей в графе атак,…
 kypvas/red-team-map
Карта архитектуры операций Red Team: комплексный справочник оператора — от инфраструктуры до воздействия
 onescripter/wmiexec
Удалённое выполнение команд Windows и захват вывода с использованием только WMI и PowerShell (без remoting).
 linnemanlabs/glimmer
Фреймворк эмуляции противника и C2 для исследований в области безопасности
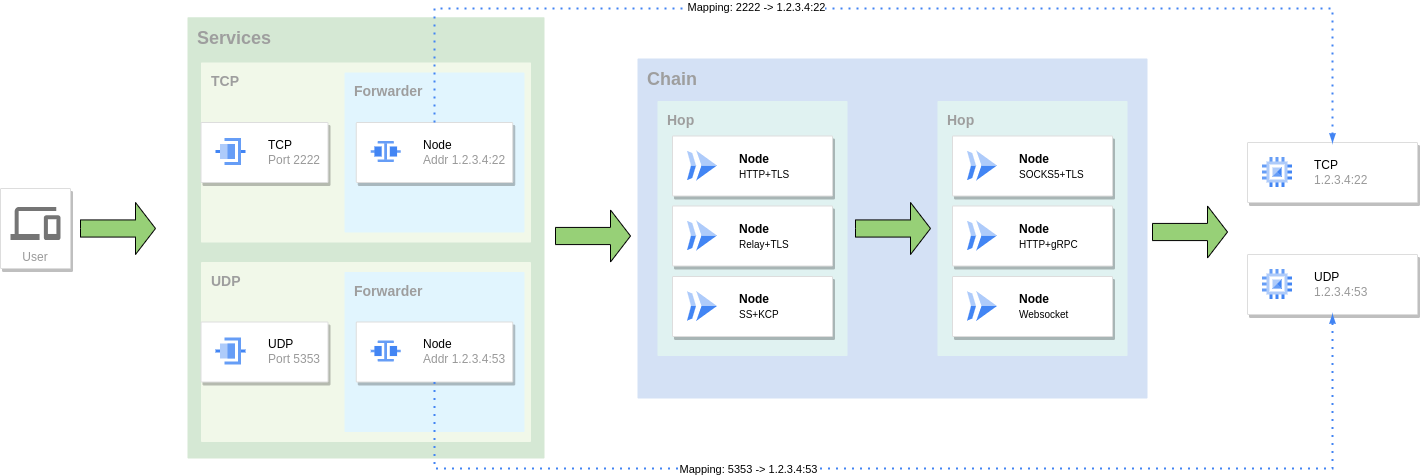 go-gost/gost
GO Simple Tunnel — простой туннель, написанный на golang
 rapid7/metasploit-payloads
Унифицированный репозиторий для различных payload'ов Metasploit Framework
 vulncheck-oss/external-c2-experiments
Внешний C2-модуль для go-exploit, который перехватывает обратные SSH-шеллы, предоставляя серверный слушатель и клиент полезной нагрузки для…