

MCP-God-Mode
 gmh5225/mcp-god-mode
Вы когда-нибудь хотели, чтобы он делал всё? 148 МОЩНЫХ инструментов Infosec/Admin на одном MCP-сервере.
packet-sniffing-analysisport-scanningrfid-nfc-tools+9
1
gmh5225/mcp-god-modeВы когда-нибудь хотели, чтобы он делал всё? 148 МОЩНЫХ инструментов Infosec/Admin на одном MCP-сервере.
 hilmiazizi/oorecon
Терминальный интерфейс для исследования поверхности атаки: DNS-разведка, перечисление поддоменов, сканирование портов, обратный IP, URL-адреса…
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…

 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Скрипт для пассивной разведки и картирования поверхности атаки на основе Bash, использующий только публичные API и стандартные инструменты Linux…
 mmarting/unwaf
Go-инструмент, который пассивно обнаруживает реальный origin IP за WAF/CDN, используя несколько OSINT-источников, а затем проверяет кандидатов через…
 simplifaisoul/osiris
Открытая платформа глобальной разведки — OSINT-дашборд в реальном времени — альтернатива Palantir — …
 divinelabio/argus
Универсальный набор инструментов для сбора информации
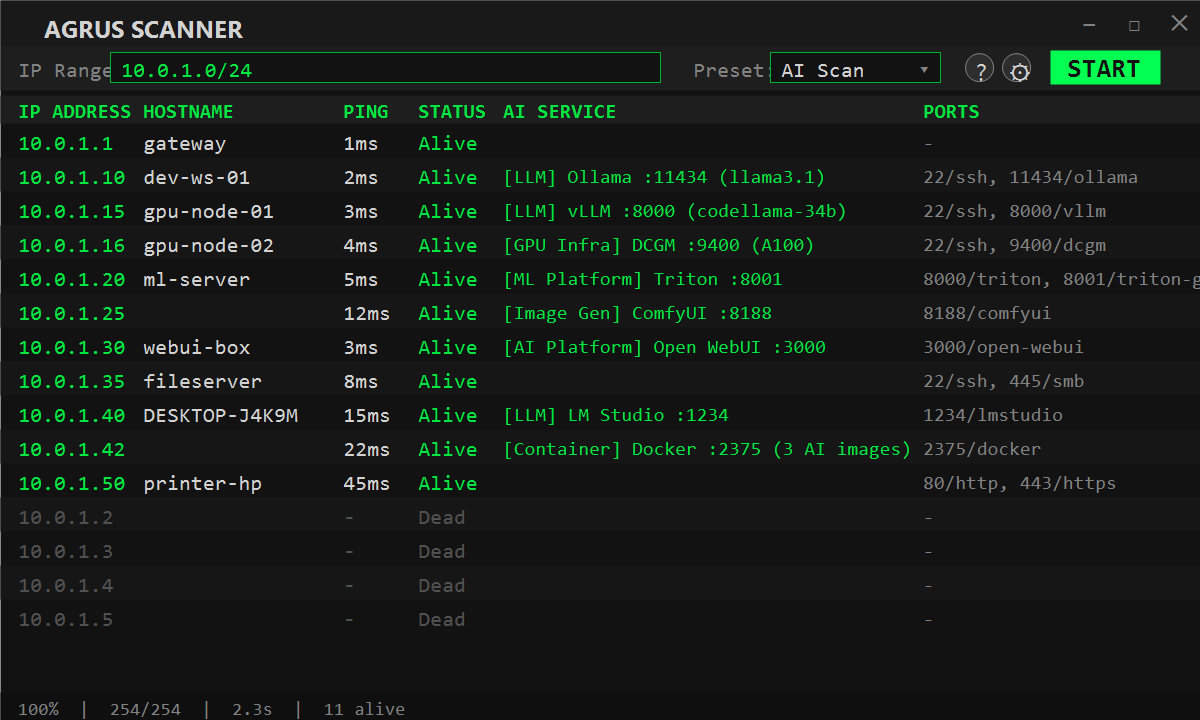 nybaywatch/agrusscanner
Windows network reconnaissance scanner with ping sweeps, TCP port scanning, and deep AI/ML service detection for finding shadow AI, rogue LLM…
 vighnesh91/omnisec-hex
Локальный браузерный монорепозиторий безопасности с шестью модулями для мобильного анализа APK/IPA, клиентского DAST-фаззинга, OSINT-каталогов,…
 karim852/kumo-domain-recon-tool
Domain OSINT and security reconnaissance framework running 26 parallel modules for DNS, ports, subdomains, leaked credentials, exposed endpoints,…
 sakispat/simple-pentesting
Образовательный набор инструментов на Python для авторизованного тестирования на проникновение: многопоточный сканер портов, перечисление поддоменов…
 voidsecsoftwares/voidsec-proxy
Многомодульный набор инструментов для наступательной безопасности: цепочки SOCKS5-прокси, сканирование портов, перечисление DNS, взлом хешей,…
 yeee3642/edu-recon
Оркестратор авторизованной разведки и триажа для образовательного сектора (nmap/dirsearch/sqlmap/hydra + CVE-2024-4577, утечка секретов/API-ключей,…