

Аудит гигиены Active Directory и Microsoft Entra ID в режиме только чтения на чистом PowerShell. Сбор данных один раз, анализ офлайн: детерминированные находки, пути атак, сопоставление с NIS2/ISO 27001/DORA/GDPR, отчёты в HTML/CSV/JSONL, опциональный ИИ-анализ
                     .
                    / V\
                  / `  /
                 <<   |                IDWolf
                 /    |                Active Directory / Entra hygiene
               /      |
             /        |
           /    \  \ /
          (      ) | |
  ________|   _/_  | |
<__________\______)\__)

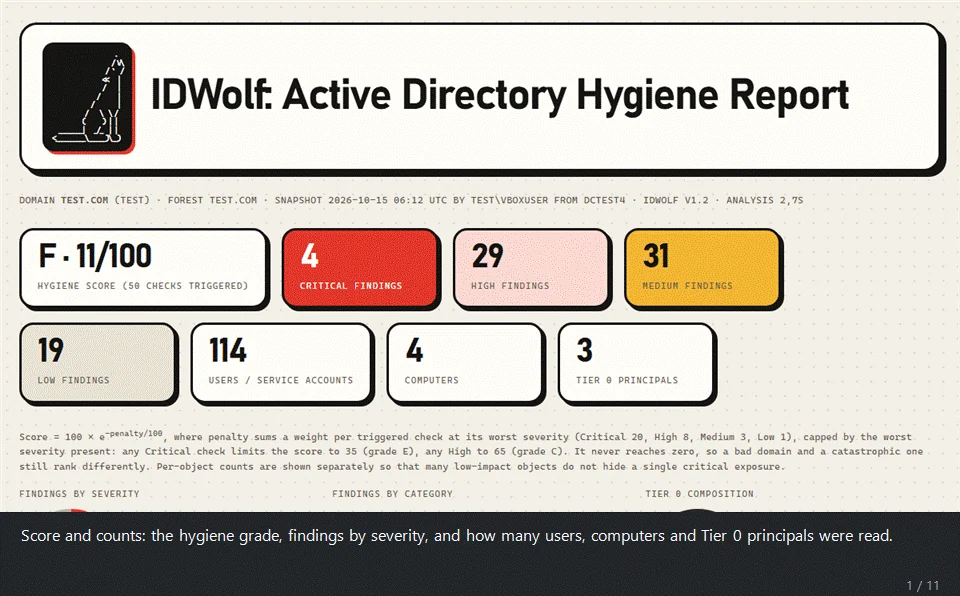
Реальный отчёт из одноразового лабораторного домена: оценка, графики, сводка ИИ с его вердиктом о цепочке находок, ведущей к компрометации домена, векторы атак, наблюдавшиеся в недавних атаках, карта путей атак, участники Tier 0 и находки.
IDWolf тестируется на реальной лаборатории Active Directory, а не только на синтетических данных: домен,
наполненный с помощью Vulnerable-AD
и собственными скриптами проекта в tests/lab/, которые внедряют цепочки ACL,
делегирование и другие ошибки конфигурации.
IDWolf — это аудит гигиены Active Directory и Microsoft Entra ID, написанный на чистом PowerShell. Он делает снимок только для чтения вашего каталога, используя только нативный модуль ActiveDirectory, затем анализирует этот снимок офлайн и выдаёт HTML-отчёт, CSV с находками и, при желании, JSON Lines для вашего SIEM.
На стороне AD он выполняет 169 проверок: Kerberos, привилегированный доступ, гигиена учётных записей, конфигурация домена, разрешения, DNS, AD CS (ESC1-5, 9, 10, 13, 15), операционное состояние (репликация, DHCP, резервные копии), укрепление хостов, считываемое из GPO (подписывание SMB и LDAP, NTLM, LM-хеш, права пользователей) и качество паролей, и всё это без единого обращения к хешу пароля. Отдельный сборщик охватывает Microsoft Entra ID с 90 проверками, сопоставленными с бенчмарком CIS Microsoft 365.
При желании шаг с Gemini может написать исполнительное резюме и план устранения. Сами находки всегда вычисляются на вашей машине, а каждое имя каталога заменяется токеном перед отправкой чего-либо.
Отчёт — это один самодостаточный HTML-файл, созданный для чтения людьми, которым предстоит по нему действовать, а не только тем, кто проводил аудит. На вкладке дашборда есть оценка и грейд, карта путей атак и карта доверия, нарисованные в SVG, участники Tier 0, карточки NIS2 / ISO 27001 / DORA / GDPR, категории, главные риски и графики; на вкладке деталей — каждая находка с её исправлением. Никаких внешних библиотек, никакого CDN, ничего не загружается из интернета: он открывается офлайн и может быть отправлен по почте как есть.
GitHub показывает HTML-файлы как обычный текст, поэтому скачайте образцы и откройте их в браузере:
examples/lab_report.html — это отчёт из GIF. Он получен из лабораторного
домена (наполненного с помощью Vulnerable-AD и скриптов tests/lab/) и
включает необязательную сводку Gemini.examples/demo_report.html построен на вымышленном домене, с
глубоким сбором и качеством паролей. Его CSV с находками и JSON Lines лежат
рядом с ним.examples/entra_report.html — это вымышленный тенант Entra.| Скрипт | Запускается на | Требует | Создаёт |
|---|---|---|---|
Start-IDWolf.ps1 (или Start-IDWolf.cmd) | где угодно | ничего | меню для всего перечисленного ниже |
Collect-ADSnapshot.ps1 | машине, входящей в домен | модуль ActiveDirectory (RSAT), доменная учётная запись | JSON-снимок AD |
Collect-EntraSnapshot.ps1 | любой машине | Microsoft Graph SDK, Global Reader | JSON-снимок Entra |
Export-PasswordQuality.ps1 | любой машине, имеющей доступ к PDC (доверенный хост администратора или DC), или офлайн-файл NTDS.dit | DSInternals, права DCSync | JSON качества паролей (без хешей) |
IDWolf.ps1 | где угодно | ничего | отчёт HTML + CSV + JSONL |
Export-BloodHound.ps1 | где угодно | ничего | zip-архив BloodHound CE (бета) |
Invoke-IDWolfScheduled.ps1 | запланированной задаче | как у сборщика | сбор + анализ без запросов, поток для SIEM |
Вам не нужно сообщать IDWolf.ps1, является ли снимок AD или Entra. Он
определяет это сам.

