
 fazmin/cve-intel
Локальная система безопасности для триажа CVE — 31 инструмент, 25 источников, оценки рисков и MCP-сервер для ИИ-агентов, всё на нативном Rust. Приватность по умолчанию.
Локальная безопасностная аналитика на нативном Rust — десктопное приложение Tauri, встроенная малая ИИ-модель (llama.cpp) в один клик, MCP-сервер для любого харнесса, REST API и обычный CLI. 31 инструмент, 25 источников данных. Приватный ИИ на устройстве по умолчанию; OpenAI, Anthropic или Gemini — опциональная настройка.


Команды безопасности получают постоянный поток новых уязвимостей (CVE) и вынуждены снова и снова отвечать на один вопрос: «Нужно ли исправлять это сейчас или можно подождать?» Обычно для ответа приходится открывать NVD, EPSS, CISA KEV, GitHub, Shodan и десяток других вкладок и вручную собирать картину по кусочкам.
CVE Intel делает это за вас. Дайте ему CVE, IP-адрес, хеш файла, домен или список зависимостей. Он одновременно опрашивает все релевантные публичные источники и возвращает один приоритизированный ответ, подкреплённый доказательствами: что это, насколько это рискованно и нужно ли действовать сейчас. Оценка риска (0–100) вычисляется из серьёзности, вероятности эксплуатации и того, используют ли атакующие это уже — всё, что входит в список CISA KEV, всегда CRITICAL.
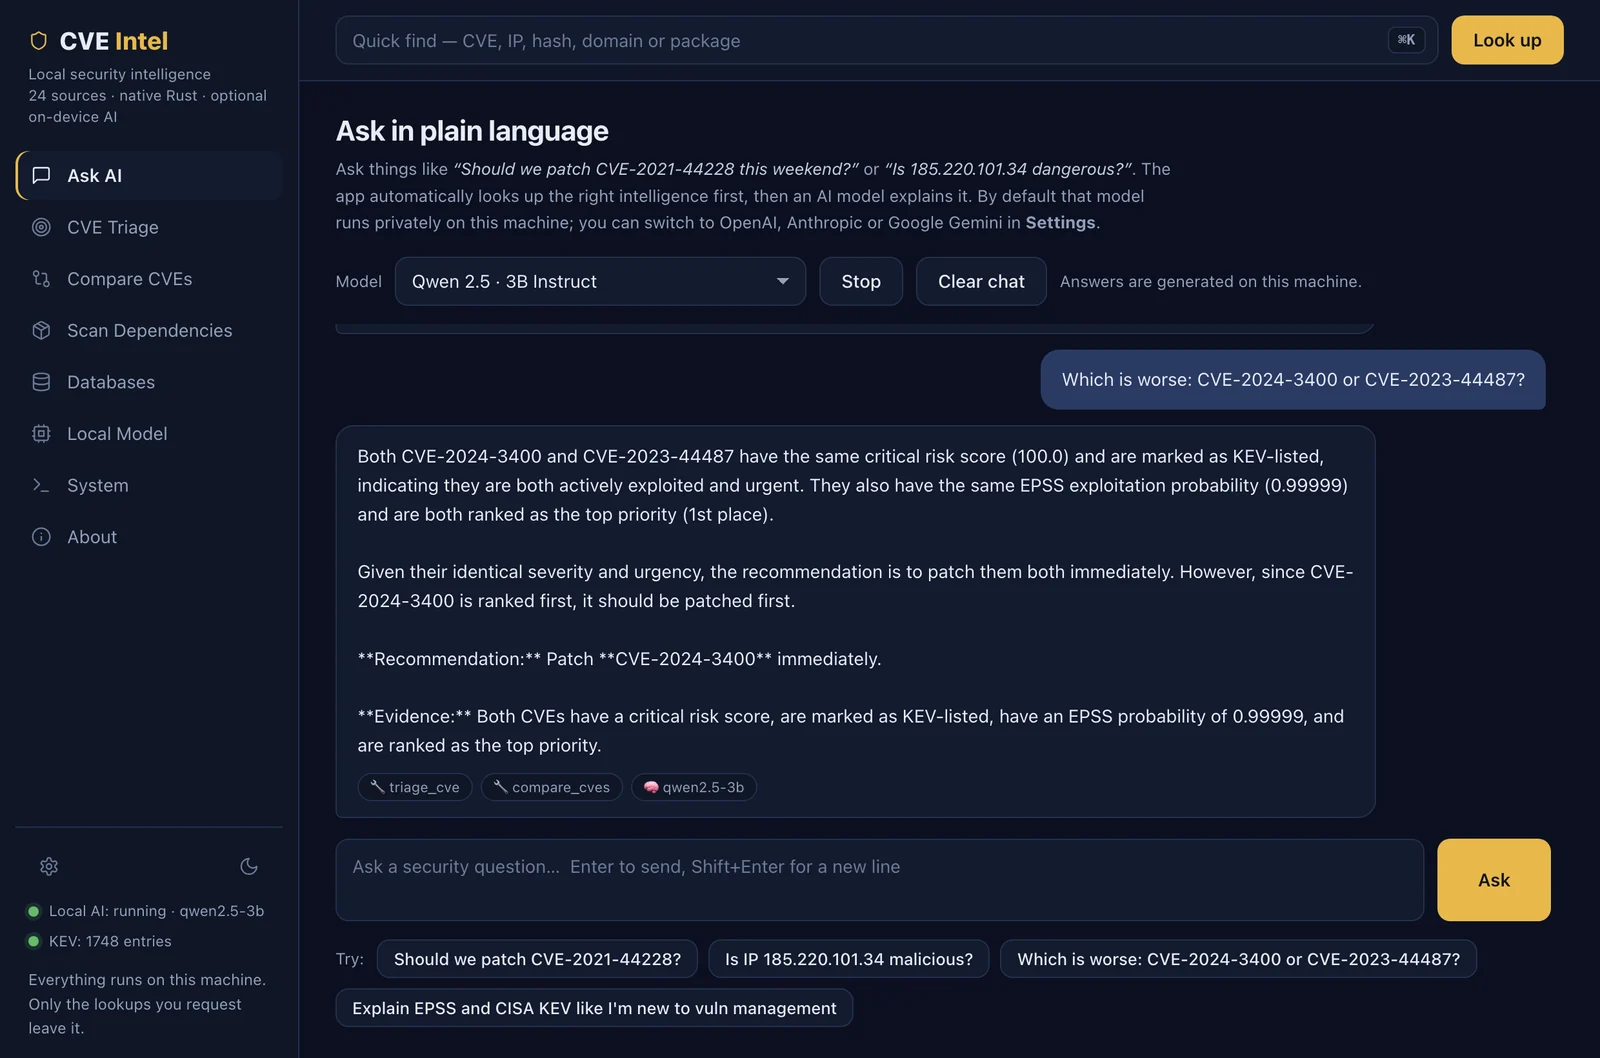
Вы можете использовать это как десктопное приложение, из командной строки, через REST API или подключить к инструменту ИИ-кодинга через MCP. Можно также просто спросить на простом английском («Стоит ли нам патчить CVE-2021-44228 в эти выходные?»), и небольшая ИИ-модель объяснит результаты. По умолчанию эта модель работает на вашей собственной машине; если вы предпочитаете более мощную, можно переключиться на OpenAI, Anthropic (Claude) или Google Gemini в Настройках.
Это помогает решить, что патчить. Оно не сканирует вашу сеть и ничего не исправляет за вас, а результаты актуальны лишь настолько, насколько актуальны публичные источники.
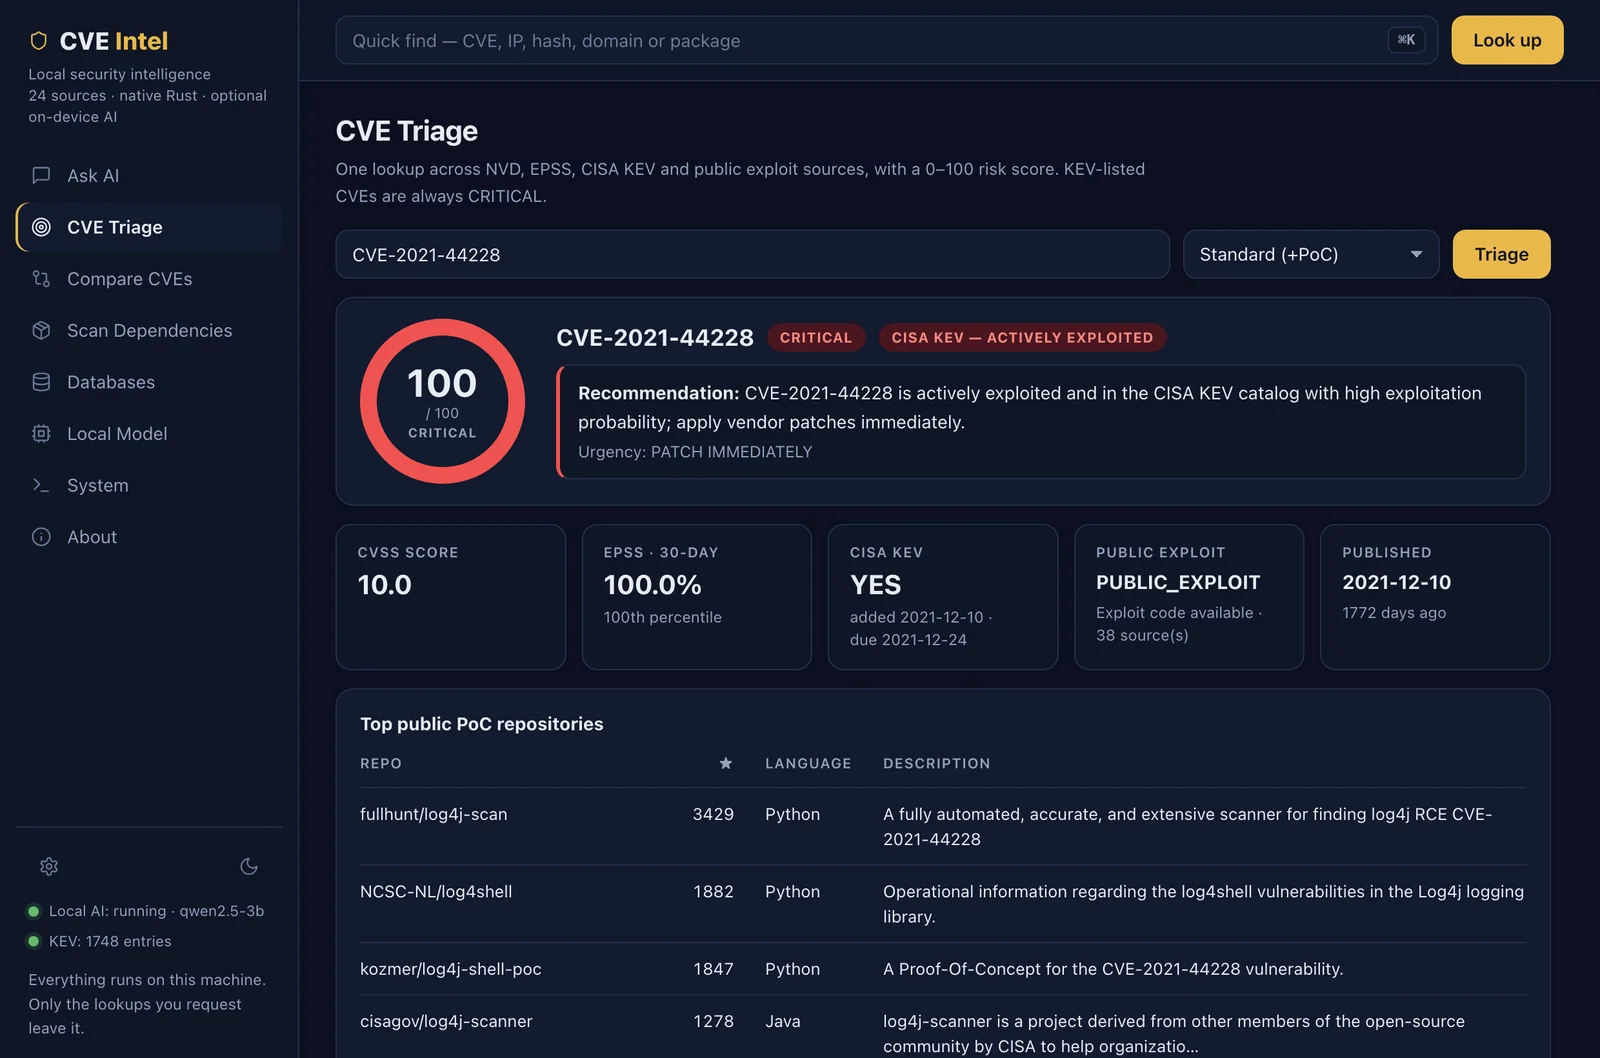
Десктопное приложение с живыми результатами из реальных источников данных (log4j, CISA KEV, EPSS, OSV.dev). Тёмная и светлая темы следуют системным настройкам.
CVE Triage (выше): один запрос, одна оценка риска 0–100 и доказательства за ней.
Ask AI: спросите на простом английском. Сначала находятся факты, затем небольшая модель, работающая на вашей машине, объясняет их.
Сравнить CVE — рейтинг приоритета патчей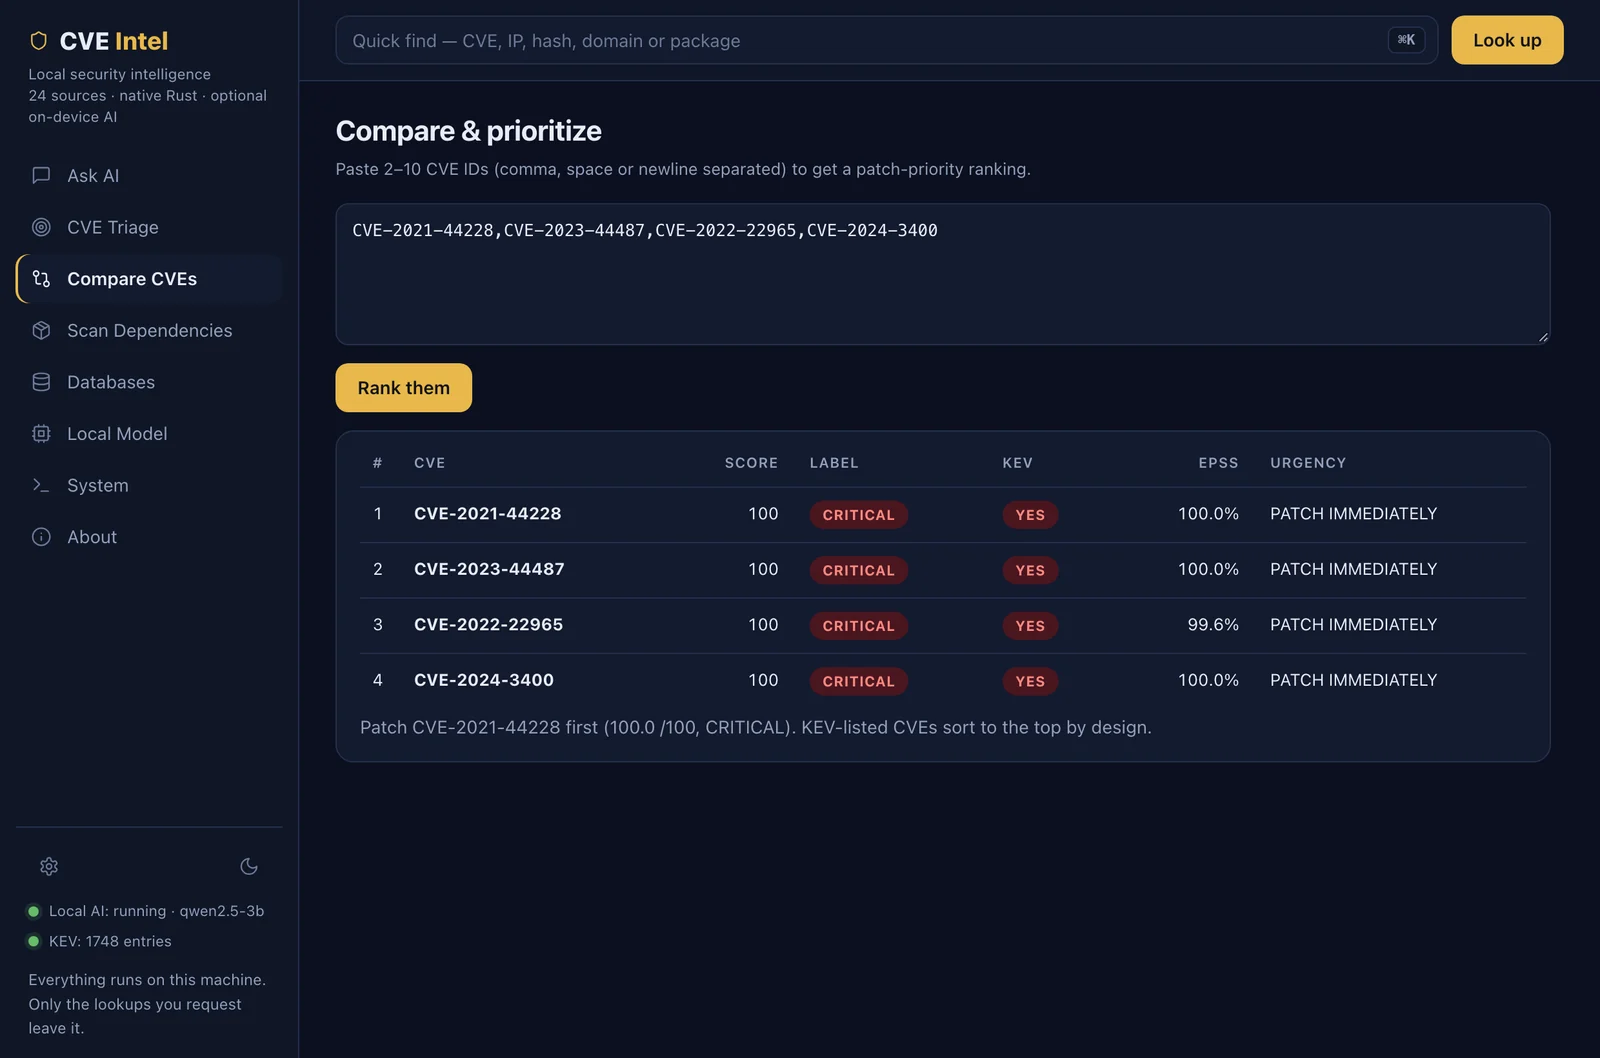 |
Сканировать зависимости — известные уязвимости из OSV.dev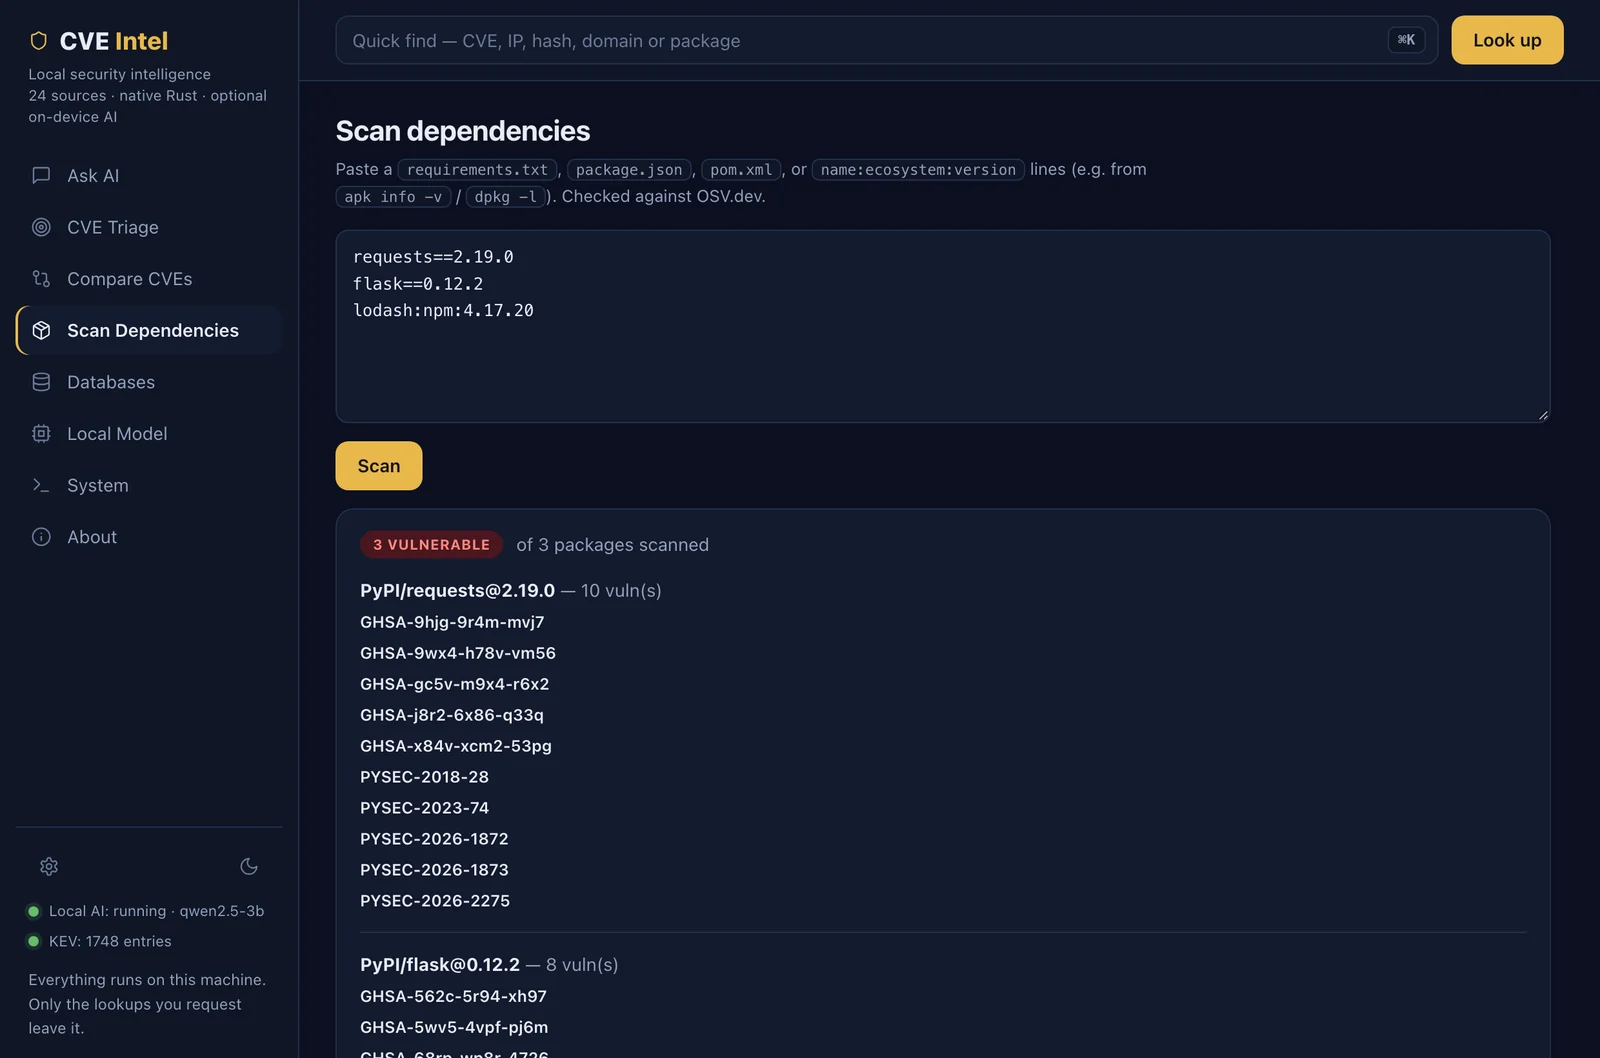 |
Базы данных — каждый источник данных, статус его ключа и кеш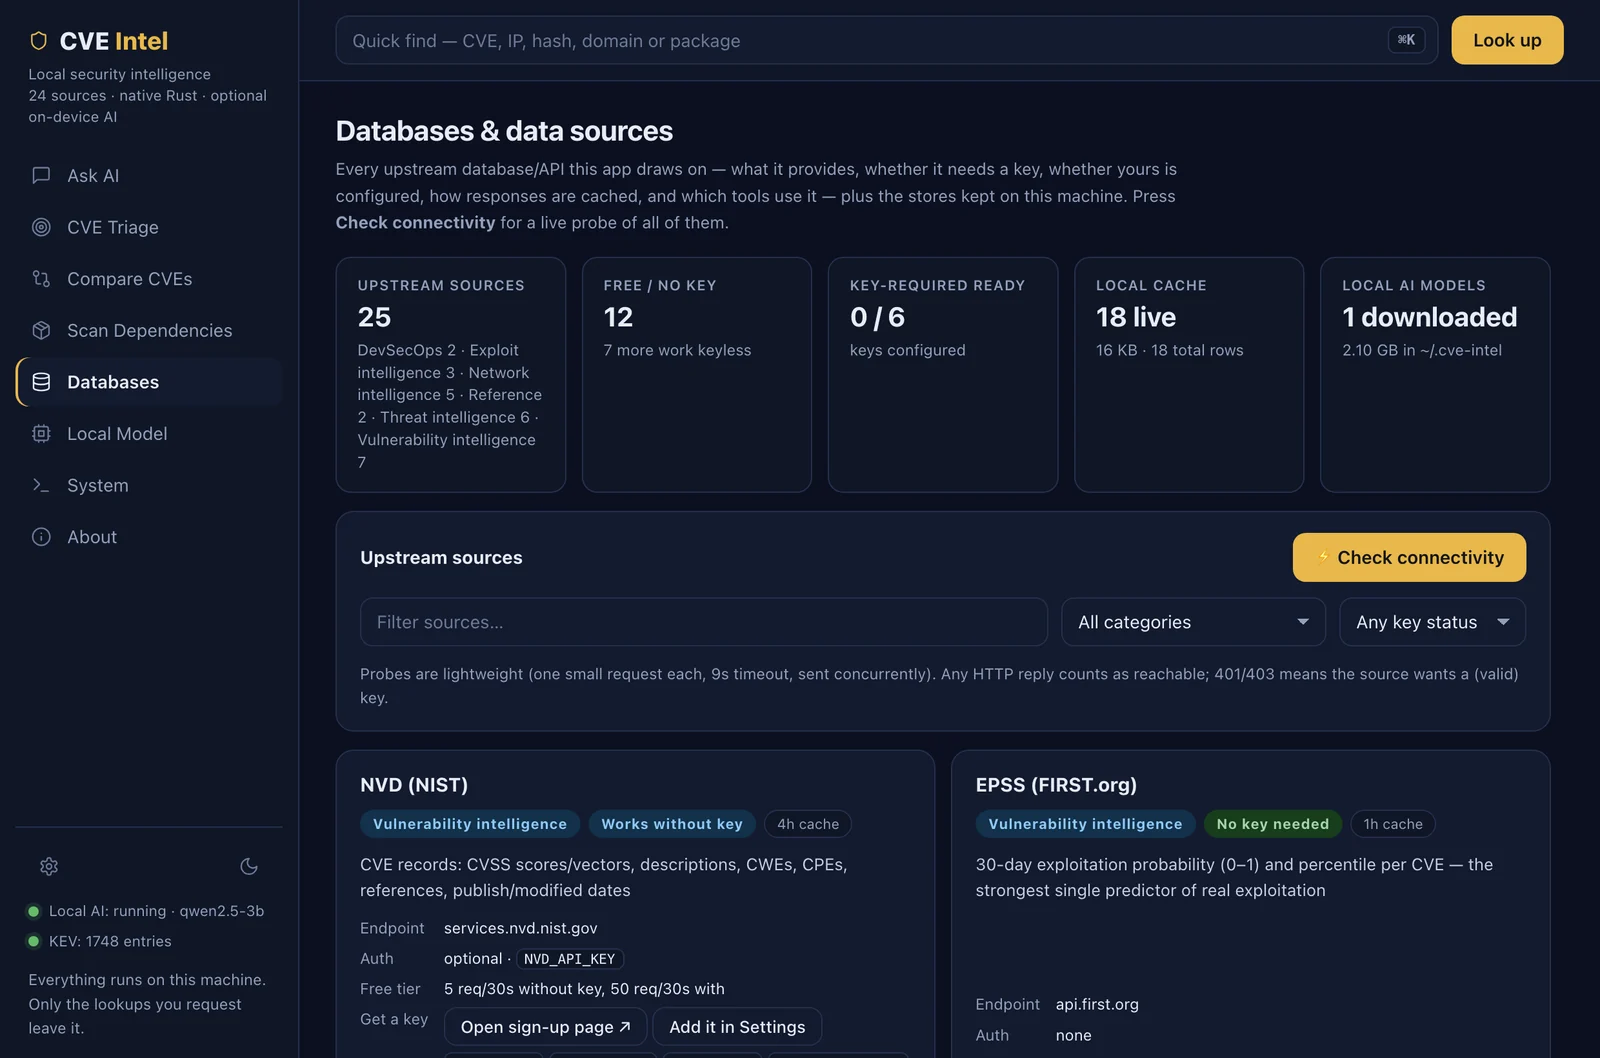 |
Светлая тема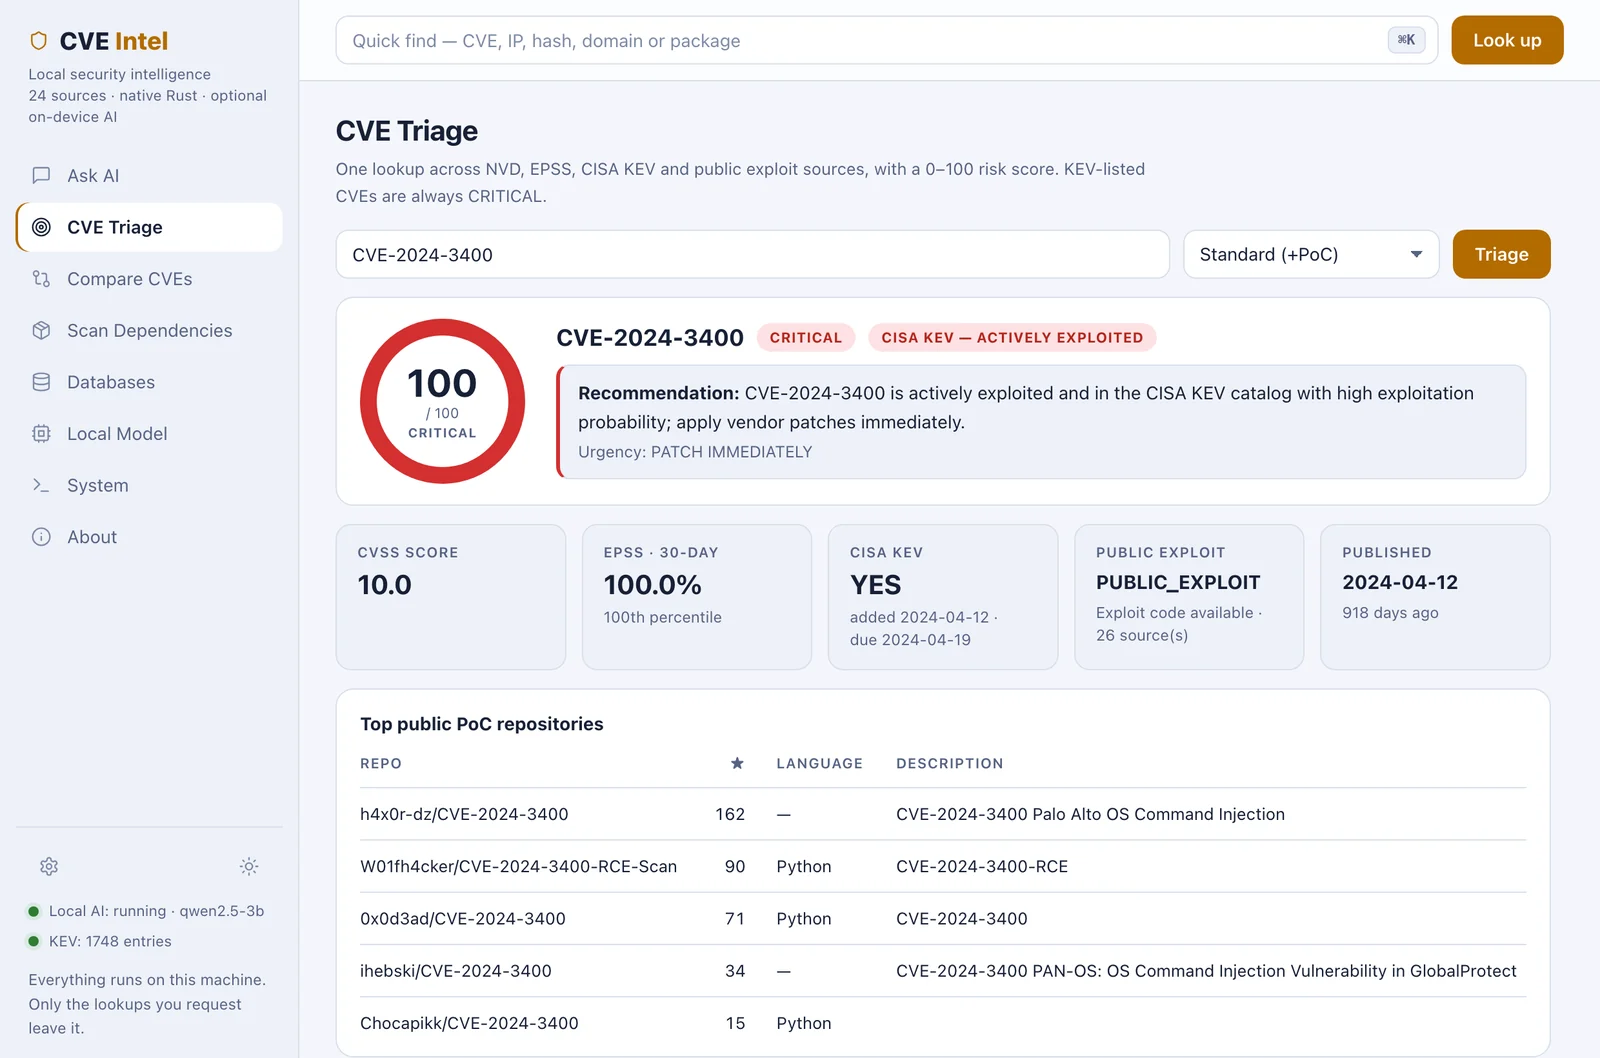 |
| Ситуация | Что вы делаете |
|---|---|
| О новой CVE трубят все СМИ в пятницу. Бросаем всё? | Спросите «Стоит ли нам патчить CVE-2024-3400 в эти выходные?» или выполните cve-intel triage CVE-2024-3400 --depth deep. Вы получите оценку, сведения о наличии в CISA KEV, вероятность эксплуатации по EPSS, любой публичный эксплойт-код и чёткую степень срочности. |
| Сканер уязвимостей только что выдал 40 находок. С чего начать? | Вставьте идентификаторы CVE в Compare CVEs (или выполните cve-intel compare CVE-… CVE-…), чтобы получить ранжированный порядок патчинга вместо сортировки только по CVSS. |
| В вашем файрволе или логах входа появляется странный IP. | Вставьте его в Quick Find (⌘K) или выполните cve-intel ip 185.220.101.34, чтобы получить репутацию из AbuseIPDB, GreyNoise, Shodan и других источников. Частные/внутренние IP отклоняются и никогда не отправляются наружу. |
| Ваш EDR отмечает неизвестный файл. | cve-intel hash <sha256> проверяет MalwareBazaar, VirusTotal и CIRCL hashlookup за один раз. |
| Перед релизом: безопасны ли наши зависимости? | Вставьте requirements.txt / package.json / pom.xml в Scan Dependencies или запустите это в CI (ниже). |
| Вы работаете в AI-инструменте для кодинга (Claude Code, Cursor, VS Code). | Добавьте CVE Intel как MCP-сервер и спрашивайте у своего ассистента о CVE, пока он работает в вашем репозитории. См. examples/mcp/. |
| Вы новичок в управлении уязвимостями. | Спросите «Объясни EPSS и CISA KEV так, будто я новичок». Вкладка Ask объясняет доказательства простым языком. |
Проваливайте сборку CI, когда у зависимости есть известная уязвимость:
cve-intel scan-deps requirements.txt | jq -e '.vulnerable_count == 0'
Получите машиночитаемый вердикт для тикета или дашборда:
cve-intel triage CVE-2024-3400 --depth deep --json | jq '.risk | {risk_score, risk_label, urgency}'
Небольшие модели плохо справляются с прямым вызовом инструментов, поэтому Ask построен на трёх уровнях:

