

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 capture0x/adstrike
Модульный red-team фреймворк для Active Directory на базе ИИ, предназначенный для авторизованного тестирования на проникновение, перечисления AD,…
 karmanya03/overthrone
Фреймворк для эксплуатации Active Directory, полностью написанный на Rust: перечисление через LDAP/SMB/Kerberos, поиск путей в графе атак,…
 mrexodia/titanhide
Драйвер ядра Windows, который перехватывает функции Nt* SSDT для сокрытия отладчиков и процессов от анти-отладочных проверок, с плагином для x64dbg…
 linnemanlabs/glimmer
Фреймворк эмуляции противника и C2 для исследований в области безопасности
 darthton/hyperbone
Минималистичный гипервизор VT-x для Windows x64, обеспечивающий перехват системных вызовов, MSR, IDT и встроенных хуков ядра, а также подмену страниц…
 thesecretclub/sandboxbootkit
Bootkit для Windows Sandbox для отключения DSE/PatchGuard.
 rapid7/metasploit-payloads
Унифицированный репозиторий для различных payload'ов Metasploit Framework
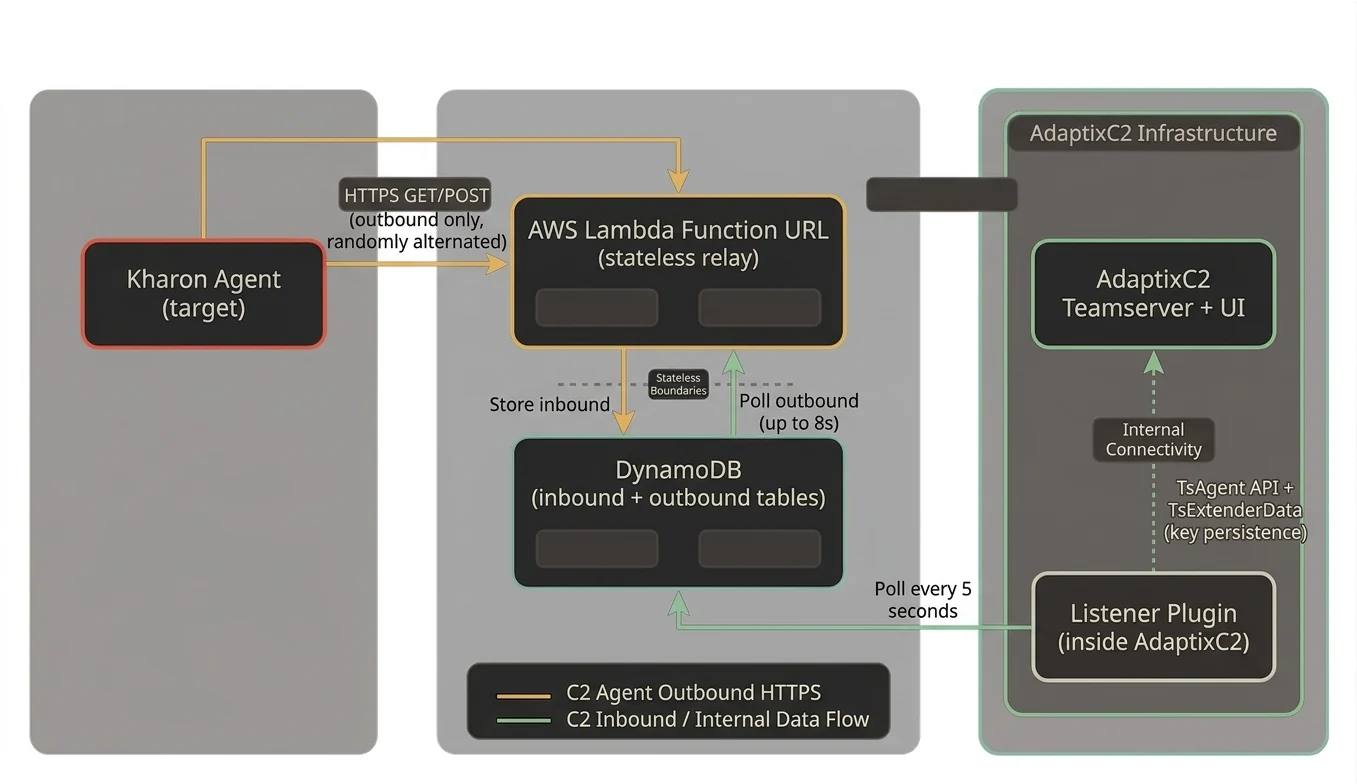 stillbigjosh/adaptix-serverless-c2
Плагин serverless C2-транспорта для AdaptixC2 v1.2, использующий AWS Lambda + DynamoDB в качестве инфраструктуры ретрансляции.
 hfiref0x/kdu
Утилита для драйверов ядра Windows, которая эксплуатирует уязвимые подписанные драйверы (BYOVD) для обхода DSE, загрузки неподписанных драйверов,…
 gmh5225/kli-ex
Расширенный ленивый импортёр ядра для драйверов Windows, который разрешает API во время выполнения с использованием зашифрованных и кэшированных имён…
 gmh5225/kprocterminator
Драйвер ядра Windows, предназначенный для завершения определённых процессов в системе
 g13net/lockjaw
Модульный C2-фреймворк для Windows с teamserver на Rust, имплантом на Zig, косвенными системными вызовами, обходом AMSI, рефлективной…
 kyle41111/ai-file
Профиль слушателя для фреймворка Mythic C2, использующий файловые API поставщиков ИИ
 mythicagents/xenon
Мифический агент для Windows, написанный на C
 dagowda/notrdp
Плагин Havoc C2, который создаёт скрытый рабочий стол Windows, транслирует его в браузерное окно просмотра и внедряет ввод мыши/клавиатуры для…
 x3r0day/fud-c2-framework
Файловая реверс-оболочка и C2-фреймворк, использующий прямые системные вызовы, прокси-туннелирование и шифрование ChaCha20 для обхода антивирусов.
 kaill-jlq/mmskillrisk
Стенд для бенчмаркинга и оценки, проверяющий, сопротивляются ли LLM-агенты вредоносным инструкциям, скрытым в мультимодальных изображениях навыков,…