

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
HostBadger — Аудитор и средство исправления конфигурации безопасности узлов Windows на PowerShell: проверки CIS, DISA STIG, Essential Eight, обратимые исправления, опциональный ИИ-анализ | Kitploit
Инструменты/GitHubGitHub/g4bri-3l3/hostbadger
Оборонительные ИнструментыПовышение привилегийСканеры уязвимостейАнализ уязвимостейАудит конфигурацииСтатьи и ИсследованияНеправильная КонфигурацияРеагирование на ИнцидентыАнализ Журналов
GitHubg4bri-3l3/hostbadger

HostBadger

2741085 дней назадПроверено Kitploit

Аудитор и средство исправления конфигурации безопасности узлов Windows на PowerShell: проверки CIS, DISA STIG, Essential Eight, обратимые исправления, опциональный ИИ-анализ

Репозиторий
Поделиться
     _.--""--._
   .'  |    |  '.
  /    |    |    \      HostBadger
 |  (o)|    |(o)  |     Windows host hardening
 |     |    |     |
  \    '.__.'    /
   '._   \/   _.'
      '--..--'

License: MIT OpenSSF Baseline

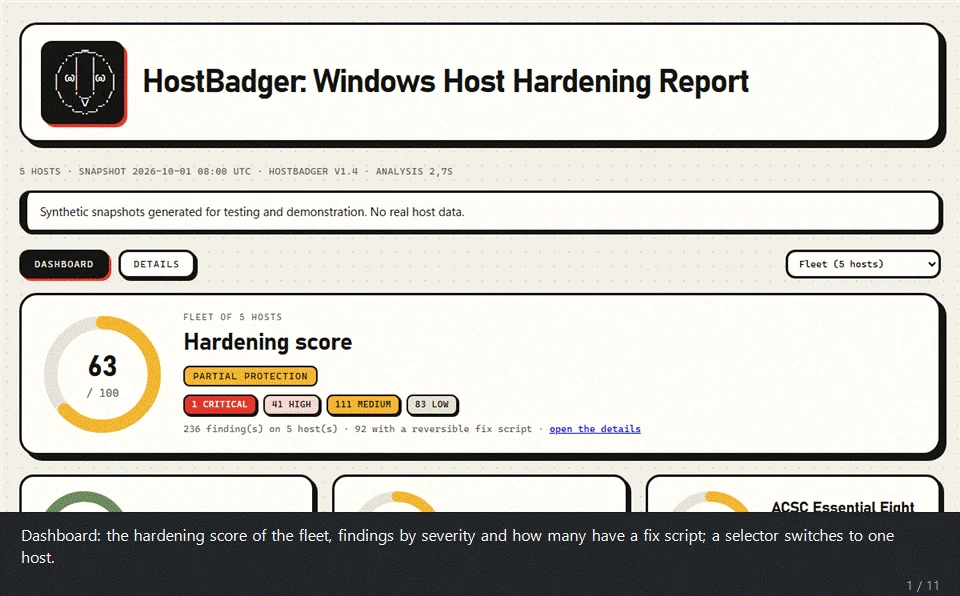
Обзор демонстрационного отчёта

Краткое описание

HostBadger проверяет параметры безопасности машин Windows и сообщает, что именно ослаблено. Работает в два этапа. Один PowerShell-скрипт снимает снимок только для чтения с хоста. Затем анализатор читает снимки офлайн и формирует HTML-отчёт, CSV с находками и, при желании, JSON Lines для SIEM. Передайте ему один снимок или папку с сотнями — и вы получите отчёт по всему парку машин или отдельный отчёт по каждому хосту.

  • 223 проверки и около 1 600 параметров: 210 проверок, написанных вручную, плюс 1475 правил реестра DISA STIG, с эталоном CIS Windows 11, а драйверы сопоставляются с 2 198 известными уязвимыми или вредоносными файлами драйверов (LOLDrivers).
  • Сбор где угодно, анализ где угодно: сборщик — это один файл .ps1, без модуля и без запросов, который запускается от имени SYSTEM или администратора через любой инструмент, способный выполнить PowerShell-скрипт на ваших хостах (live response EDR, например CrowdStrike Falcon RTR, RMM, Configuration Manager или скрипты Intune, скрипт запуска групповой политики, PowerShell remoting), и занимает около 15 секунд на хост.
  • Только чтение: он ничего не меняет и ничего не запускает, и не делает сетевых вызовов, если вы об этом не попросите: -CheckUpdates (служба Windows Update ищет отсутствующие обновления), -KevOnline (загружает каталог CISA KEV, www.cisa.gov), -DriversOnline (загружает каталог LOLDrivers, www.loldrivers.io), -EolOnline (загружает данные о жизненном цикле ПО, endoflife.date), -ChocoOnline (загружает версии программ, community.chocolatey.org), -CveOnline (загружает CVE и оценки EPSS, services.nvd.nist.gov и epss.empiricalsecurity.com), -ExtensionsOnline (загружает список расширений браузера, удалённых из магазинов, raw.githubusercontent.com), -ExploitsOnline (загружает ссылки Metasploit и Exploit-DB, raw.githubusercontent.com и gitlab.com) и -SendToAI (Gemini). Каждый из них назван там, где предлагается. Test-HostBadgerSafety.ps1 доказывает остальное по коду.
  • Честно о пробелах: то, что не удалось прочитать, помечается как не оценено, а не как «чисто».
  • Ничего не нужно устанавливать: Windows PowerShell 5.1 или PowerShell 7.
  • Windows 10, Windows 11 и Windows Server: каждый хост получает общие проверки и STIG для Defender, Firewall, Edge, Chrome, Firefox и Office (если установлены); хост Windows 10 также получает STIG Windows 10, а хост Windows 11 — STIG Windows 11. Номера правил CIS соответствуют эталону самого хоста: Windows 11, Windows 10, Windows Server 2022, 2019 или 2016 (для других версий сохраняются номера Windows 11). Хост Windows Server 2016, 2019, 2022 или 2025 получает собственный STIG — правила для контроллера домена или рядового сервера в зависимости от роли (для других версий сервера STIG Windows не применяется); его права пользователей оцениваются по списку рядового сервера или контроллера домена из эталона CIS Server.

Он читает то, что хост фактически делает, а это не всегда совпадает с тем, что предписывает политика.


Возможности

Области безопасности

Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    668
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    496
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    394
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    339
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    258
  • 6

    antifox

    antifox-ai/antifox

    Мультиагентная платформа автономного тестирования на проникновение на базе ИИ, которая выполняет разведку, обнаружение поверхности атаки, валидацию эксплуатации и подготовку отчётов с подтверждающими доказательствами.

    254

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →





