Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Инструменты/GitHubGitHub/oyesanyf/oshoosiclaw
Оборонительные ИнструментыСетевая безопасностьАнализ вредоносных программЦифровая криминалистикаКомандование и УправлениеРазведка угрозОбнаружение ВторженийРеагирование на ИнцидентыБезопасность ИИОбнаружение АномалийАнализ Журналов
732312 дней назадЕщё не проверено
GitHuboyesanyf/oshoosiclaw

OshoosiClaw

Автономный агент endpoint-безопасности на Rust, объединяющий драйвер Windows уровня Ring-0 и предварительную блокировку eBPF в Linux, обнаружение YARA, сопоставление с MITRE ATT&CK и P2P-сеть для обмена данными об угрозах.
Репозиторий
Поделиться

Баннер OshoosiClaw

🏹 OpenỌ̀ṣọ́ọ̀sì — OshoosiClaw

Децентрализованная иммунная система для современной конечной точки

Статус CI Rust Ядро EDR-Bench TPM 2.0 OWASP NASA F' OpenSSF Scorecard Лицензия Awesome OshoosiClaw

Субстрат Google CAGE Многократное состязательное доказательство

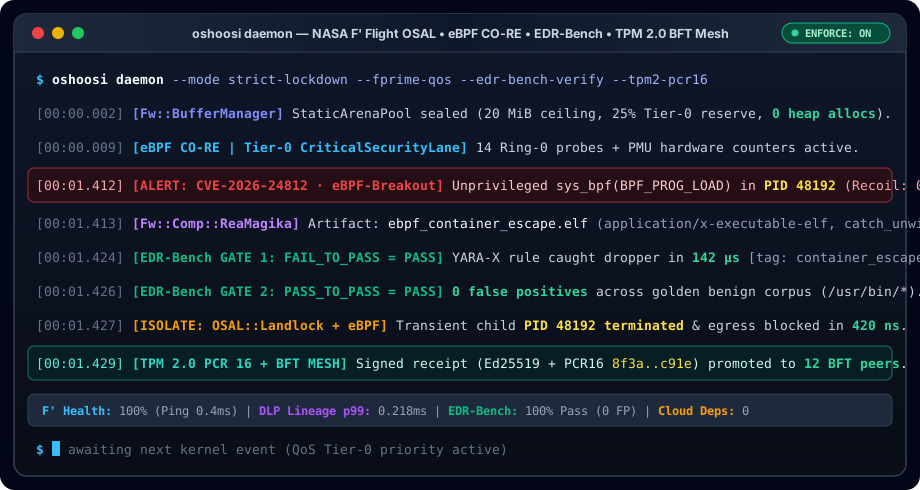
Демонстрация терминала OshoosiClaw
Автономное обнаружение, наносекундная изоляция и двухуровневая верификация EDR-Bench в действии. Также записано в виде Asciinema .cast и воспроизводимо через VHS .tape.

OshoosiClaw (OpenỌ̀ṣọ́ọ̀sì) — это иммунная система обнаружения и реагирования на конечных точках (EDR) корпоративного класса, разработанная на высоконадёжных Rust и Python.
Она объединяет блокировку на уровне ядра до выполнения, постквантовый консенсус P2P-сети и многоагентную ИИ-защиту для охоты за угрозами и изоляции противников без каких-либо облачных зависимостей.

Обзор • Ключевые возможности • Быстрый старт • Архитектура • Карта кодовой базы • Задачи для новичков • Список Awesome • Заявки в экосистему • Участие в разработке • Безопасность • Справочник CLI


📑 Перейти к разделам технического анализа
Скачать инструмент

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Полный набор инструментов OSINT: граф расследования, оценка достоверности, семейства псевдонимов, карта, временная шкала и отчёты. 49 модулей, более 400 сайтов, API-ключи не требуются.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Приложение GhostLock с запуском в один клик (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Платформа автономного тестирования на проникновение на основе мультиагентной LLM с агентами-планировщиками и агентами-исполнителями, графами активов и исследования, записью MITM-трафика и повторной проверкой уязвимостей.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Браузерный инструментарий для red team с 102 офлайн-инструментами для разведки, генерации полезной нагрузки, атак на учётные данные, криптографии, кодирования и отчётности по проектам.

    324
  • 5

    estorides

    grisuno/estorides

    Агрегирует 99+ бесплатных источников OSINT параллельно, преобразует сущности в граф знаний и экспортирует в STIX 2.1, MISP или GraphML с анализом при поддержке LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Система действий для кибербезопасности на базе ИИ — где намерение превращается в управляемое исполнение, доказательства становятся оперативной памятью, а каждая операция улучшает следующую.

    252

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →