

TornadoC2
 kamalx06/tornadoc2
Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
penetration-testing-frameworkspersistence-mechanismsids-ips-evasion+9
2
kamalx06/tornadoc2Pull-based C2 framework with ten native transports, concurrent multi-profile handlers, ECDSA-signed tasking, and a multi-operator team server with…
 capture0x/adstrike
Модульный red-team фреймворк для Active Directory на базе ИИ, предназначенный для авторизованного тестирования на проникновение, перечисления AD,…
 kr0no/bloodhound-shell
Интерактивная командная оболочка для BloodHound API.
 bittersecurity/decepticon
Автономный LLM-агент для red team, который планирует и выполняет полные цепочки атак — разведку, эксплуатацию, повышение привилегий, боковое…
 karmanya03/overthrone
Фреймворк для эксплуатации Active Directory, полностью написанный на Rust: перечисление через LDAP/SMB/Kerberos, поиск путей в графе атак,…
 kypvas/ad_attack_architecture
Карта архитектуры атак на Active Directory: исчерпывающий справочник по пентесту — от разведки до захвата домена
 kypvas/red-team-map
Карта архитектуры операций Red Team: комплексный справочник оператора — от инфраструктуры до воздействия
 onescripter/wmiexec
Удалённое выполнение команд Windows и захват вывода с использованием только WMI и PowerShell (без remoting).
 sliverarmory/sliver-gui
Кроссплатформенный Electron GUI для C2-фреймворка Sliver, предоставляющий панели управления сессиями и beacon-ами, генерацию полезных нагрузок,…
 g13net/lockjaw
Модульный C2-фреймворк для Windows с teamserver на Rust, имплантом на Zig, косвенными системными вызовами, обходом AMSI, рефлективной…
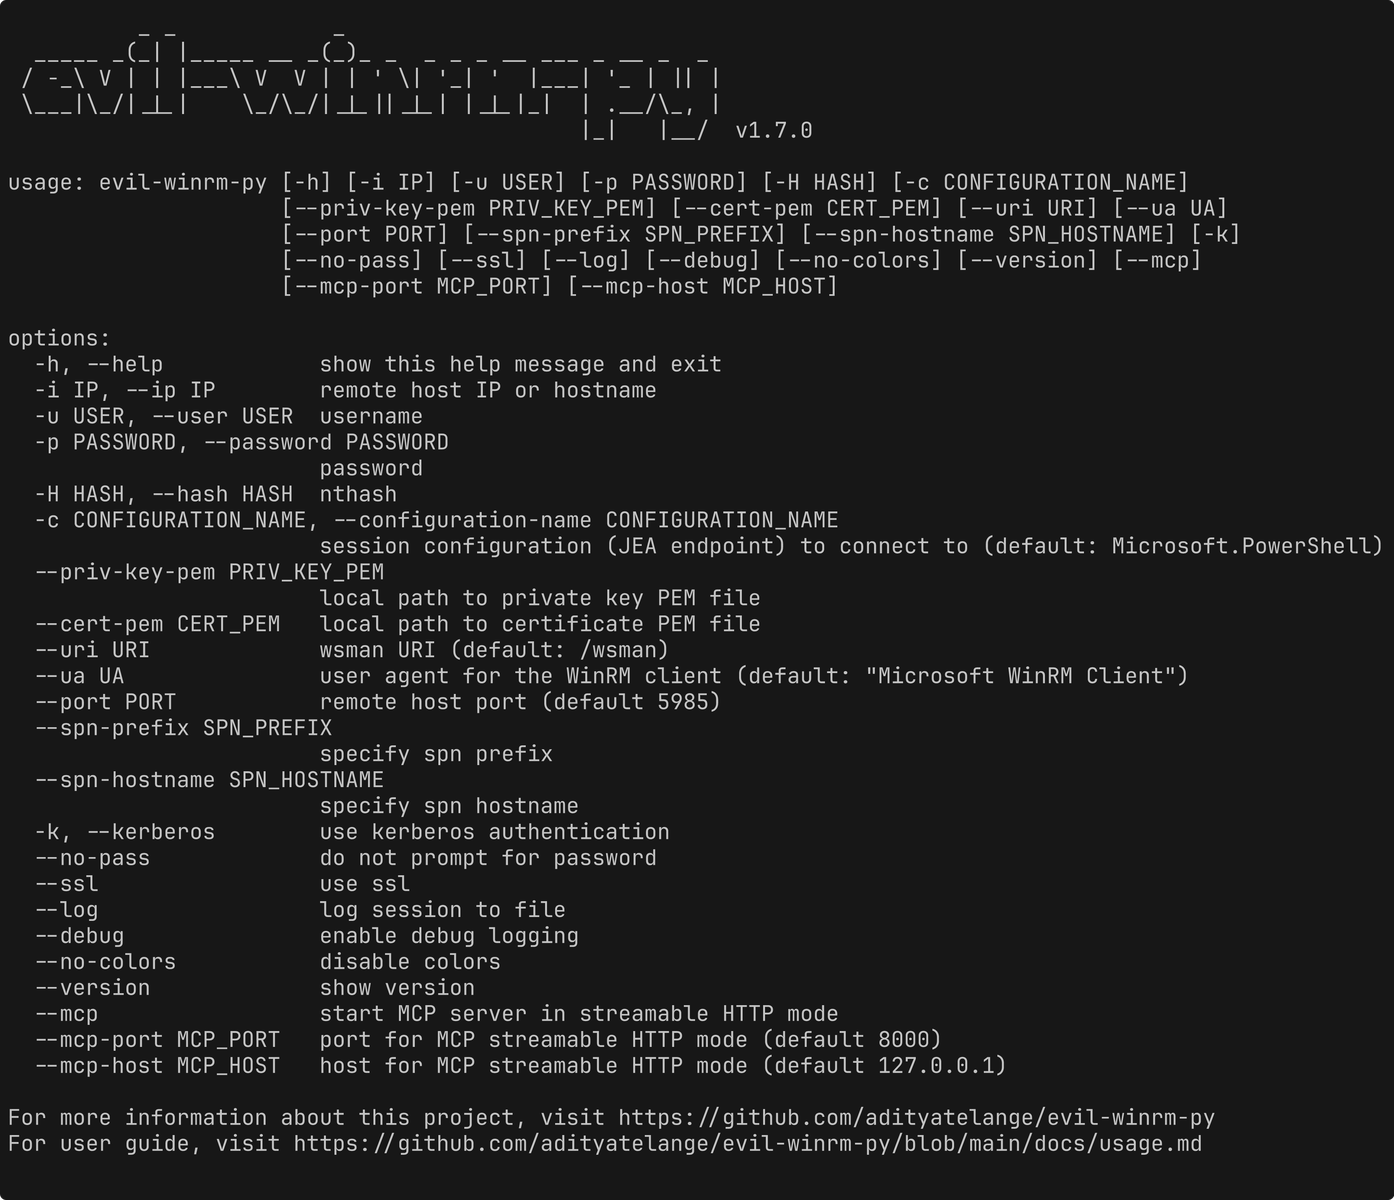 adityatelange/evil-winrm-py
Выполняйте команды интерактивно на удалённых машинах Windows с помощью протокола WinRM (просто быстрее)
 mythicagents/xenon
Мифический агент для Windows, написанный на C
 stillbigjosh/kube-reaper
Сканирует кластеры Kubernetes из-под любой учётной записи, выявляет опасные разрешения и выстраивает их в многошаговые пути эскалации вплоть до…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
 hac01/azure-pentesting-suite
Набор инструментов на Go для авторизованных оценок безопасности Azure: перечисляет подписки и ресурсы, проверяет конфигурации на наличие ошибок и…
 mandiant/gopacket
Полный порт Impacket на Go — 63 CLI-инструмента и 24 библиотеки для атак на протоколы Windows и Active Directory, скомпилированные в один бинарный…
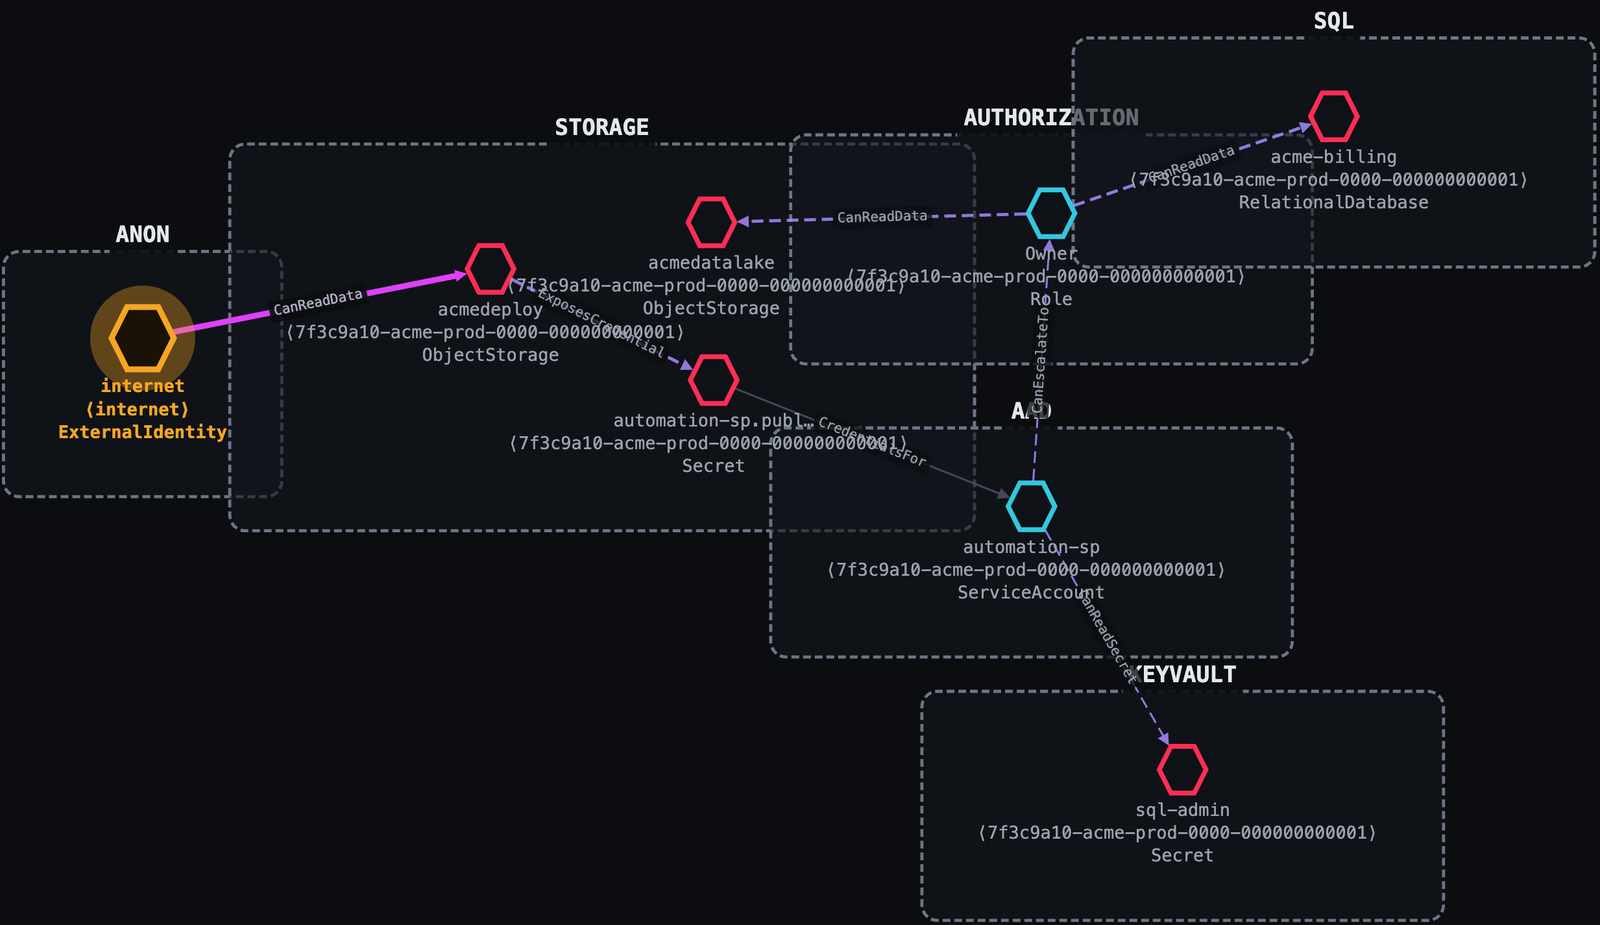 ustayready/thunderstorm
Сборщик и движок вывода. Он картографирует вашу среду, оценивает действующие разрешения и доверие и записывает полный граф атак в один файл…
 kamalx06/tornadorevc2
Модульный фреймворк для постэксплуатации, управляющий сессиями reverse-shell через TCP/TLS/mTLS с плагинами для перечисления, выполнения в памяти,…