

SecretSifter
 owasp/secretsifter
Проект OWASP Incubator: обнаруживает учётные данные, раскрытые в контенте, доставляемом браузеру (JavaScript, ответы конфигурации, живой трафик).
defensive-toolsvulnerability-scannersweb-application-exploitation+7
owasp/secretsifterПроект OWASP Incubator: обнаруживает учётные данные, раскрытые в контенте, доставляемом браузеру (JavaScript, ответы конфигурации, живой трафик).
 ambitsecurity/jshound
Найдите все API-запросы, которые выполняет веб-приложение, по его JavaScript-коду: метод, URL, тело, заголовки и операции GraphQL. Одна команда.
 zentinelproxy/zentinel
Обратный прокси с приоритетом безопасности, созданный для защиты свободного интернета.
 gmh5225/llm-guard-service
Сервис для защиты от prompt injection, jailbreak-атак и вредоносного контента при взаимодействии с AI-сервисами.
 vulncheck-oss/cli
VulnCheck's official command line tool
 rbidou/pyrasp
Runtime Application Self Protection для веб-серверов Python, бессерверных функций и серверов MCP, обнаруживающая атаки, prompt injection и утечки…
 usebruno/bruno
Открытый IDE для исследования и тестирования API (легковесная альтернатива Postman/Insomnia)
 piratesshield/apiharvester
Инструмент для одноразовой атаки на API — находит URL API по заданному корню и имитирует автоматизированные атаки
 tuskira/ai-agent-gateway
Открытый шлюз, который обеспечивает безопасность, управление и мониторинг вызовов инструментов MCP и трафика LLM AI-агентов, с аутентификацией по…
 vighnesh91/securiscan
Движок безопасности на стандартной библиотеке Python для триажа, сканирующий веб-приложения, API, LLM и мобильные пакеты посредством пассивной…
 ejfkdev/oss
Кроссплатформенный CLI для объектного хранилища, совместимого с S3, позволяющий просматривать, экспортировать и скачивать бакеты в AWS, Aliyun,…
 les-k/wp-secure-mcp
Плагин WordPress, предоставляющий MCP-сервер через REST API, где главное — модель безопасности: он закрывает вектор обхода OAuth из CVE-2026-15015 за…
 lumoslab-innovation/openhunterai
Локальная AI-команда красных для безопасности веб-, API- и LLM-приложений. Рассуждения в стиле атакующего, выводы, подкреплённые доказательствами, и…
 owasp-noir/alibi
Cross-check the views of your attack surface and find the endpoints that cannot corroborate each other.
 pigeonlabshq/pigeon
Обеспечьте делегирование с минимальными привилегиями для ИИ-агентов с помощью подписанных учётных данных с ограниченной областью действия.…
 michaels1011/ephemora-cell
Capability-based WASM runtime for executing untrusted AI-generated code with enforced CPU, memory, time, I/O, and filesystem limits. Provides…
 p0pr0ck5/lua-ffi-libinjection
LuaJIT FFI-привязки для libinjection, обеспечивающие обнаружение SQL-инъекций и XSS с контекстно-зависимыми API для безопасности веб-приложений.
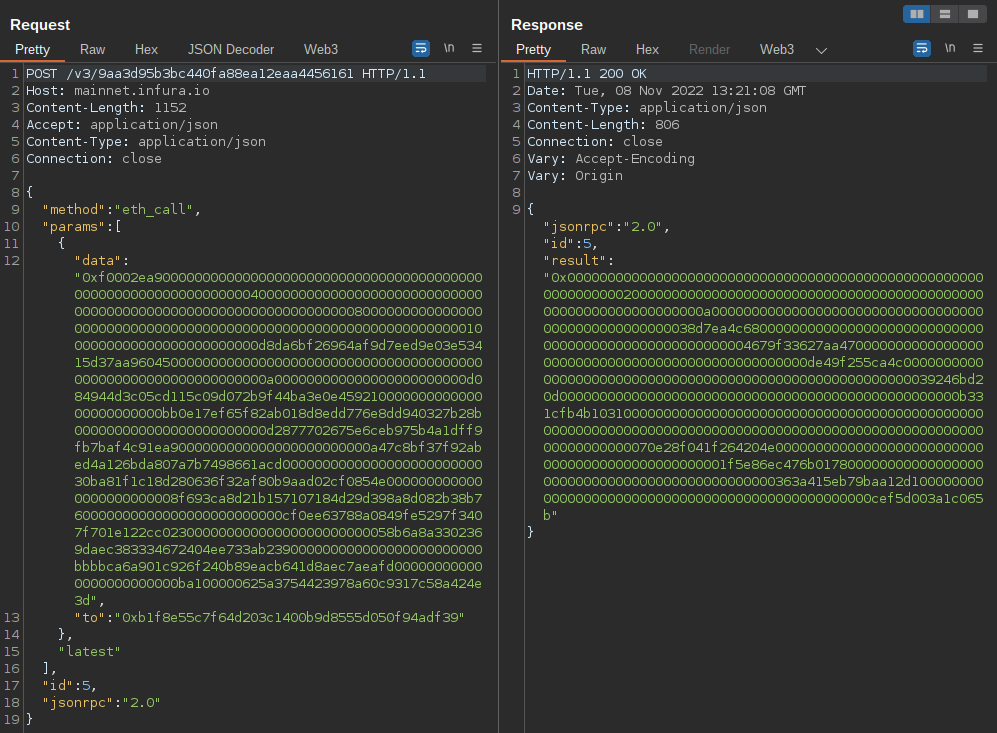 uwctcjnwlk/web3-decoder
Расширение Burp Suite для декодирования вызовов Ethereum JSON-RPC и взаимодействий со смарт-контрактами, поддерживающее несколько сетей и…