

Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
miniDumpReader — Разбирает файлы Windows MiniDump (MDMP) с помощью Kaitai Struct, извлекая строки из памяти и проверяя их по правилам YARA для криминалистического анализа и триажа вредоносного ПО. | Kitploit
Инструменты/GitHubGitHub/gmh5225/minidumpreader
Криминалистика памятиФорензикаАнализ вредоносных программЦифровая криминалистикаАнализ Бинарных ФайловРеагирование на Инциденты
GitHubgmh5225/minidumpreader

miniDumpReader

Разбирает файлы Windows MiniDump (MDMP) с помощью Kaitai Struct, извлекая строки из памяти и проверяя их по правилам YARA для криминалистического анализа и триажа вредоносного ПО.

Репозиторий
73 лет назадЕщё не проверено

Популярное

Смотреть все →

Откройте для себя самые используемые инструменты нашего сообщества.

Изучить все инструменты

Просмотрите нашу коллекцию инструментов

Смотреть все инструменты →
Поделиться

Описание

miniDumpReader — это средство чтения Windows MiniDump (MDMP), использующее Kaitai Struct (https://kaitai.io) для разбора дампов памяти Windows.
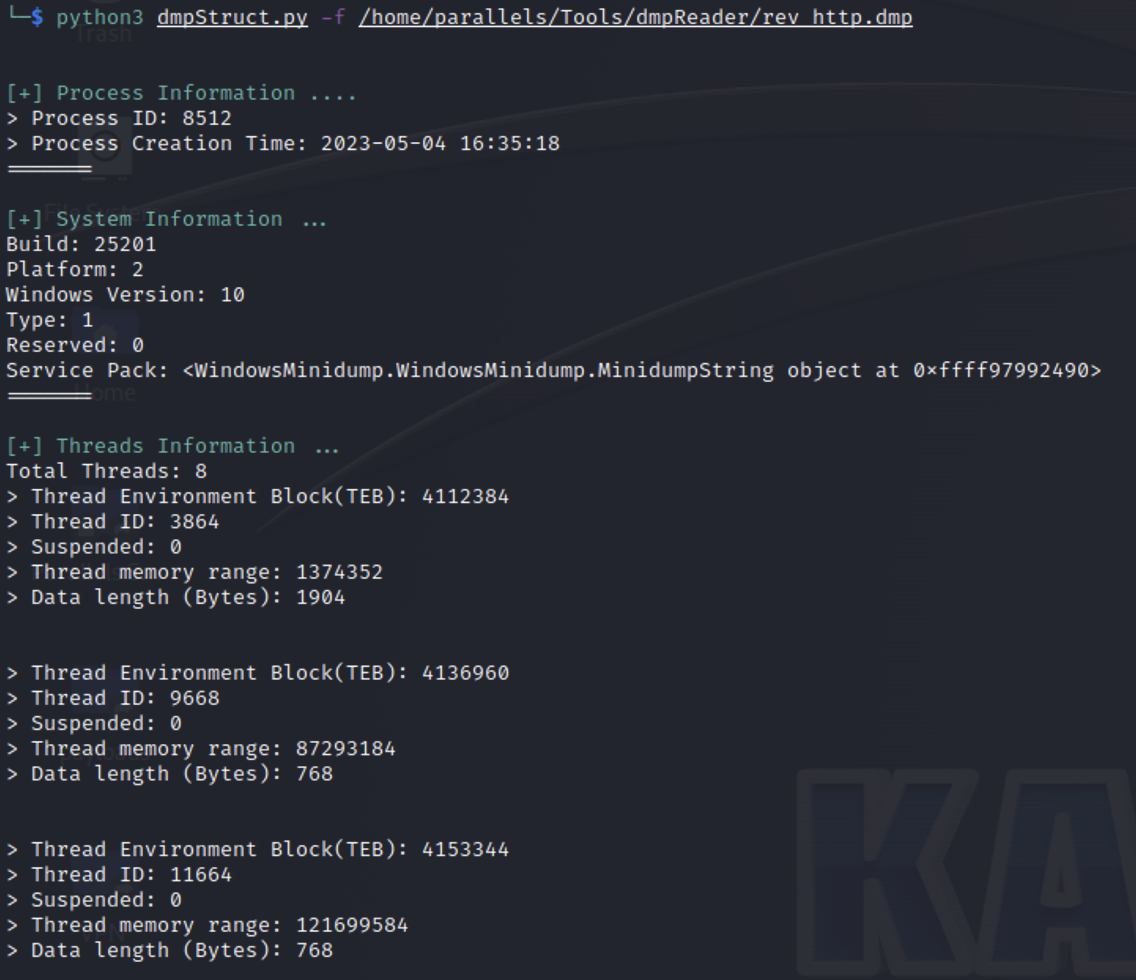
Alt text

Требования

python3 -m pip install kataistruct

Использование

──(parallels㉿kali-linux)-[~/Tools/miniDumpReader]
└─$ python3 dmpStruct.py -h                                               
usage: dmpStruct.py [-h] [-f FILE] [-X] [-y YARA]

[*] Usage: dmpStruct.py -f <*.dmp>

options:
  -h, --help            show this help message and exit
  -f FILE, --file FILE  Provide a DMP file (minidump)
  -X, --hex             Writing data in hex into memoryStrings.txt
  -y YARA, --yara YARA  Yara rule(s) directory or file.

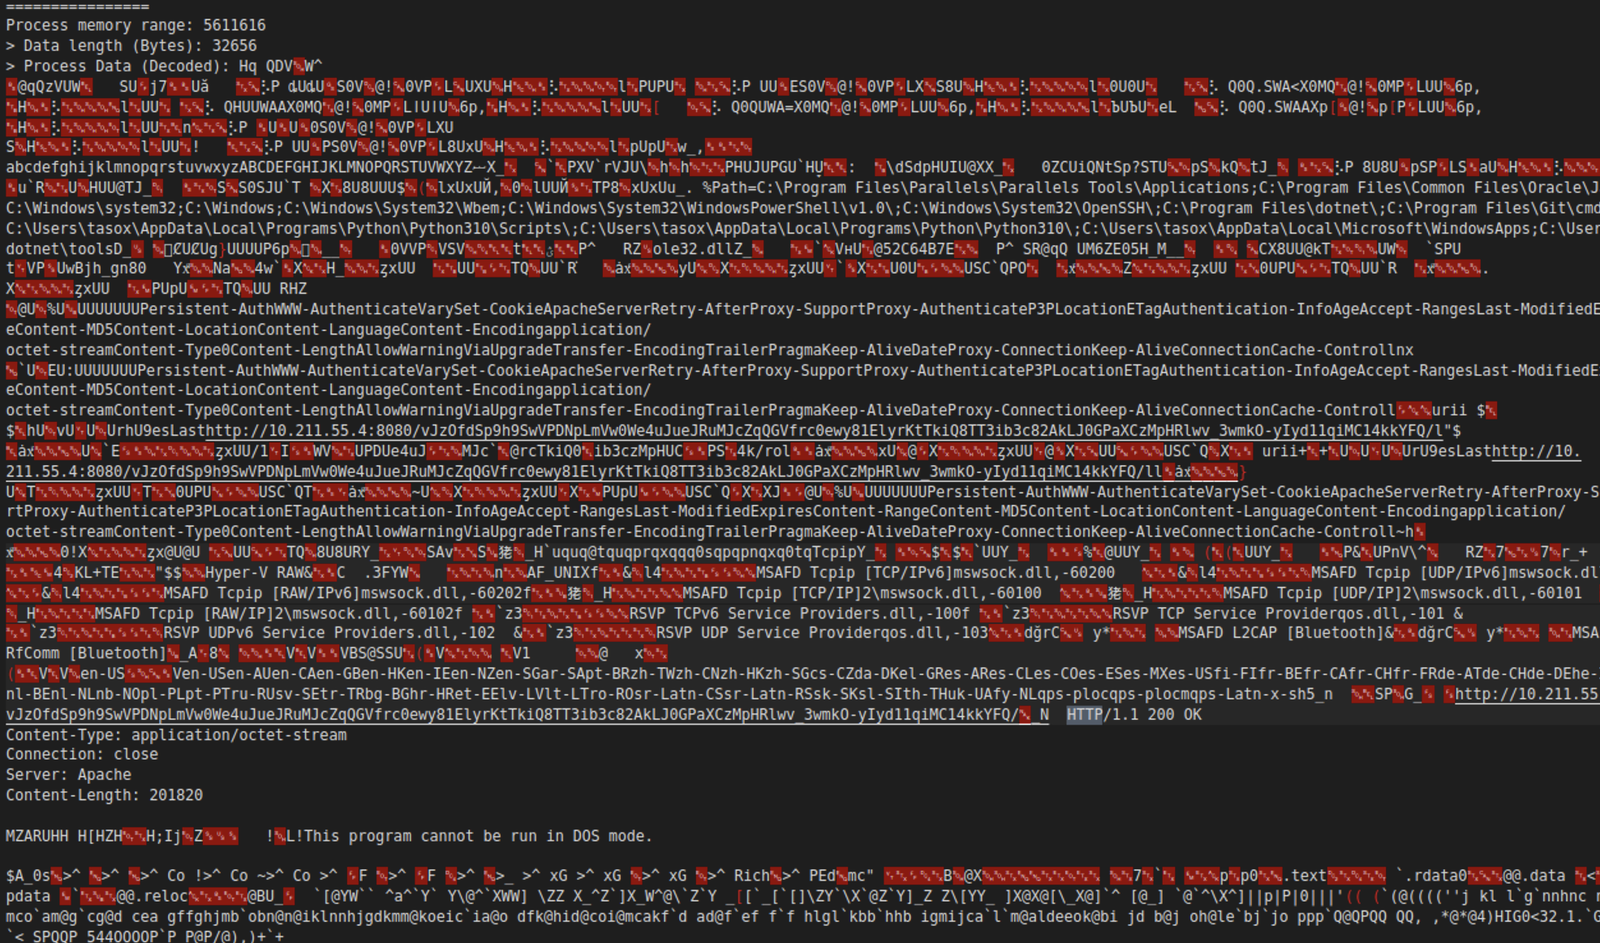
Результаты автоматически сохраняются в memoryStrings.txt

# Scan DMP with Yara
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules
# Writing Hex strings to memoryStrings.txt
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -y /home/parallels/Tools/miniDumpReader/Yara/rules -X
python3 dmpStruct.py -f /home/parallels/Tools/miniDumpReader/rev_http.dmp -X
Alt text

Скачать инструмент