

summit
 pennacle-security/summit
Открытая платформа для тестирования веб-безопасности: прокси, сканер и фаззер в одном CLI. От Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
4
pennacle-security/summitОткрытая платформа для тестирования веб-безопасности: прокси, сканер и фаззер в одном CLI. От Pennacle Security.
 capture0x/confirmesc
Перечислитель повышения привилегий в Linux, который подтверждает эксплуатируемость и выдаёт точную команду для получения root-оболочки — без поиска в…
 szzxli/soc-home-lab
Hands-on SOC lab: AWS mini-SOC with CloudTrail/GuardDuty, a Python CloudTrail IOC analyzer, phishing header forensics, ELF binary triage, and agent…
 capture0x/adstrike
Модульный red-team фреймворк для Active Directory на базе ИИ, предназначенный для авторизованного тестирования на проникновение, перечисления AD,…
 owasp/piihunter
Сканирует базы данных PostgreSQL и задачи Jira на наличие PII с использованием regex, NER/ML и опционального обнаружения через self-hosted LLM, с…
 owasp/secretsifter
Проект OWASP Incubator: обнаруживает учётные данные, раскрытые в контенте, доставляемом браузеру (JavaScript, ответы конфигурации, живой трафик).
 1n3/sn1per-mcp
MCP-сервер, который позволяет AI-ассистентам управлять самостоятельно размещённой установкой Sn1per, выполняя ограниченные по области и аудируемые…
 mceeomoba/apex-kev-change-desk
Автономное сравнение снимков CISA KEV для обзора изменений на уровне полей. Бесплатный прототип, не является оценкой безопасности. Разработка с…
 cumakurt/mudos
Command-line multi-vector DDoS test tool with 129 volumetric, protocol, application, and amplification attack vectors for authorized resilience…
 p3ng0s/archlive
Live ISO для red team с физическим доступом на базе Arch Linux
 gmh5225/memtools
Windows Linux DMA, Dump, Direct, inject — инструмент чтения и записи памяти
 gmh5225/maldec-edr
Решение для обнаружения и реагирования на конечных точках Unix, использующее механизмы уровня ядра для обнаружения аномалий и атак вредоносного ПО в…
 gmh5225/malicious-code-detection-bugu
Система обнаружения и обфускации вредоносного кода на основе ИИ с микросервисами для обнаружения, упаковки и запутывания кода, а также сервисами для…
 gmh5225/malwaredb
Кураторская коллекция из 961 семейства вредоносного ПО (1,36 ГБ) в ZIP-архивах, защищённых паролем, организованная по семействам и типам для анализа…
 gmh5225/mapped-dumper
Программа, написанная на C++, для удалённого дампа вручную отображённых модулей.
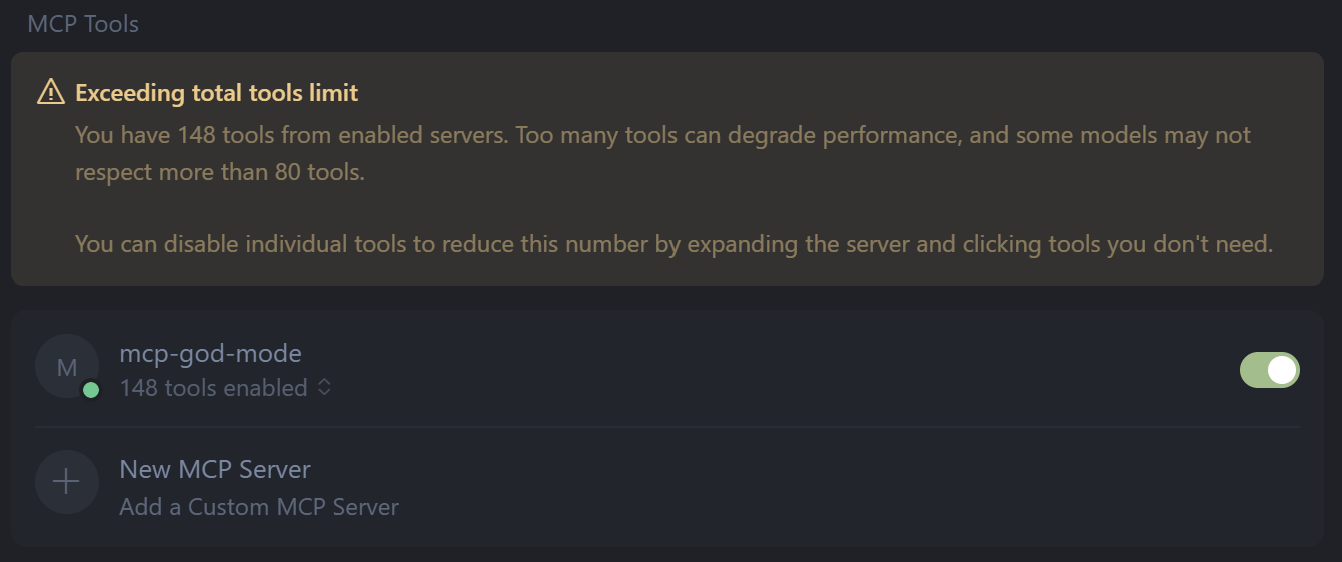 gmh5225/mcp-god-mode
Вы когда-нибудь хотели, чтобы он делал всё? 148 МОЩНЫХ инструментов Infosec/Admin на одном MCP-сервере.
 brutelogic/unkover
Тестер обхода доступа Bash 403/401, который проверяет URL с помощью подмены заголовков, манипуляции методами, нормализации путей и методов…
 maximilianfeix/hexvero
Know what changed inside your Electron release: diff two builds for IPC, preload, windows, fuses and hosts, with file:line. CLI, CI gate, MCP server.