

summit
 pennacle-security/summit
Открытая платформа для тестирования веб-безопасности: прокси, сканер и фаззер в одном CLI. От Pennacle Security.
reconnaissancevulnerability-scannersweb-vulnerability-scanners+9
1
pennacle-security/summitОткрытая платформа для тестирования веб-безопасности: прокси, сканер и фаззер в одном CLI. От Pennacle Security.
 capture0x/confirmesc
Перечислитель повышения привилегий в Linux, который подтверждает эксплуатируемость и выдаёт точную команду для получения root-оболочки — без поиска в…
 owasp/secretsifter
Проект OWASP Incubator: обнаруживает учётные данные, раскрытые в контенте, доставляемом браузеру (JavaScript, ответы конфигурации, живой трафик).
 1n3/sn1per-mcp
MCP-сервер, который позволяет AI-ассистентам управлять самостоятельно размещённой установкой Sn1per, выполняя ограниченные по области и аудируемые…
 affolter-engineering/xssearch
XSS-сканер на Rust с контекстно-зависимым подбором полезных нагрузок, обнаружением и обходом WAF, сканированием, колбэками слепого XSS и статическим…
 gach0ng/agentstalker
Сквозной фреймворк аудита безопасности для LLM-агентов: статическое AST- и taint-моделирование, синтез атак, воспроизведение в песочнице Docker и…
 m14r41/scan4secrets
Находит учётные данные и секреты с помощью более чем 170 правил, охватывающих исходный код, веб-URL и CI/CD, проверяет их через API поставщиков и…
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 yslxotwod/wifisting
GTK4-инструментарий для тестирования безопасности беспроводных сетей с 57 автономными shell-модулями для атак на Wi-Fi, Bluetooth, RF, Zigbee, NFC и…
 gmh5225/llm-guard-service
Сервис для защиты от prompt injection, jailbreak-атак и вредоносного контента при взаимодействии с AI-сервисами.
 mongodb/kingfisher
Detect secrets + live validation. Map blast radius. Revoke fast. Use the CLI or embed in Rust and Python.
 vulnz/sast
Free offline SAST engine for CI/CD: AST and cross-file taint analysis, secret detection with live validation, SCA/CVE, IaC misconfiguration, and…
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
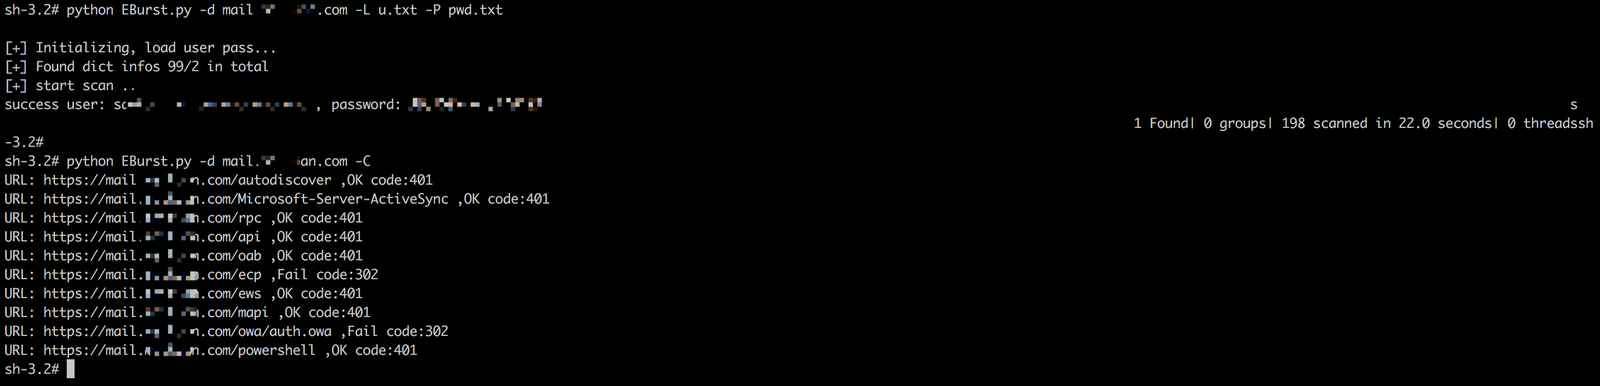 grayddq/eburst
Этот скрипт в основном обеспечивает функцию брутфорса учётных записей почтового сервера Exchange, интегрируя методы брутфорса через существующие…
 anthropics/oss-scanner
Сервис, который собирает подключённые open-source репозитории в изолированных офлайн-виртуальных машинах и сканирует их на наличие уязвимостей…
 cisagov/kev-data
Зеркалирует каталог Known Exploited Vulnerabilities (KEV) CISA в форматах CSV и JSON с JSON-схемой, обеспечивая программный доступ и отслеживание…
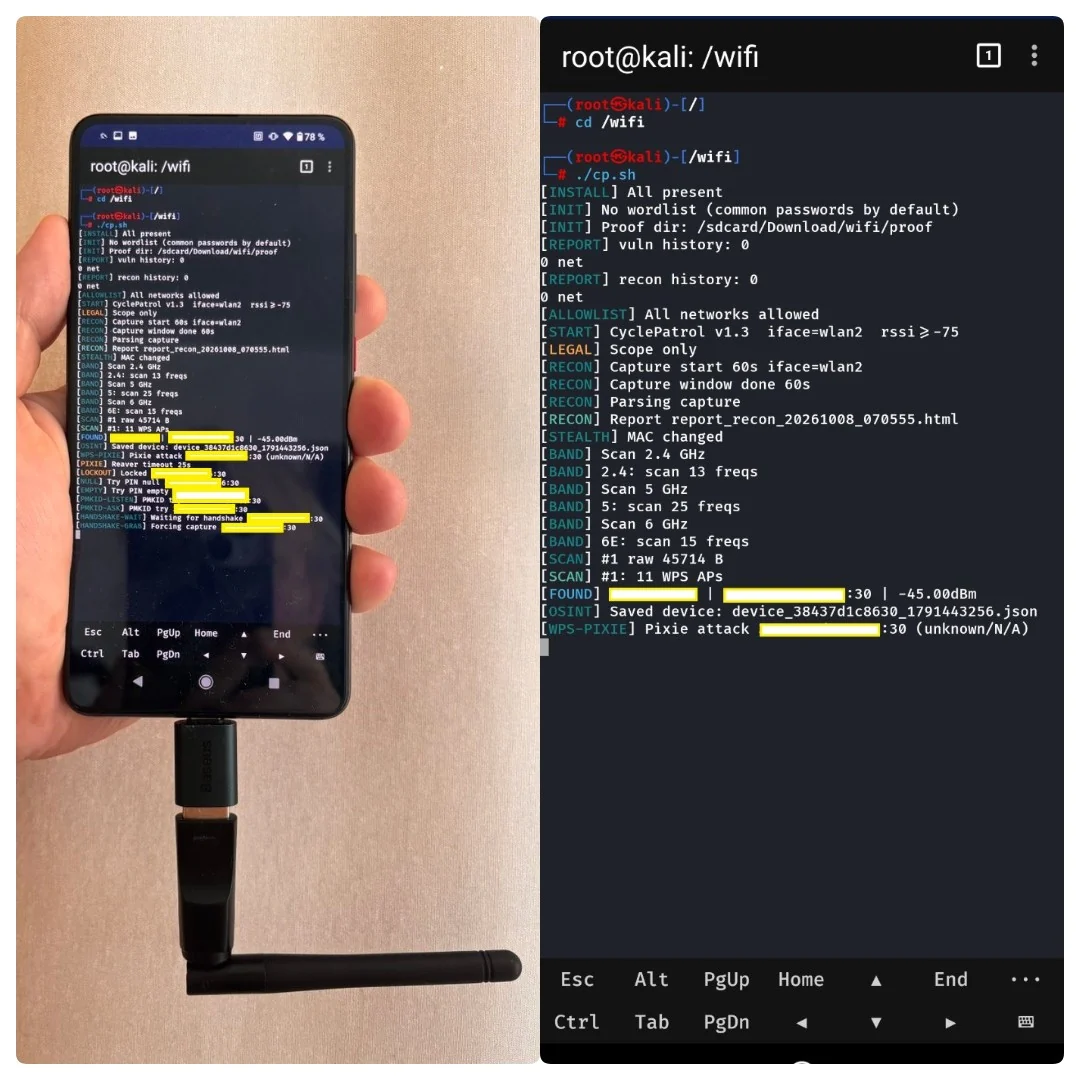 buybitart/cyclepatrol
Bash-инструмент для циклических проверок безопасности Wi-Fi в пешем режиме с отчётами о доказательствах.
 githubsecuritylab/seclab-taskflow-agent
Многоагентный фреймворк с поддержкой MCP для декларативных агентных рабочих процессов на основе YAML, используемый для аудита кода с помощью ИИ,…