
Skip to content
KitploitKITPLOIT
ИнструментыЭксплойтыБлог
Log in
Отправить
ИнструментыЭксплойтыБлог
Отправить

Инструменты для хакинга, пентеста и кибербезопасности — ваш арсенал защиты!

Kitploit — это каталог инструментов для хакинга, кибербезопасности и пентестинга. Находите последние обновления проектов для поиска уязвимостей, анализа систем, автоматизации тестирования и усиления вашей безопасности.

ЛентыКонтактыКонфиденциальность© 2026 Kitploit

Каталог инструментов

Категории

Все категории
Loading categories
Аппаратная Безопасность — Инструменты | Kitploit

Инструменты

ВсеБезопасность AndroidАутентификация и авторизацияБезопасность облачной инфраструктурыОборонительные ИнструментыДисковая криминалистикаБезопасность встроенных системУтилиты общего назначенияУправление индикаторами компрометации (IOC)OSINT (Разведка открытых источников)Сниффинг и анализ пакетовВзлом паролейФреймворки для пентестаИнструменты фишингаПовышение привилегийРазведкаСтатический анализСканеры уязвимостейСканеры веб-уязвимостейАудит Wi-FiБезопасность BluetoothБезопасность контейнеровДинамический анализ (песочница)Инструменты шифрования/дешифрованияФреймворки для эксплойтовУправление идентификациейБезопасность iOSБезопасность IoTКриминалистика памятиКартирование сетиOSINT для социальной инженерииАтаки на ПаролиГенерация полезной нагрузкиМеханизмы персистентностиСканирование портовСтатический анализ кода (SAST)Фиды и агрегаторы угрозАнализ уязвимостейВеб-прокси и перехватАнализ КодаПеречисление DNS и поддоменовДинамический анализ кода (DAST)ЭксплуатацияАнализ хэшейОбход IDS/IPSИнструменты для выдачи себя за другое лицоЛатеральное перемещениеПентестинг мобильных приложенийСетевая криминалистикаОбратная инженерияИнструменты RFID/NFCБезопасность SCADA/ICSСкриптинг и автоматизацияБессерверная безопасностьШелл-кодЭксплуатация веб-приложенийТестирование безопасности APIАудит конфигурацииЭксфильтрация данныхОтладчикиФорензикаСбор информацииМобильная криминалистикаКонтроль доступа к сетиПост-эксплуатацияВиртуализация для безопасностиФишингОбход WAFВеб-безопасностьФаззингСетевая безопасностьСтеганографияБезопасность беспроводных сетейВосстановление ДанныхАнализ вредоносных программЦифровая криминалистикаАппаратный ХакингКриптографияCTFТестирование на ПроникновениеБезопасность облачных средDevSecOpsМобильная безопасностьКонфиденциальностьКомандование и УправлениеСоциальная инженерияАппаратная БезопасностьУтилиты и фреймворкиБезопасность оборудования и IoTОбнаружение СекретовАнализ Бинарных ФайловРазведка угрозУправление идентификацией и доступом (IAM)Безопасность Цепочки ПоставокАутентификацияМашинное ОбучениеОбнаружение ВторженийСтатьи и ИсследованияНеправильная КонфигурацияПеречисление ПоддоменовСбор Электронной ПочтыОбучение и ОбразованиеОбратная Разработка с Помощью ИИDNS-ФаззингRed TeamingРеагирование на ИнцидентыКраулерПодобранные РесурсыИнструмент Удаленного ДоступаГенерация ШеллкодаРазработка Полезной НагрузкиТроян Удаленного ДоступаБезопасность APIАнти-БотПодмена Цифрового ОтпечаткаОбход CAPTCHAБезопасность Электронной ПочтыАнализ DNSИнженерия ХаосаУчебные Маршруты и КурсыПобег из КонтейнераБезопасность ИИБезопасность Баз ДанныхАнализ ПрошивокОбнаружение АномалийАнализ ЖурналовСостязательная АтакаЭксплуатация Бинарных ФайловЛаборатории и Практика
НовыеРелевантностьПопулярныеНедавно обновлённые
379 результатов
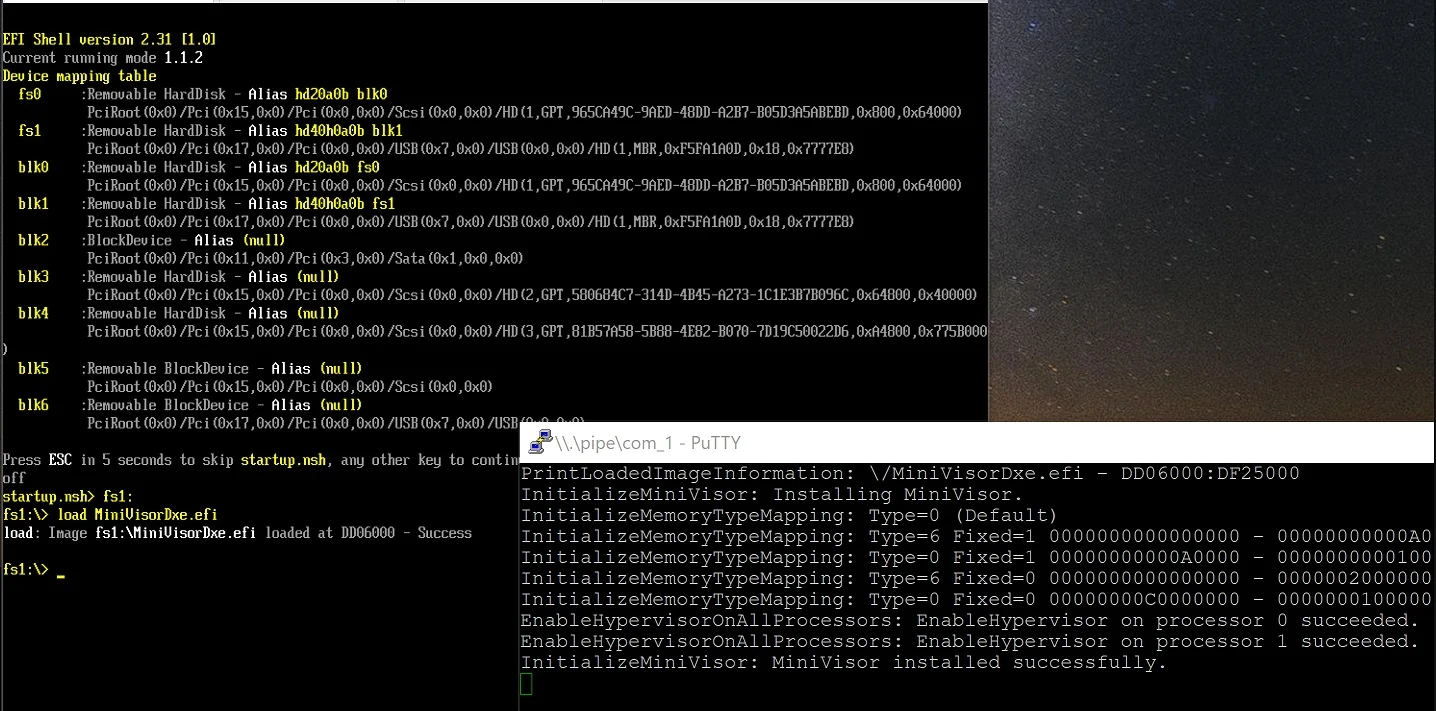
MiniVisorPkg preview

MiniVisorPkg

GitHubtandasat/minivisorpkg

Исследовательский UEFI-гипервизор, поддерживающий загрузку операционной системы.
defensive-toolsreverse-engineeringsecurity-virtualization+5
761
2 лет назад
HyperBone preview

HyperBone

GitHubdarthton/hyperbone

Минималистичный гипервизор VT-x для Windows x64, обеспечивающий перехват системных вызовов, MSR, IDT и встроенных хуков ядра, а также подмену страниц…
defensive-toolsdynamic-analysis-sandboxingpersistence-mechanisms+5
9517 лет назад
SimpleVisor preview

SimpleVisor

GitHubionescu007/simplevisor

Минимальный гипервизор Intel VT-x для Windows и UEFI, который виртуализирует работающий хост для интроспекции, поддерживая динамический hyperjacking,…
reverse-engineeringsecurity-virtualizationmalware-analysis+4
2.0k2 лет назад
amd_hypervisor preview

amd_hypervisor

GitHubnot-matthias/amd_hypervisor

Фреймворк гипервизора AMD SVM на Rust с настраиваемыми обработчиками vmexit (MSR, CPUID, RDTSC) и перехватом через NPT для мониторинга и исследований…
defensive-toolsreverse-engineeringsecurity-virtualization+3
1753 лет назад
Hello-VT-rp preview

Hello-VT-rp

GitHubtandasat/hello-vt-rp

Простой гипервизор, демонстрирующий использование технологии Intel VT-rp (redirect protection).
reverse-engineeringsecurity-virtualizationhardware-hacking+3
1162 лет назад
Device-Reversing preview

Device-Reversing

GitHubinnotecsystem/device-reversing

Этот репозиторий содержит write-up'ы по реверс-инжинирингу устройств.
reverse-engineeringhardware-securityhardware-iot-security+3
56 лет назад
kl-security-key preview

kl-security-key

GitHubkaraaslanlabs/kl-security-key

Experimental RP2040 FIDO2/WebAuthn authenticator with packed attestation and documented Windows/Entra interoperability
embedded-systems-securityiot-securitycryptography+6
87 дней назад
OWASP-Top-10-Neocloud-and-AI-Data-Center-Security-Risks preview

OWASP-Top-10-Neocloud-and-AI-Data-Center-Security-Risks

GitHubowasp/owasp-top-10-neocloud-and-ai-data-center-security-risks

OWASP framework cataloging the top 10 security risks in neocloud and AI data center infrastructure, covering hardware, networking, isolation,…
defensive-toolscontainer-securitynetwork-security+8
2012 дней назад
attezt preview

attezt

GitHubfoxboron/attezt

Открытый CA-сервер для TPM device-attest-01
defensive-toolsembedded-systems-securityencryption-decryption-tools+6
7216 дней назад
spidump preview

spidump

GitHubwrongbaud/spidump

Инструмент для восстановления образов SPI flash по захватам логического анализатора
embedded-systems-securityiot-securityreverse-engineering+7
825 дней назад
YellowKey-BitLocker-CVE-2026-45585 preview

YellowKey-BitLocker-CVE-2026-45585

GitHubyellowkeybitlocker-cve/yellowkey-bitlocker-cve-2026-45585

YellowKey BitLocker recovery audits CVE-2026-45585: yellowkey github, TPM, recovery key backup. Windows 10/11 CLI GUI, портативный инструмент аудита…

defensive-toolsvulnerability-scannersencryption-decryption-tools+5
321 дней назад
gEnclave preview

gEnclave

GitLabrenich/genclave

Centralized, TPM 2.0 hardware-backed cryptographic identity enclave and multi-protocol bridge for Linux (FIDO2/CTAP2 WebAuthn Passkeys, OpenSSH…
password-crackingencryption-decryption-toolsidentity-management+7
212 дней назад
pentoo-overlay preview

pentoo-overlay

GitHubpentoo/pentoo-overlay

Gentoo overlay для инструментов безопасности, а также основа Pentoo Livecd
defensive-toolspassword-crackingvulnerability-scanners+7
3846 дней назад
KernelPatch preview

KernelPatch

GitHubbmax121/kernelpatch

Патчинг и хукинг ядра Linux, имея только урезанный образ ядра Linux.
android-securityembedded-systems-securityexploitation+7
1.6k4 дней назад
ane preview

ane

GitHubeiln/ane

Реверс-инжинирированный драйвер ядра Linux и пользовательская библиотека для Apple Neural Engine (ANE), обеспечивающие доступ к оборудованию и его…

embedded-systems-securityreverse-engineeringhardware-security+3
5412 лет назад
Disk-Spoofer preview

Disk-Spoofer

GitHubgmh5225/disk-spoofer

Программа подмены запросов размера диска и секторов на основе драйвера ядра, способна обходить запросы Windows WMIC.

defensive-toolshardware-securityanti-bot+1
12 лет назад
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

Простой дампер процессов с использованием DMA через устройство PCIe FPGA

memory-forensicsreverse-engineeringdata-exfiltration+3
4 лет назад
Driver-HWID-btbd-modified preview

Driver-HWID-btbd-modified

GitHubgmh5225/driver-hwid-btbd-modified

Модифицированный драйвер ядра HWID-спуфера от btbd, который можно вручную отобразить в память для обхода обнаружения анти-читом на Windows 1909.

hardware-securityanti-botfingerprint-spoofing
35 лет назад
Назад12…22Вперёд