
NaSuno
 ahmadhassan-bted/nasuno
Инструментарий для удаления аудиоводяных знаков ИИ и судебно-технической антиатрибуции. Нейтрализует отпечатки Suno, Udio и нейросетевые отпечатки с…
encryption-decryption-toolsforensicssteganography+4
666
ahmadhassan-bted/nasunoИнструментарий для удаления аудиоводяных знаков ИИ и судебно-технической антиатрибуции. Нейтрализует отпечатки Suno, Udio и нейросетевые отпечатки с…
 lascc/dfirhub
Поиск путей артефактов, создание скриптов сбора и преобразование правил Sigma. Всё в одном месте.
 gmh5225/maldec-edr
Решение для обнаружения и реагирования на конечных точках Unix, использующее механизмы уровня ядра для обнаружения аномалий и атак вредоносного ПО в…
 gmh5225/malwaredb
Кураторская коллекция из 961 семейства вредоносного ПО (1,36 ГБ) в ZIP-архивах, защищённых паролем, организованная по семействам и типам для анализа…
 rorywag/hayabusa-bulk-runner
Массовый запуск Hayabusa по папке с коллекциями KAPE, по одному запуску на хост, с отчётами по каждому хосту и сводной панелью триажа по всем хостам
 gilnett/wstrace
Standalone zero-driver Windows system and API monitor in Rust
 clausing/scripts
Коллекция скриптов на Python и Perl для цифровой криминалистики, реагирования на инциденты и анализа сетей, включая инструменты хеш-сигнатур и…
 microsoft/routeros-scanner
Инструмент для сканирования криминалистических артефактов и уязвимостей RouterOS (Mikrotik).
 star-sg/random-scripts
Коллекция Python-скриптов для DFIR и OSINT, предназначенных для разбора вредоносных образцов LNK, извлечения объектов OLE из MHTML и хеширования…
 sims718718/unifiedthreathunting
Описывает структурированную, воспроизводимую методологию охоты за угрозами, охватывающую триггеры, SMART-гипотезы, критерии осуществимости,…
 thomaspoppelgaard/netscaler-ctx697096-checker
Read-only checker for Citrix NetScaler CTX697096 (CVE-2026-88771–88778): verifies build, CVE preconditions and upgrade risks, and sweeps public IoCs…
 radkawar/aws-firmware-dump
Получает EBS-диски AWS AMI, которую вы можете запустить, передавая снимки через EBS direct APIs в приватный S3-бакет с манифестами sha256 и…
 jeeberrr/honeypot-stuff
Отчёты по анализу вредоносного ПО о том, что я поймал в своей honeypot
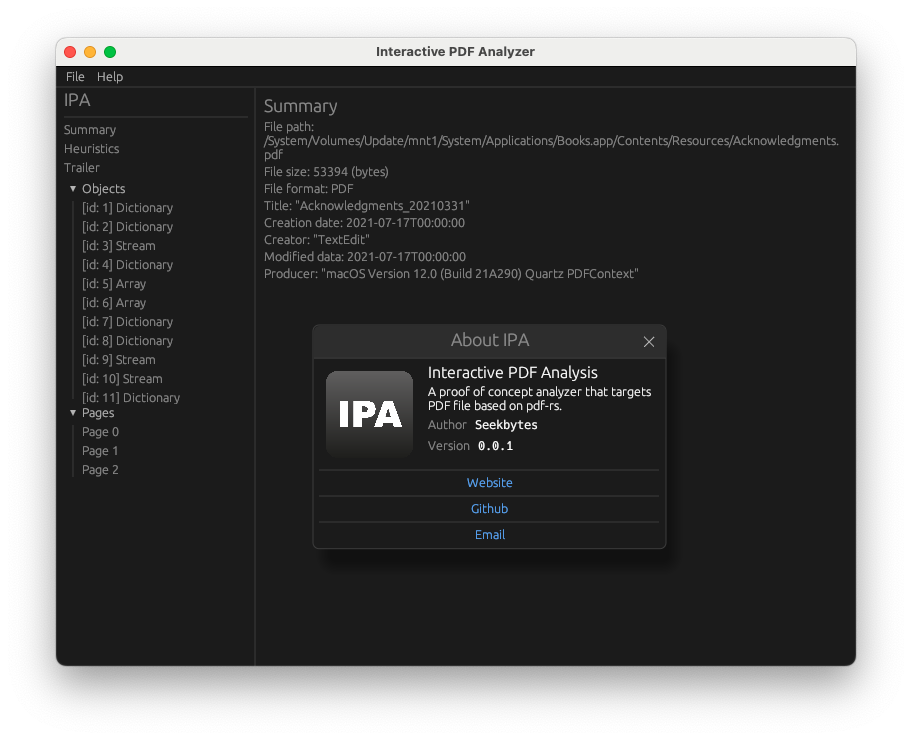 seekbytes/ipa
GUI-анализатор для глубокого изучения PDF-файлов. Обнаруживайте вредоносные полезные нагрузки, понимайте связи между объектами и извлекайте ключевую…
 wrongbaud/spidump
Инструмент для восстановления образов SPI flash по захватам логического анализатора
 qsecure-labs/deadmatter
Инструмент для извлечения учётных данных, не зависящий от смещения
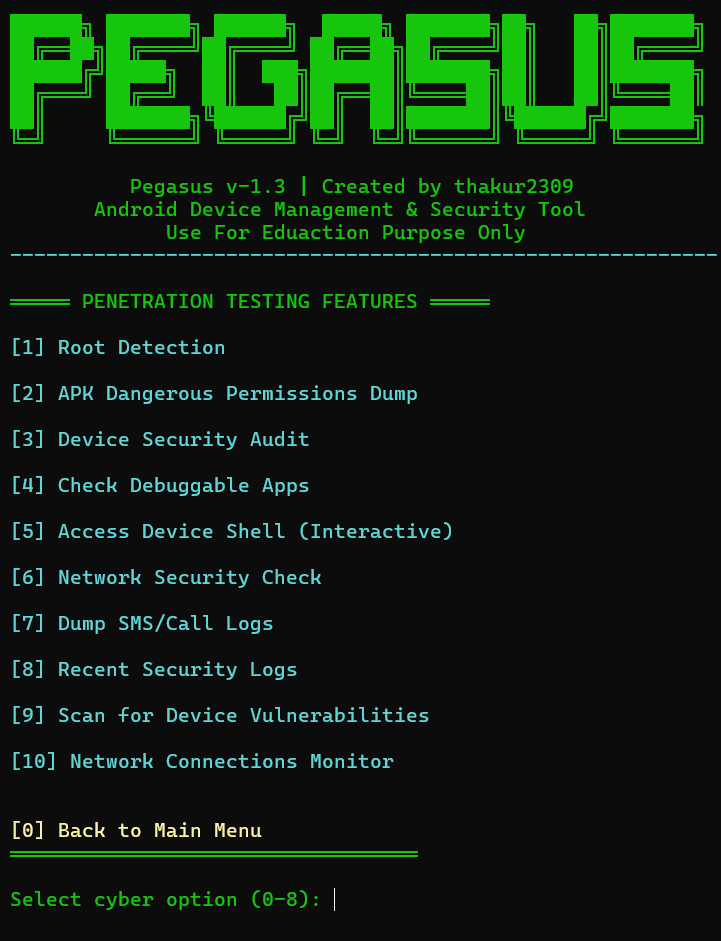 thakur2309/pagasus-pro
Python-инструмент на основе ADB для управления Android-устройствами и аудита безопасности с интерактивным меню для обнаружения root, выгрузки…
 hasamba/dfir-companion
DFIR forensics companion server + capture extension