

miniDumpReader
 gmh5225/minidumpreader
Разбирает файлы Windows MiniDump (MDMP) с помощью Kaitai Struct, извлекая строки из памяти и проверяя их по правилам YARA для криминалистического…
memory-forensicsforensicsmalware-analysis+3
gmh5225/minidumpreaderРазбирает файлы Windows MiniDump (MDMP) с помощью Kaitai Struct, извлекая строки из памяти и проверяя их по правилам YARA для криминалистического…
 gmh5225/memtools
Windows Linux DMA, Dump, Direct, inject — инструмент чтения и записи памяти
 gmh5225/mapped-dumper
Программа, написанная на C++, для удалённого дампа вручную отображённых модулей.
 woldann/exoproc
Кросспроцессная инструментация для Windows x64 на TypeScript — перехват функций, перенаправление потоков и чтение/запись памяти в другом процессе без…
 gmh5225/lithium-kernel
Драйвер режима ядра Windows с клиентом режима пользователя, предоставляющий чтение/запись физической и виртуальной памяти на основе IOCTL, обход…
 vmoranv/jshookmcp
Рабочее пространство для обратного проектирования с приоритетом поиска и учётом профиля для ИИ-агентов — 735 инструментов в 36 доменах в одном…
 gmh5225/linux-kernel-debugger
Модуль аппаратного отладчика ядра для дампа операций руткитов и инспектирования активности на уровне ядра для анализа вредоносного ПО и обратной…
 gmh5225/kernelmode-driver
Драйвер ядра для 64-битной системы Windows, который позволяет читать/записывать виртуальную/физическую память и перехватывать Win32k
 frida/frida-gum
Кроссплатформенная библиотека инструментирования и интроспекции, написанная на C
 xf1les/fsop-finder
Плагин для Binary Ninja, который сканирует glibc libio на предмет путей кода FSOP, способных перехватить управляющий поток и указатель стека, помогая…
 structio-labs/n0xis
AI-first reverse-engineering toolkit: static analysis, SSA decompiler, live memory, provenance. Source-available (PolyForm Noncommercial).
 habanada/nativepe
Библиотека Object Pascal (Delphi) для парсинга, отображения, загрузки и дампа файлов Windows PE, с релокациями, импортами, TLS и чтением памяти…
 pdb333/cortex
Набор инструментов для анализа среды выполнения Windows, объединяющий сканирование памяти, отладку, автоматизацию и API, удобные для ИИ.
 akatorich/kernelflirt
Отладчик уровня ядра Windows с интерфейсом в стиле OllyDbg/IDA, программными и аппаратными точками останова, символами PDB, декомпилятором и 17…
 qsecure-labs/deadmatter
Инструмент для извлечения учётных данных, не зависящий от смещения
 hasamba/dfir-companion
DFIR forensics companion server + capture extension
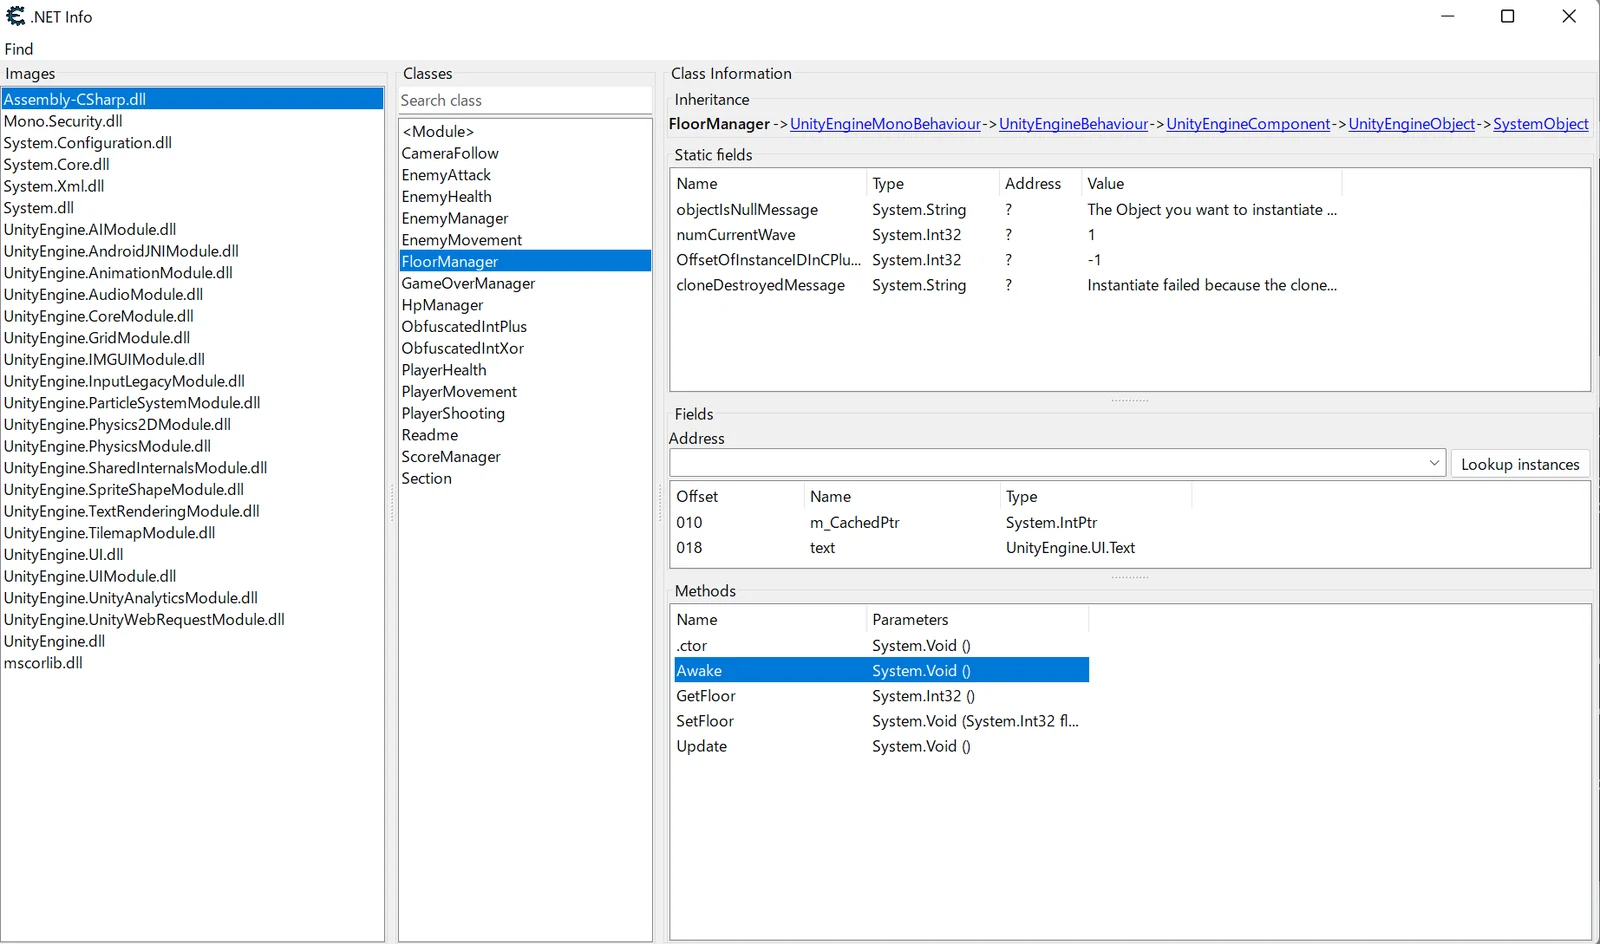 gmh5225/frida-il2cpp-datacollector
Инструмент на основе Frida, который портирует MonoDataCollector из Cheat Engine на Android и iOS, обеспечивая сбор данных Mono/IL2CPP во время…
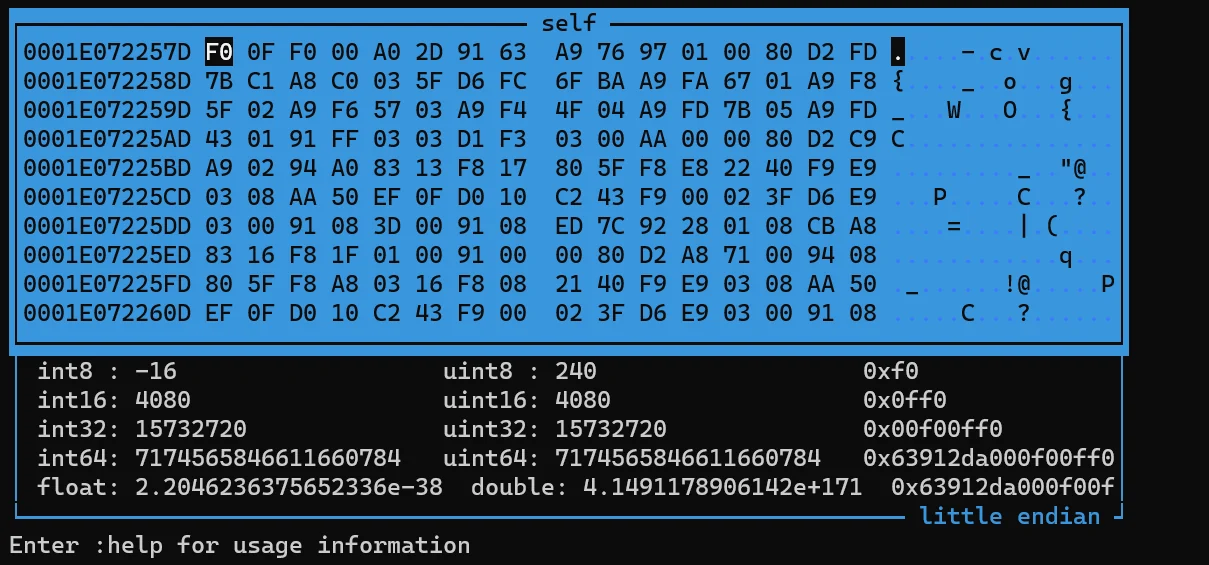 gmh5225/frida-medit
Кроссплатформенный сканер памяти процессов с CUI, построенный на Frida для поиска, фильтрации, патчинга и дампа памяти живых процессов во время…