

sn1per-mcp
 1n3/sn1per-mcp
MCP-сервер, который позволяет AI-ассистентам управлять самостоятельно размещённой установкой Sn1per, выполняя ограниченные по области и аудируемые…
osintreconnaissancevulnerability-scanners+7
1n3/sn1per-mcpMCP-сервер, который позволяет AI-ассистентам управлять самостоятельно размещённой установкой Sn1per, выполняя ограниченные по области и аудируемые…
 yv1ing/secbox
Проведение тестирования кибербезопасности с использованием агента pi в предварительно настроенной песочнице.
 affolter-engineering/snmpen
Инструмент перечисления SNMP, который опрашивает хосты SNMPv1/v2c для извлечения системной информации, TCP-соединений и доступа на запись для…
 ko0ler/homelab
Домашняя лаборатория GNS3, документирующая сегментированную сеть с межсетевым экраном Cisco ASAv, ядром L3, DMZ и доменом Active Directory для…
 joda32/yowie
Находит SaaS-сервисы, на которые подписана организация, используя только внешне наблюдаемые данные. Создан для обнаружения теневого ИТ.
 hilmiazizi/oorecon
Терминальный интерфейс для исследования поверхности атаки: DNS-разведка, перечисление поддоменов, сканирование портов, обратный IP, URL-адреса…
 sleepingbag945/dddd
Инструмент для массового сбора активов и сканирования уязвимостей для red team. Извлекает цели из Hunter, Fofa и Quake, выполняет фингерпринтинг,…
 cartography-cncf/cartography
Pulls infrastructure assets and their relationships from 30+ cloud, identity, and SaaS platforms into a Neo4j graph for security queries and…
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
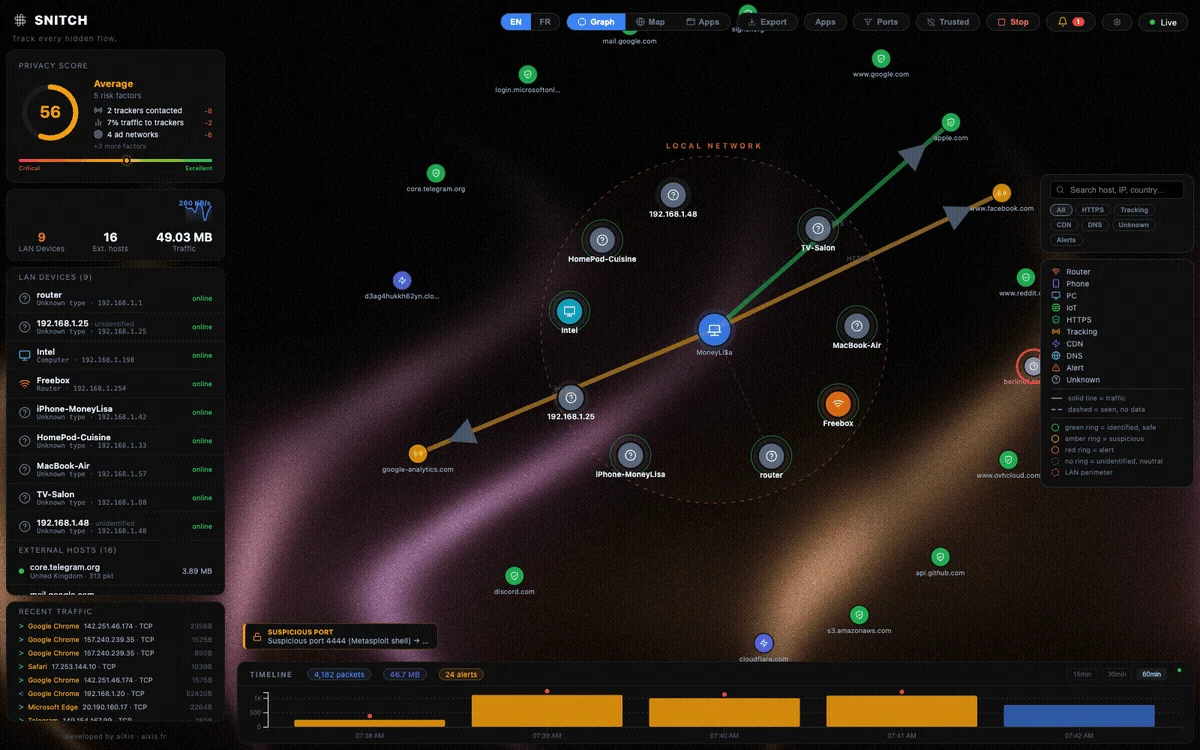 aixisstudio/snitch
Визуализатор сетевого трафика в реальном времени: просматривайте каждое соединение компьютера. Конфиденциальность прежде всего, полностью локально. /…
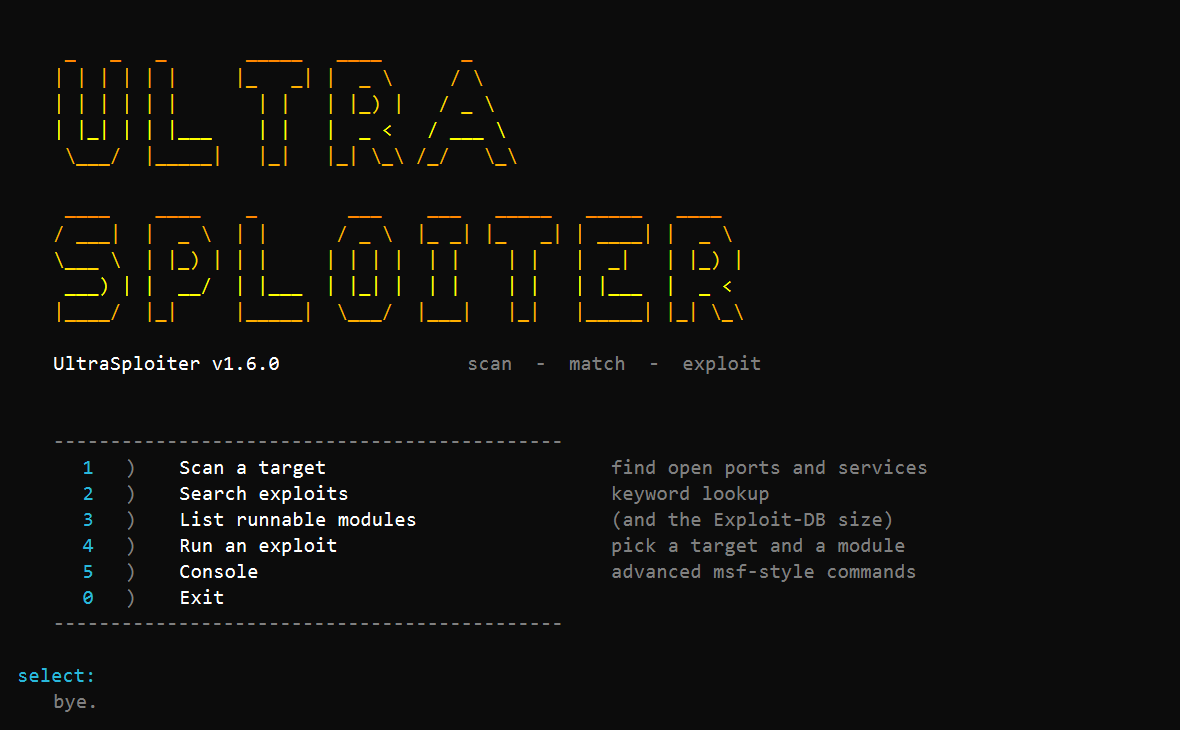
 vqkro/ultrasploiter
A single binary that folds a port scanner, the full Exploit-DB index (47k entries) and runnable exploit modules into one tool. Written in Rust, runs…
 qyvora/qyvora-anansi
Terminal-first attack surface intelligence engine. Built for speed, portability, and raw technical signal.
 trustedsec/spoonmap
Python wrapper around masscan and nmap for large-scale port discovery, host discovery, banner grabbing, and NSE-based vulnerability scanning across…
 vqkro/higernes
a passive OSINT toolkit in python and c++ usernames, emails, domains, ips, phones, hashes. no keys, no logins.
 ankhcorp/nuke.sh
Скрипт для пассивной разведки и картирования поверхности атаки на основе Bash, использующий только публичные API и стандартные инструменты Linux…
 mrhenrike/embedxpl-forge
Фреймворк оценки безопасности встраиваемых устройств — 700 модулей, 350 CVE, 55 вендоров, движок APT-групп. Охватывает роутеры, IP-камеры, GPON ONT,…
 mmarting/unwaf
Go-инструмент, который пассивно обнаруживает реальный origin IP за WAF/CDN, используя несколько OSINT-источников, а затем проверяет кандидатов через…
 cisagov/findcdn
Сканирует домены, чтобы определить, какую сеть доставки контента (CDN) они используют, путём фингерпринтинга HTTPS-заголовков, записей CNAME и данных…