

bba
 openbba0/bba
Песочница для клонирования Android-приложений с CLI в стиле Frida, которая запускает или подключается к клонированным приложениям и внедряет скрипты…
android-securitydynamic-analysis-sandboxingdynamic-code-analysis+7
28
openbba0/bbaПесочница для клонирования Android-приложений с CLI в стиле Frida, которая запускает или подключается к клонированным приложениям и внедряет скрипты…
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 xv4l3x/hermit
Инспектирует, декомпилирует и структурно патчит байт-код Hermes (HBC) из приложений React Native, с REPL в стиле GDB, CFG, декомпилятором и патчером…
 darkcodelabs/darkroute
Анти-ALPR-наблюдение PWA. Архив камеры хранится на устройстве.
 githubsecuritylab/seclab-taskflows
Примеры AI-агентных рабочих процессов и MCP-серверов для аудита исходного кода, сортировки проблем и обнаружения уязвимостей в веб-проектах, проектах…
 bromite/bromite
Android-форк Chromium со встроенной блокировкой рекламы, мерами против фингерпринтинга, DNS-over-HTTPS и усиленными настройками приватности и…
 grapheneos/vanadium
Усиленная в плане конфиденциальности и безопасности сборка Chromium, предоставляющая WebView и браузер по умолчанию для GrapheneOS, с усилением на…
 uazo/cromite
Усиленный форк Chromium/Bromite для Android, Windows и Linux со встроенной блокировкой рекламы, мерами противодействия фингерпринтингу и патчами,…
 blacktop/ipsw-diffs
Publishes per-build diffs of iOS, iPadOS, and macOS IPSW firmware releases, enabling binary-level comparison of system components across versions and…
 b4sith-sec/gu3ssweak
Намеренно уязвимое Android-приложение для исследований в области мобильной безопасности и практики bug bounty — OWASP Mobile Top 10
 mg1937/asc
Fast Android APK decompiler front-end that queries compiled DEX artifacts directly, extracting classes and cross-references in milliseconds without…
 vighnesh91/securiscan
Движок безопасности на стандартной библиотеке Python для триажа, сканирующий веб-приложения, API, LLM и мобильные пакеты посредством пассивной…
 ejfkdev/avdroot
Получите root на эмуляторе Android Studio, пропатчив его ramdisk с помощью Magisk — на чистом Go.
 ejfkdev/ddc
Android DEX → Java decompiler in Rust, built for speed — full apps in seconds, queries in milliseconds. Progressive analysis, javac-verified output,…
 ejfkdev/dae
Config-driven Dart AOT snapshot analyzer that exports blutter-compatible symbols and structs for IDA, radare2 and Frida, and decompiles functions…
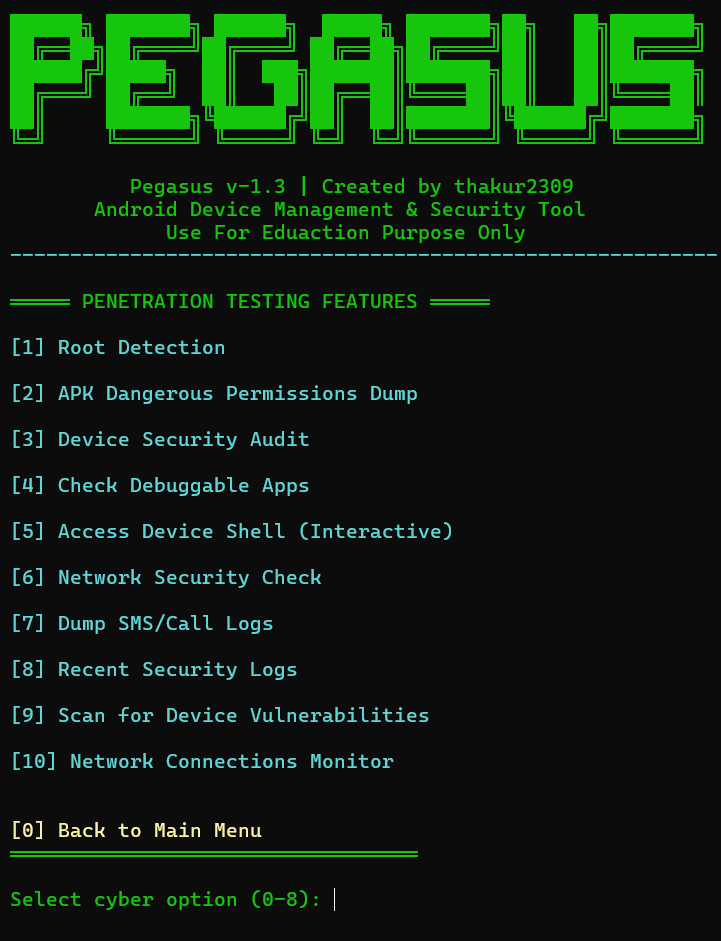 thakur2309/pagasus-pro
Python-инструмент на основе ADB для управления Android-устройствами и аудита безопасности с интерактивным меню для обнаружения root, выгрузки…
 florentineprinzessinzusachsen/badbox-h713-projector
Analysis and cleanup guide for BadBox malware on Allwinner H713 Android projectors: ADB access, infection proof, firmware backup, dropper removal,…
 fkie-cad/sandroid_dexray-intercept
Инструмент для анализа Android-вредоносного ПО, создающий комплексные профили времени выполнения путём перехвата поведения приложений в области…