

yowie
 joda32/yowie
Находит SaaS-сервисы, на которые подписана организация, используя только внешне наблюдаемые данные. Создан для обнаружения теневого ИТ.
defensive-toolsosintreconnaissance+9
joda32/yowieНаходит SaaS-сервисы, на которые подписана организация, используя только внешне наблюдаемые данные. Создан для обнаружения теневого ИТ.
 hilmiazizi/oorecon
Терминальный интерфейс для исследования поверхности атаки: DNS-разведка, перечисление поддоменов, сканирование портов, обратный IP, URL-адреса…
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 evkir/phantom-grid
Бесплатная альтернатива Burp Collaborator — захват OOB-взаимодействий (HTTP/HTTPS/DNS) с SQLite и восстановлением эксфильтрации
 vulncheck-oss/cli
VulnCheck's official command line tool
 bromite/bromite
Android-форк Chromium со встроенной блокировкой рекламы, мерами против фингерпринтинга, DNS-over-HTTPS и усиленными настройками приватности и…
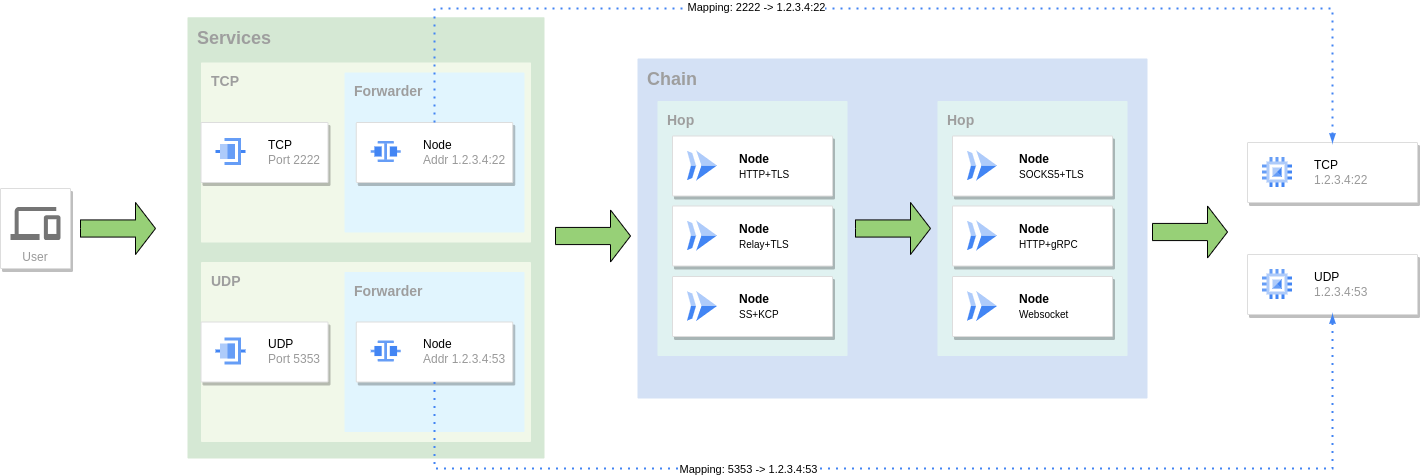 go-gost/gost
GO Simple Tunnel — простой туннель, написанный на golang
 darkrx1/rxscan
Rust CLI for bounded network reconnaissance: TCP/UDP port discovery, service identification, DNS/TLS/HTTP evidence collection, and public-source…
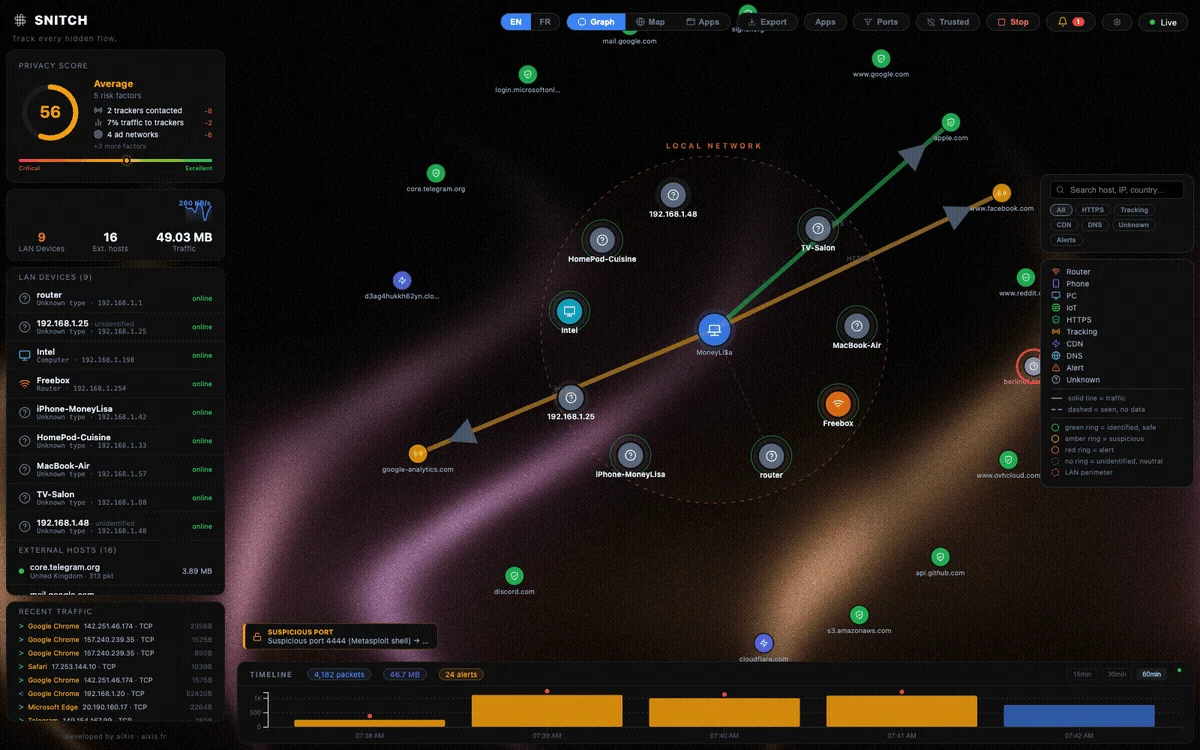 aixisstudio/snitch
Визуализатор сетевого трафика в реальном времени: просматривайте каждое соединение компьютера. Конфиденциальность прежде всего, полностью локально. /…
 g13net/lockjaw
Модульный C2-фреймворк для Windows с teamserver на Rust, имплантом на Zig, косвенными системными вызовами, обходом AMSI, рефлективной…
 ankhcorp/nuke.sh
Скрипт для пассивной разведки и картирования поверхности атаки на основе Bash, использующий только публичные API и стандартные инструменты Linux…
 microlaser/dns_watchdog_windows2
Скрипт PowerShell, который отслеживает DNS-трафик Windows через pktmon для обнаружения отравления, спуфинга, ответов вредоносных резолверов и…
 cisagov/findcdn
Сканирует домены, чтобы определить, какую сеть доставки контента (CDN) они используют, путём фингерпринтинга HTTPS-заголовков, записей CNAME и данных…
 ammarion/waf-detector
🛡️ Высокопроизводительный инструмент обнаружения WAF и CDN. Определяйте уровни защиты (Cloudflare, Akamai, AWS, Fastly и другие), запускайте тесты…
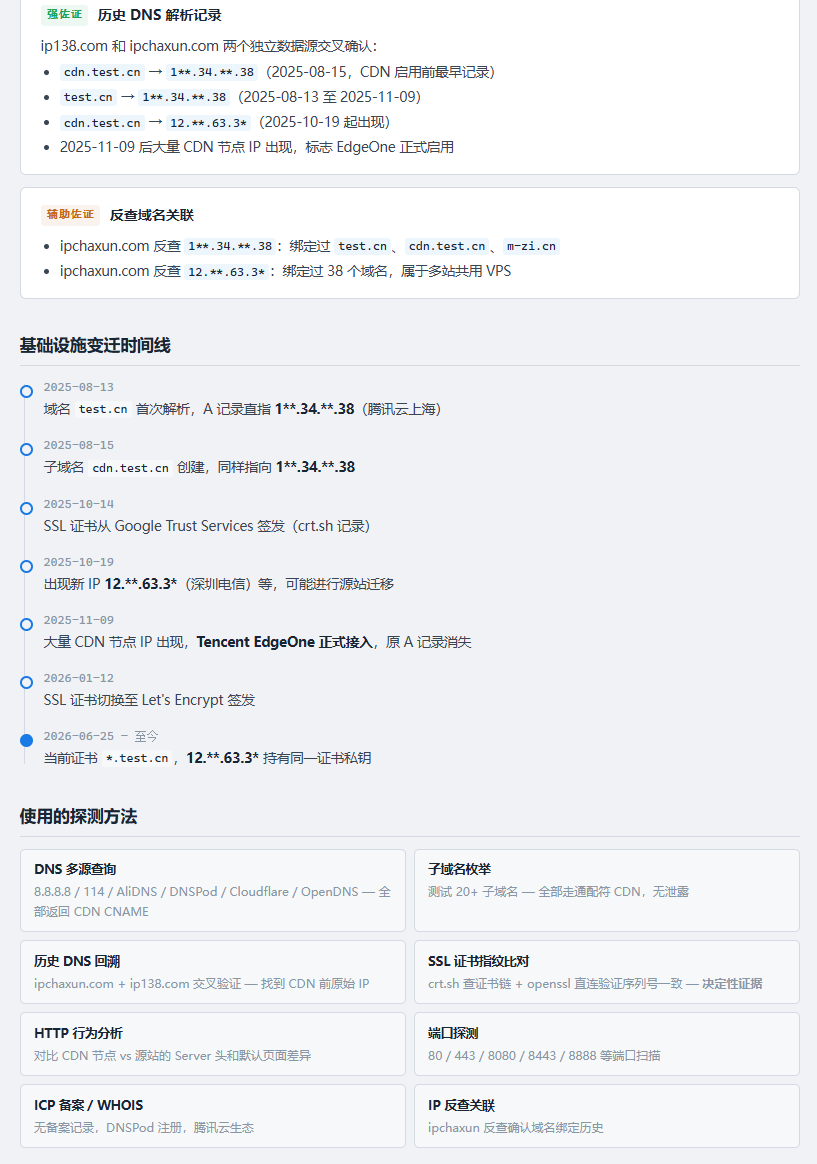 0xshe/fuck-cdn
Автоматизированный навык для Claude Code по обнаружению origin-IP за CDN, который выполняет более 40 приоритизированных методов OSINT, перекрёстно…
 mwhammadrezss/midonescanner-android
Сканер обнаружения CDN, реальный тест пропускной способности, обнаружение троттлинга
 principlebreach/waybend
Самостоятельно размещённый стенд для работы с SSRF-редиректами, полезными нагрузками, колбэками и DNS
 cbuijs/sdproxy
DNS-прокси, простой и быстрый, с не такими уж простыми возможностями. Ориентирован на маршрутизируемую пересылку DNS, фильтрацию и родительский…