

IMSIsting
 yslxotwod/imsisting
GTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
iot-securitypayload-generationvulnerability-analysis+8
1
yslxotwod/imsistingGTK4 and CLI cellular security toolkit with 57 modules for 2G GSM, 3G UMTS, 4G LTE and 5G NR air interface, core network, SIM identity, RF tracking,…
 pennacle-security/summit
Открытая платформа для тестирования веб-безопасности: прокси, сканер и фаззер в одном CLI. От Pennacle Security.
 gach0ng/agentstalker
Сквозной фреймворк аудита безопасности для LLM-агентов: статическое AST- и taint-моделирование, синтез атак, воспроизведение в песочнице Docker и…
 tegal1337/pocketpentester
Офлайн-ориентированный набор инструментов для наступательной безопасности Android с 21 модулем для разведки, сканирования портов, перечисления…
 vigiloss/vigil
AI harness for long-running code audits, web pentests, and bug bounty hunting, built around how real investigations fail: anchored hypotheses, false…
 vmoranv/jshookmcp
Рабочее пространство для обратного проектирования с приоритетом поиска и учётом профиля для ИИ-агентов — 735 инструментов в 36 доменах в одном…
 greatscottgadgets/facedancer
Реализуйте собственное USB-устройство на Python с поддержкой аппаратного периферийного устройства, такого как Cynthion или GreatFET
 vighnesh91/-logicsentry-ai
Офлайн-движок триажа SAST/DAST, который анализирует исходный код и воспроизводит трафик HAR для обнаружения ошибок бизнес-логики, BOLA, состояний…
 google/kernel-research
Набор инструментов для эксплуатации ядра Linux, предоставляющий библиотеку для создания эксплойтов, генераторы ROP-цепочек и стековых пивотов,…
 icicle-emu/icicle-python
Python-биндинги для эмулятора Icicle, обеспечивающие grey-box фаззинг прошивок, эмуляцию бинарных файлов и рабочие процессы обратной разработки для…
 googleprojectzero/maccconc
Набор инструментов для исследования состояний гонки в ядре Linux с использованием трассировок KCOV: графический и терминальный просмотрщики…
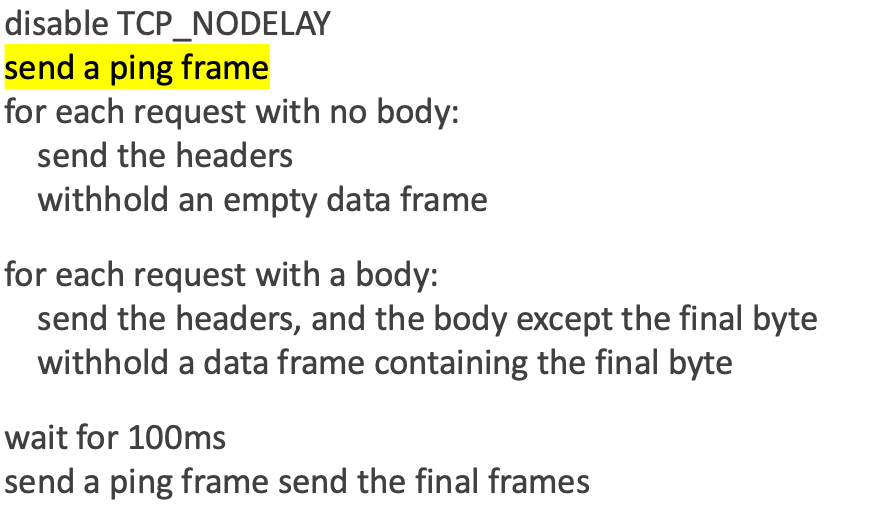 nxenon/h2spacex
HTTP/2 Last Frame Synchronization (также известная как Single Packet Attack) низкоуровневая библиотека / инструмент на основе Scapy + Exploit Timing…
 albinowax/activescanplusplus
Расширение Burp Suite, которое расширяет активное и пассивное сканирование проверками на атаки через заголовок Host, XXE, инъекции выражений,…
 praetorian-inc/caeruleus
Единый бинарный файл на Go для тестирования безопасности Bluetooth Low Energy в Linux/BlueZ: сканирование, перечисление GATT,…
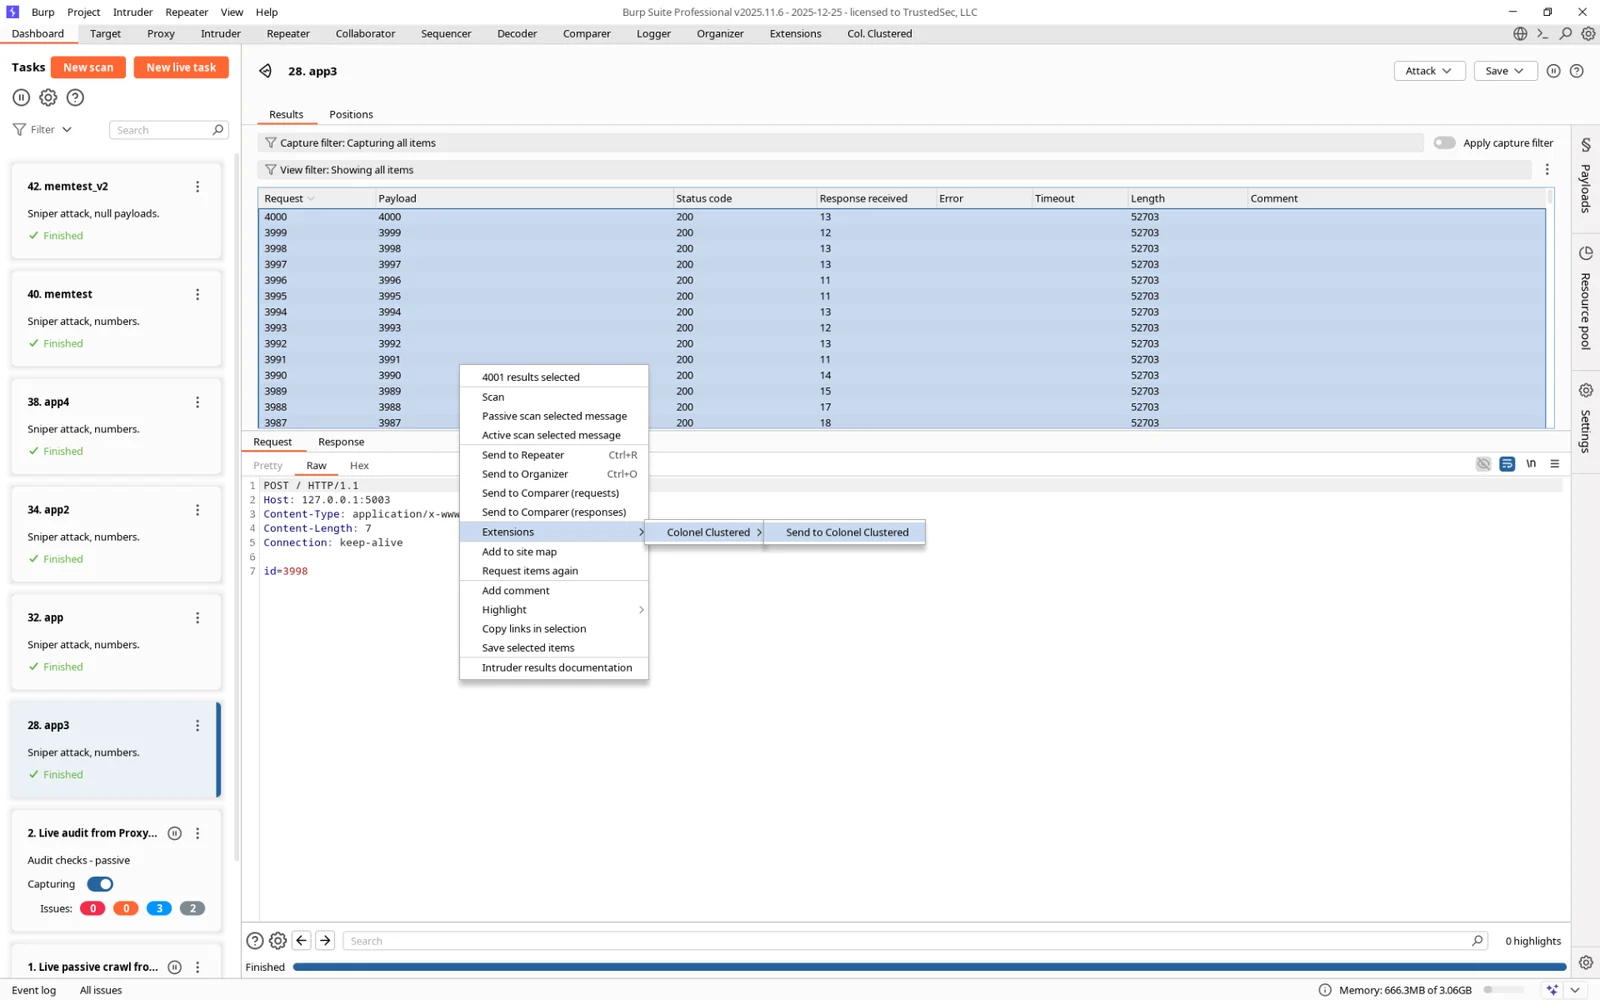 hoodoer/colonelclustered
Java-плагин для Burp, который выполняет кластеризацию текста ответов для выявления выбросов/групп на основе фактического содержимого ответов сервера,…
 d0ge/websocketturbointruder
Расширение Burp Suite для фаззинга сообщений WebSocket с помощью пользовательского кода Python, поддерживающее несколько движков, маршрутизацию через…
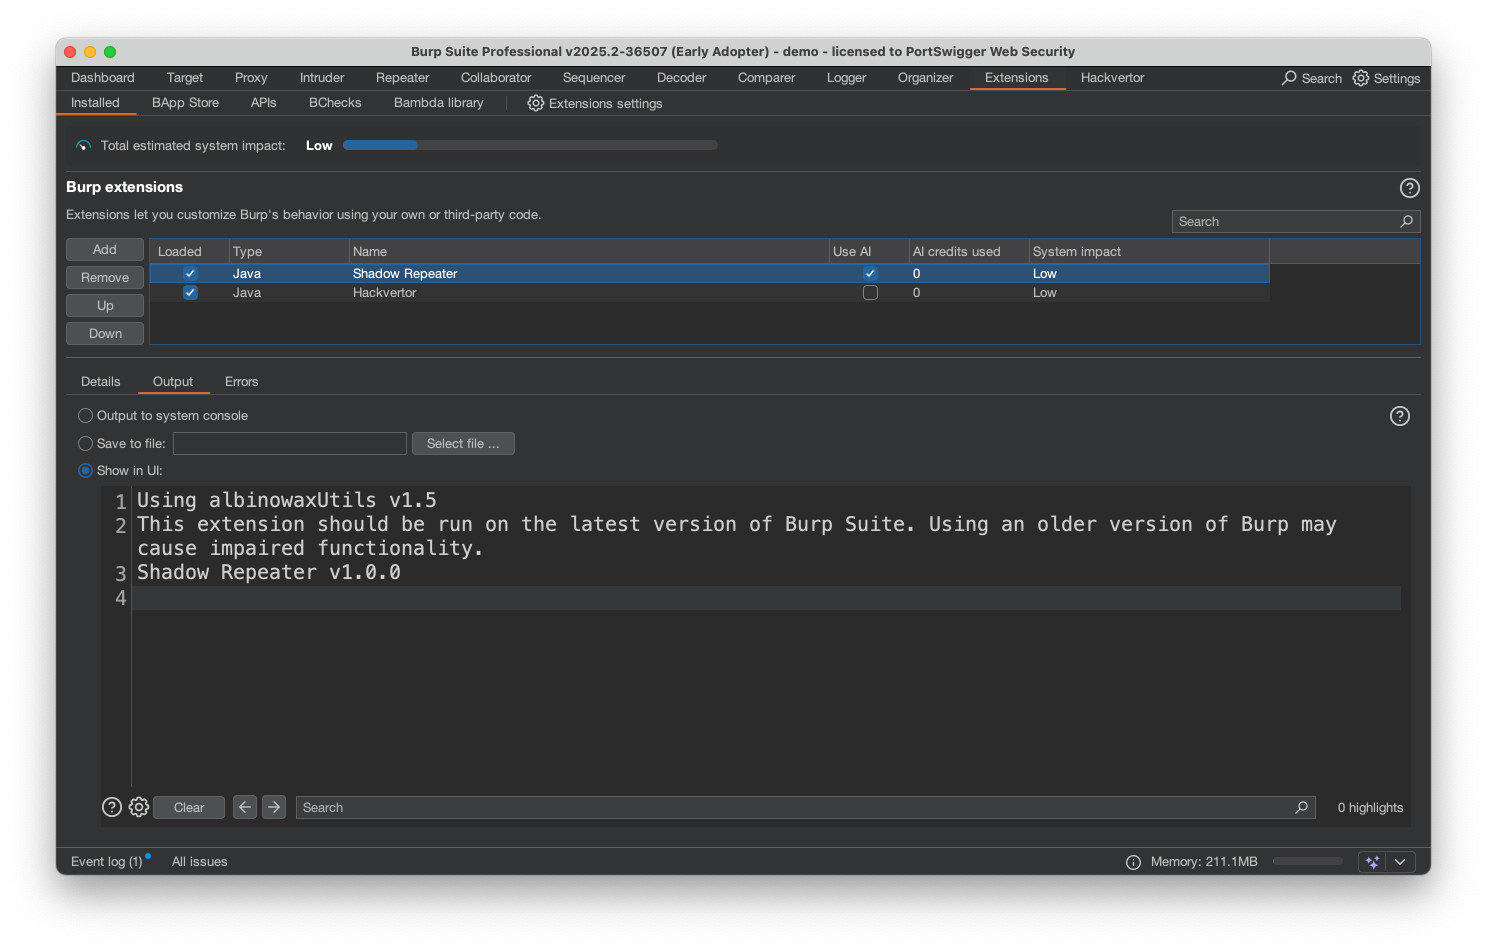 hackvertor/shadow-repeater
Расширение Burp Suite Repeater, которое автоматически мутирует полезные нагрузки и анализирует ответы для выявления обхода пути, SQL-инъекций, XSS и…
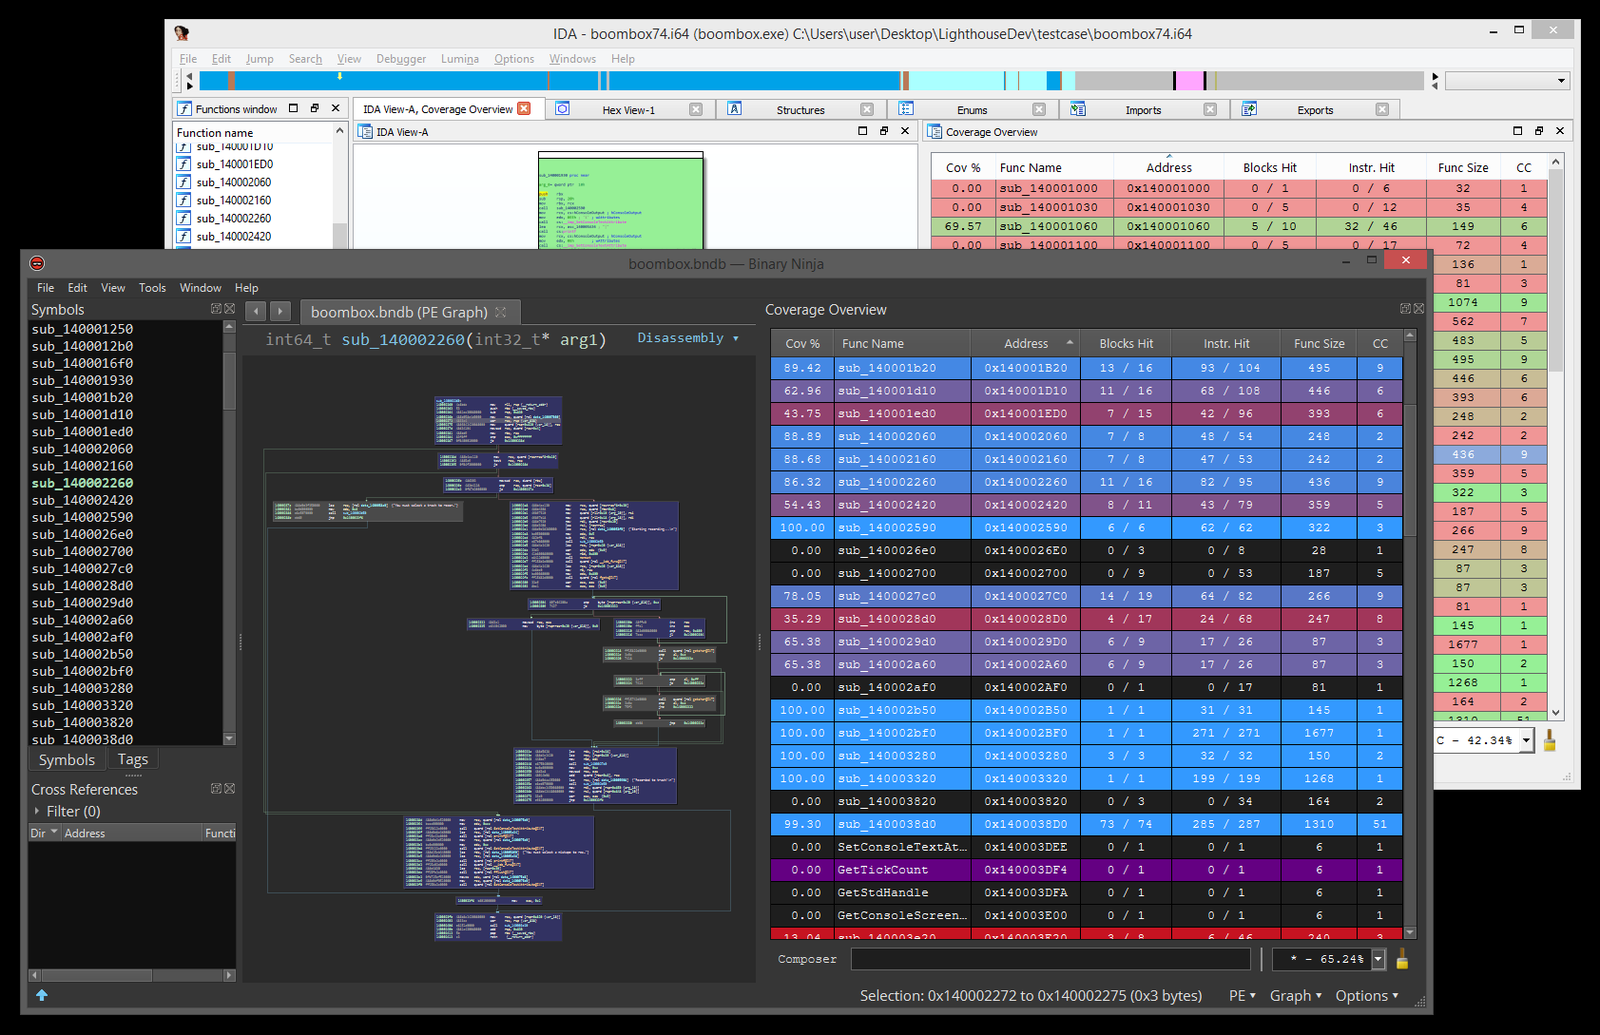 gaasedelen/lighthouse
Просмотрщик покрытия для реверс-инженеров