
slot2
 cenobyte-vincit/slot2
Bootkit UEFI GRUB2 que instala um implante de pré-inicialização em rede via opção de inicialização NVRAM, faz chainload de um UKI, executa um payload…
persistence-mechanismsdata-exfiltrationpost-exploitation+5
1
cenobyte-vincit/slot2Bootkit UEFI GRUB2 que instala um implante de pré-inicialização em rede via opção de inicialização NVRAM, faz chainload de um UKI, executa um payload…
 cenobyte-vincit/memdumper
Abusa dos entitlements de depurador do macOS e da DYLD_INSERT_LIBRARIES para despejar ou pesquisar a memória de um processo em execução, ao mesmo…
 cenobyte-vincit/dyen
Carregador de dylib Mach-O em memória para Python padrão do macOS; descriptografa, mapeia e executa payloads sem usar dlopen ou gravar em disco, com…
 burjoy/cve-2024-40275_scanner
Scanner para divulgação de código-fonte do Apache HTTP Server (CVE-2024-40725); testa caminhos diretos e de subrequest, identifica versões afetadas e…
 xun404/spd_dump-macos
Gravador BootROM/FDL da UNISOC para macOS: spd_dump com patch para CVE-2022-38694 exec_addr2, referência de protocolo, regras de partição,…
 gmh5225/asm-obfuscator
Ofusca assembly x86-64 com injeção de instruções, código lixo, ofuscação de constantes e descriptografia em tempo de execução para dificultar a…
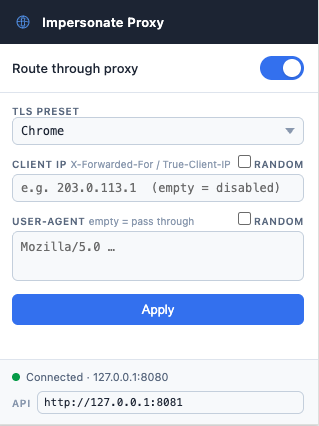 ytkoka/impersonate-proxy
Um proxy MITM local que permite controlar fingerprints de TLS (JA3/JA4), fingerprints de HTTP/2, a ordem dos cabeçalhos HTTP e o User-Agent — tudo a…
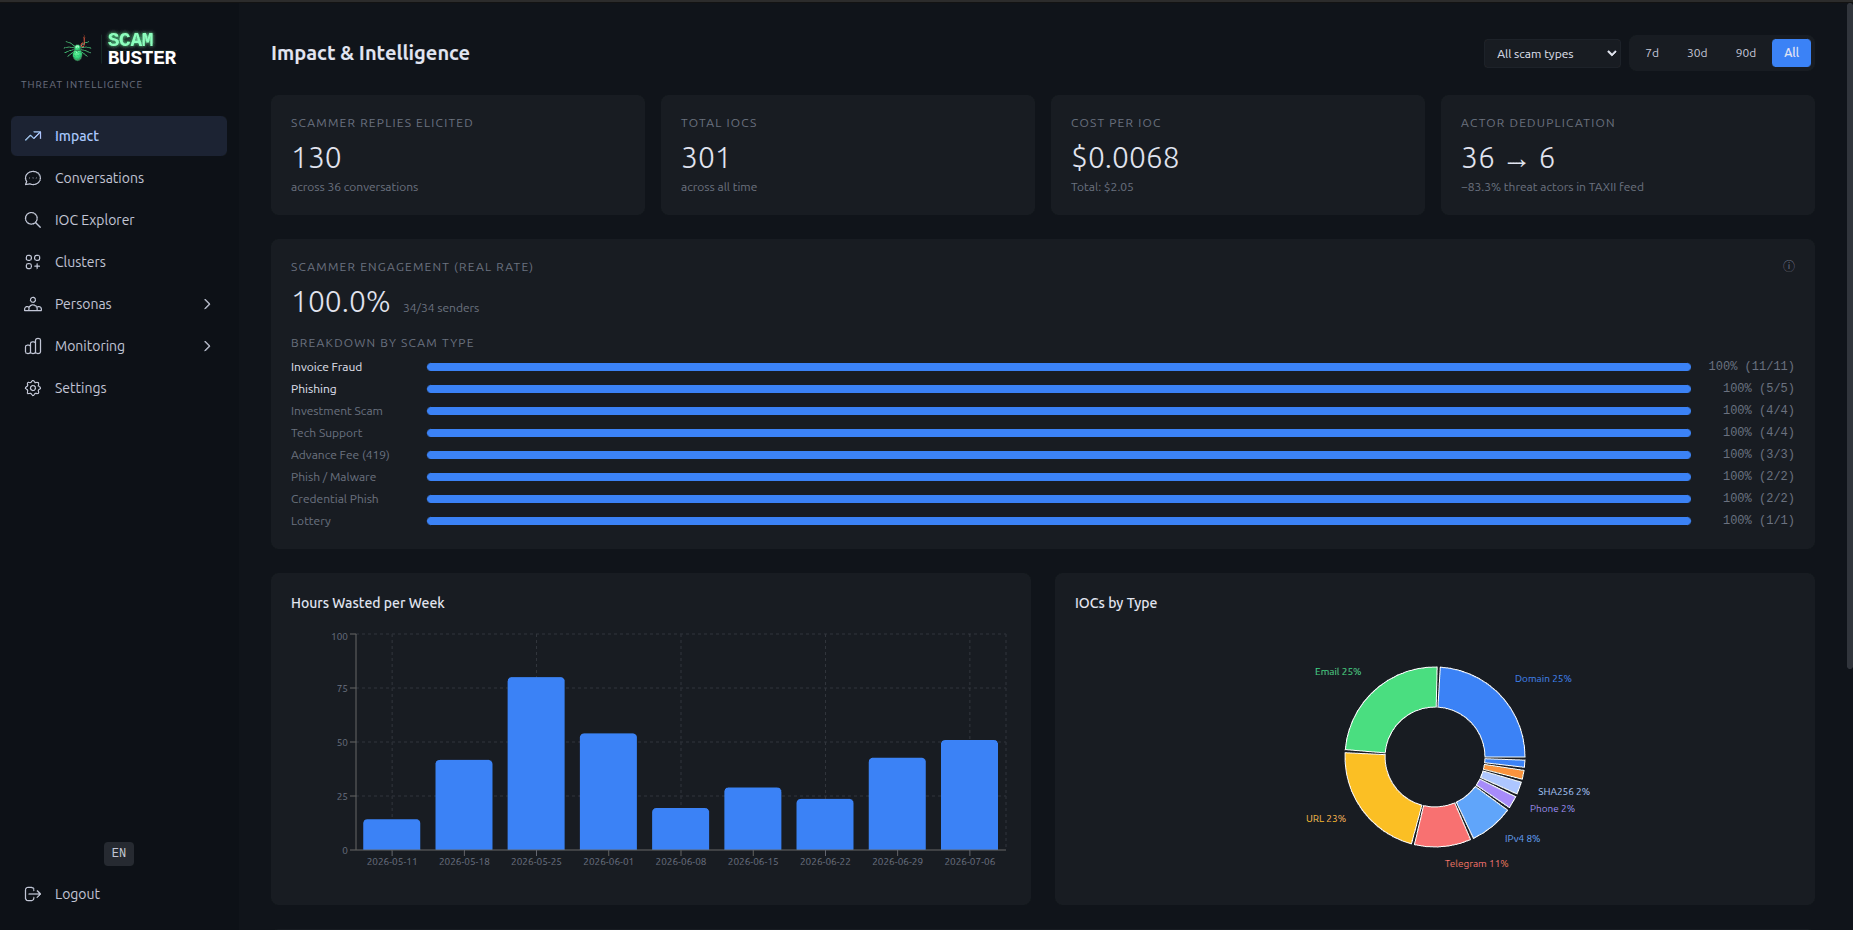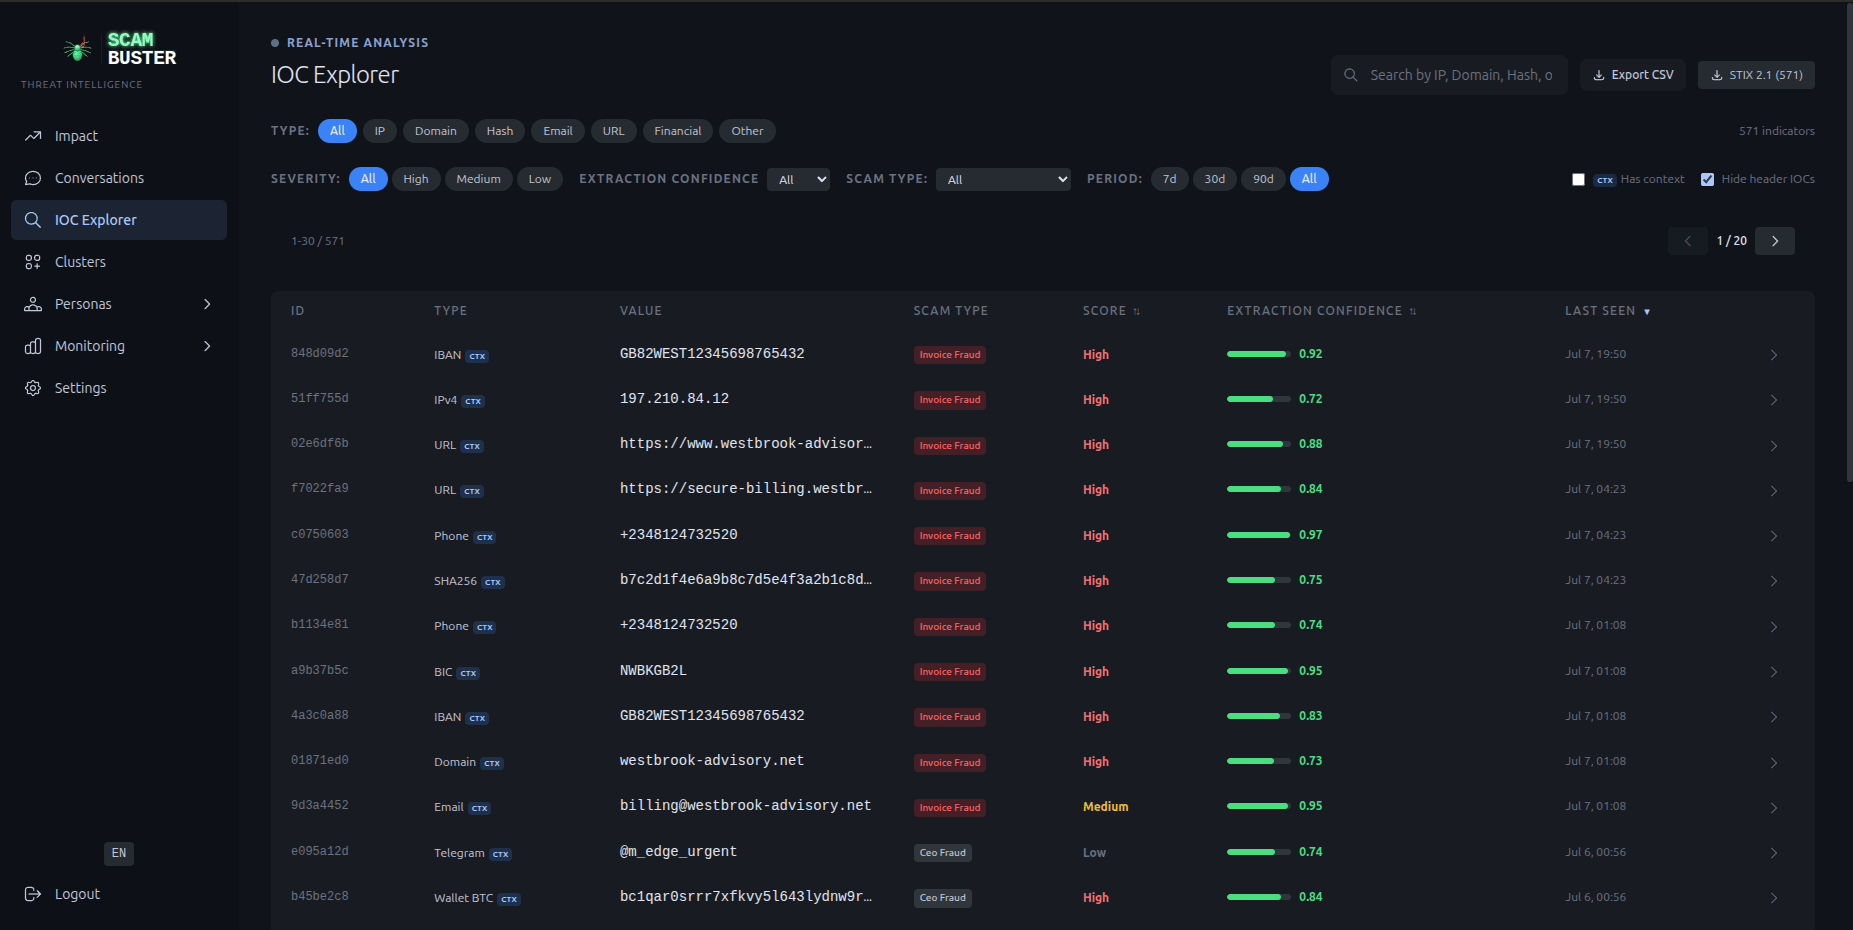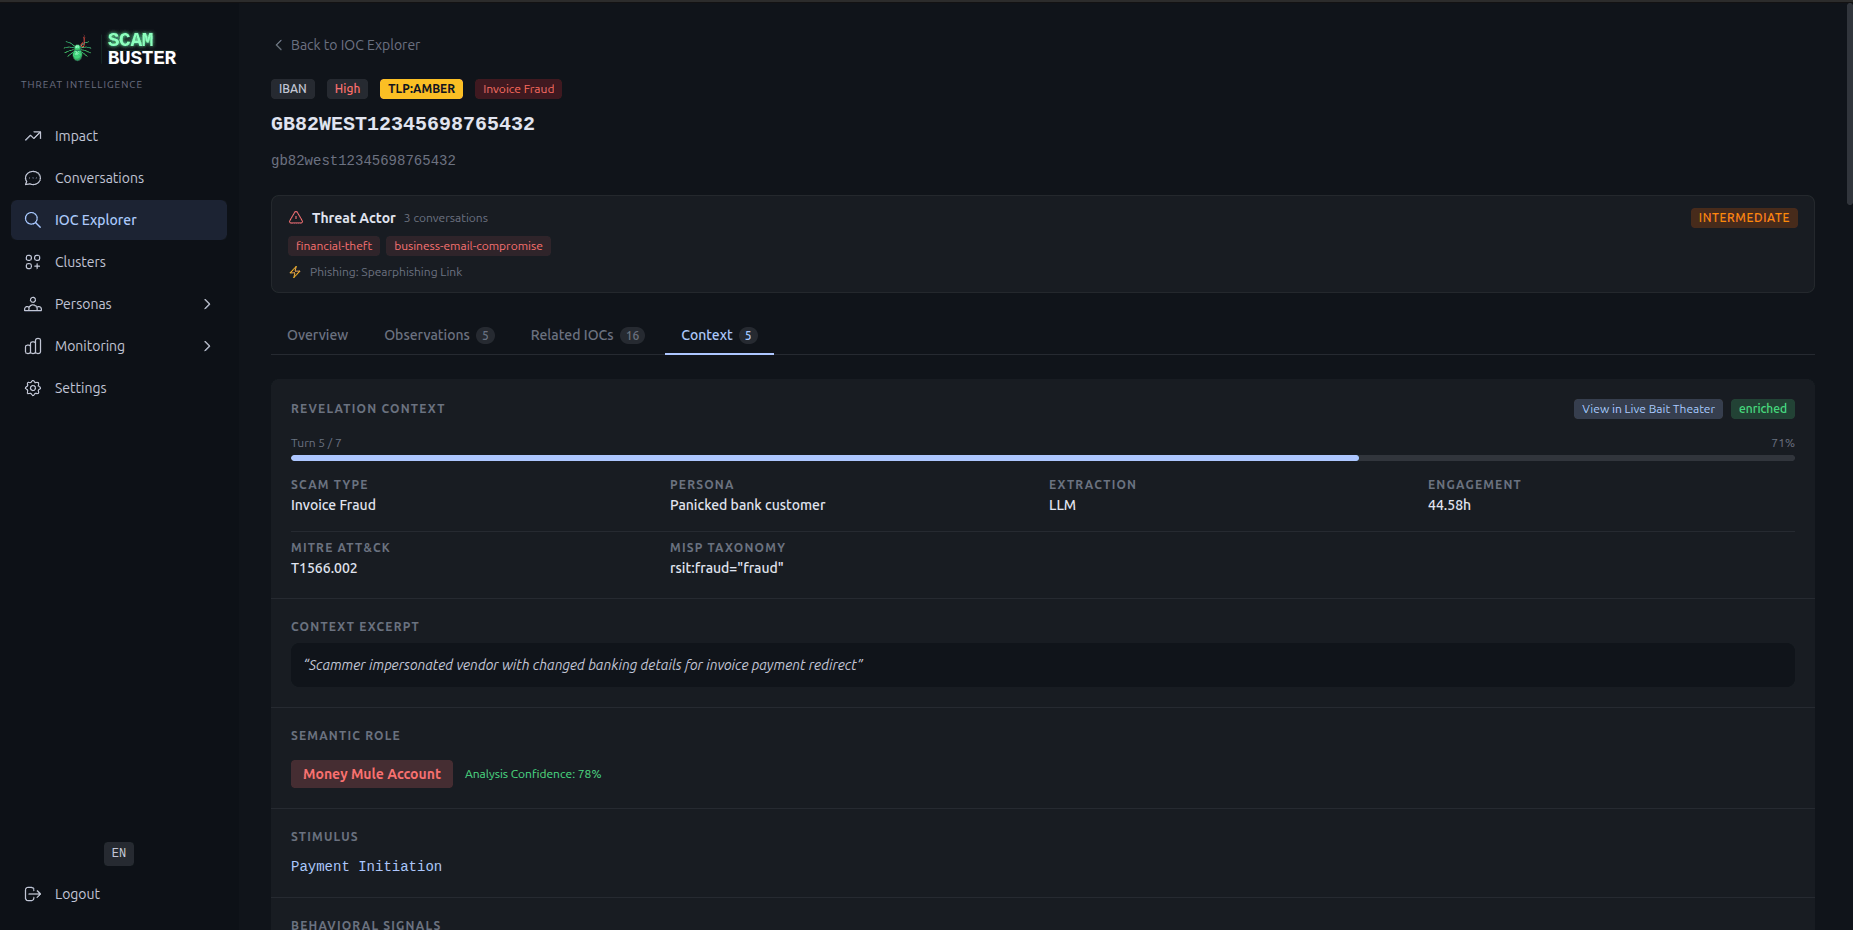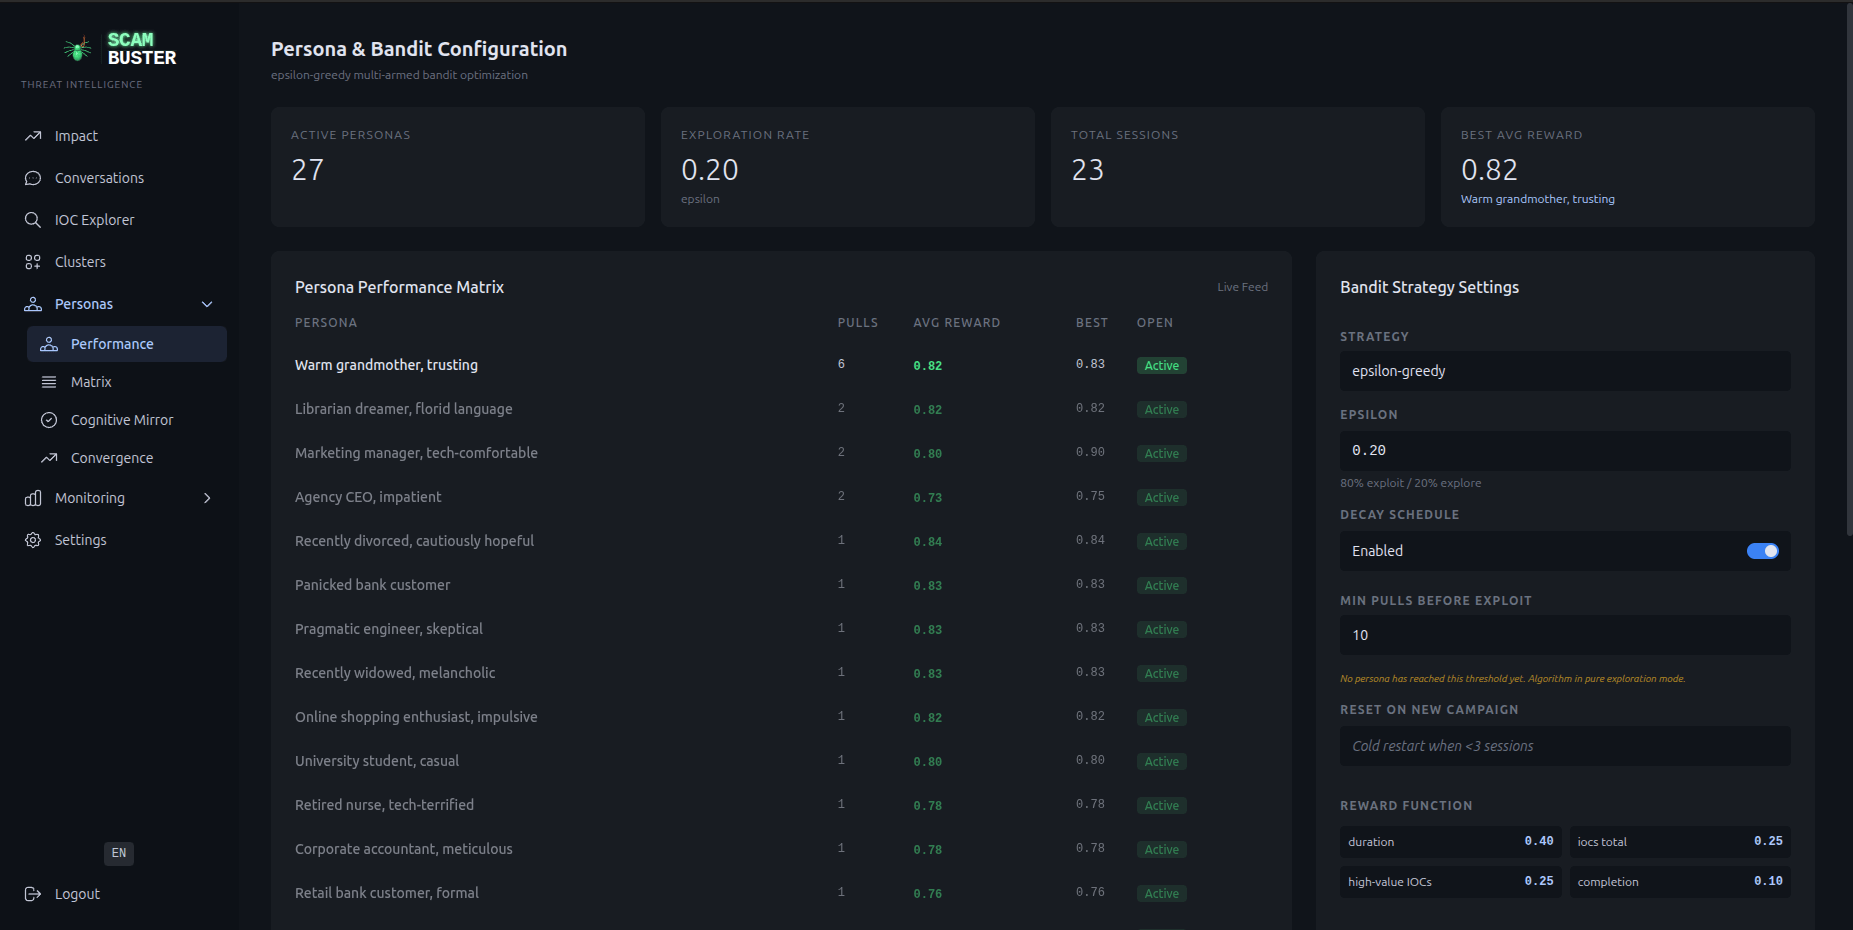 laugiov/scambuster
Laboratório de pesquisa em engajamento defensivo e inteligência de ameaças. Converte e-mails de golpe recebidos em IOCs acionáveis por meio de…
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
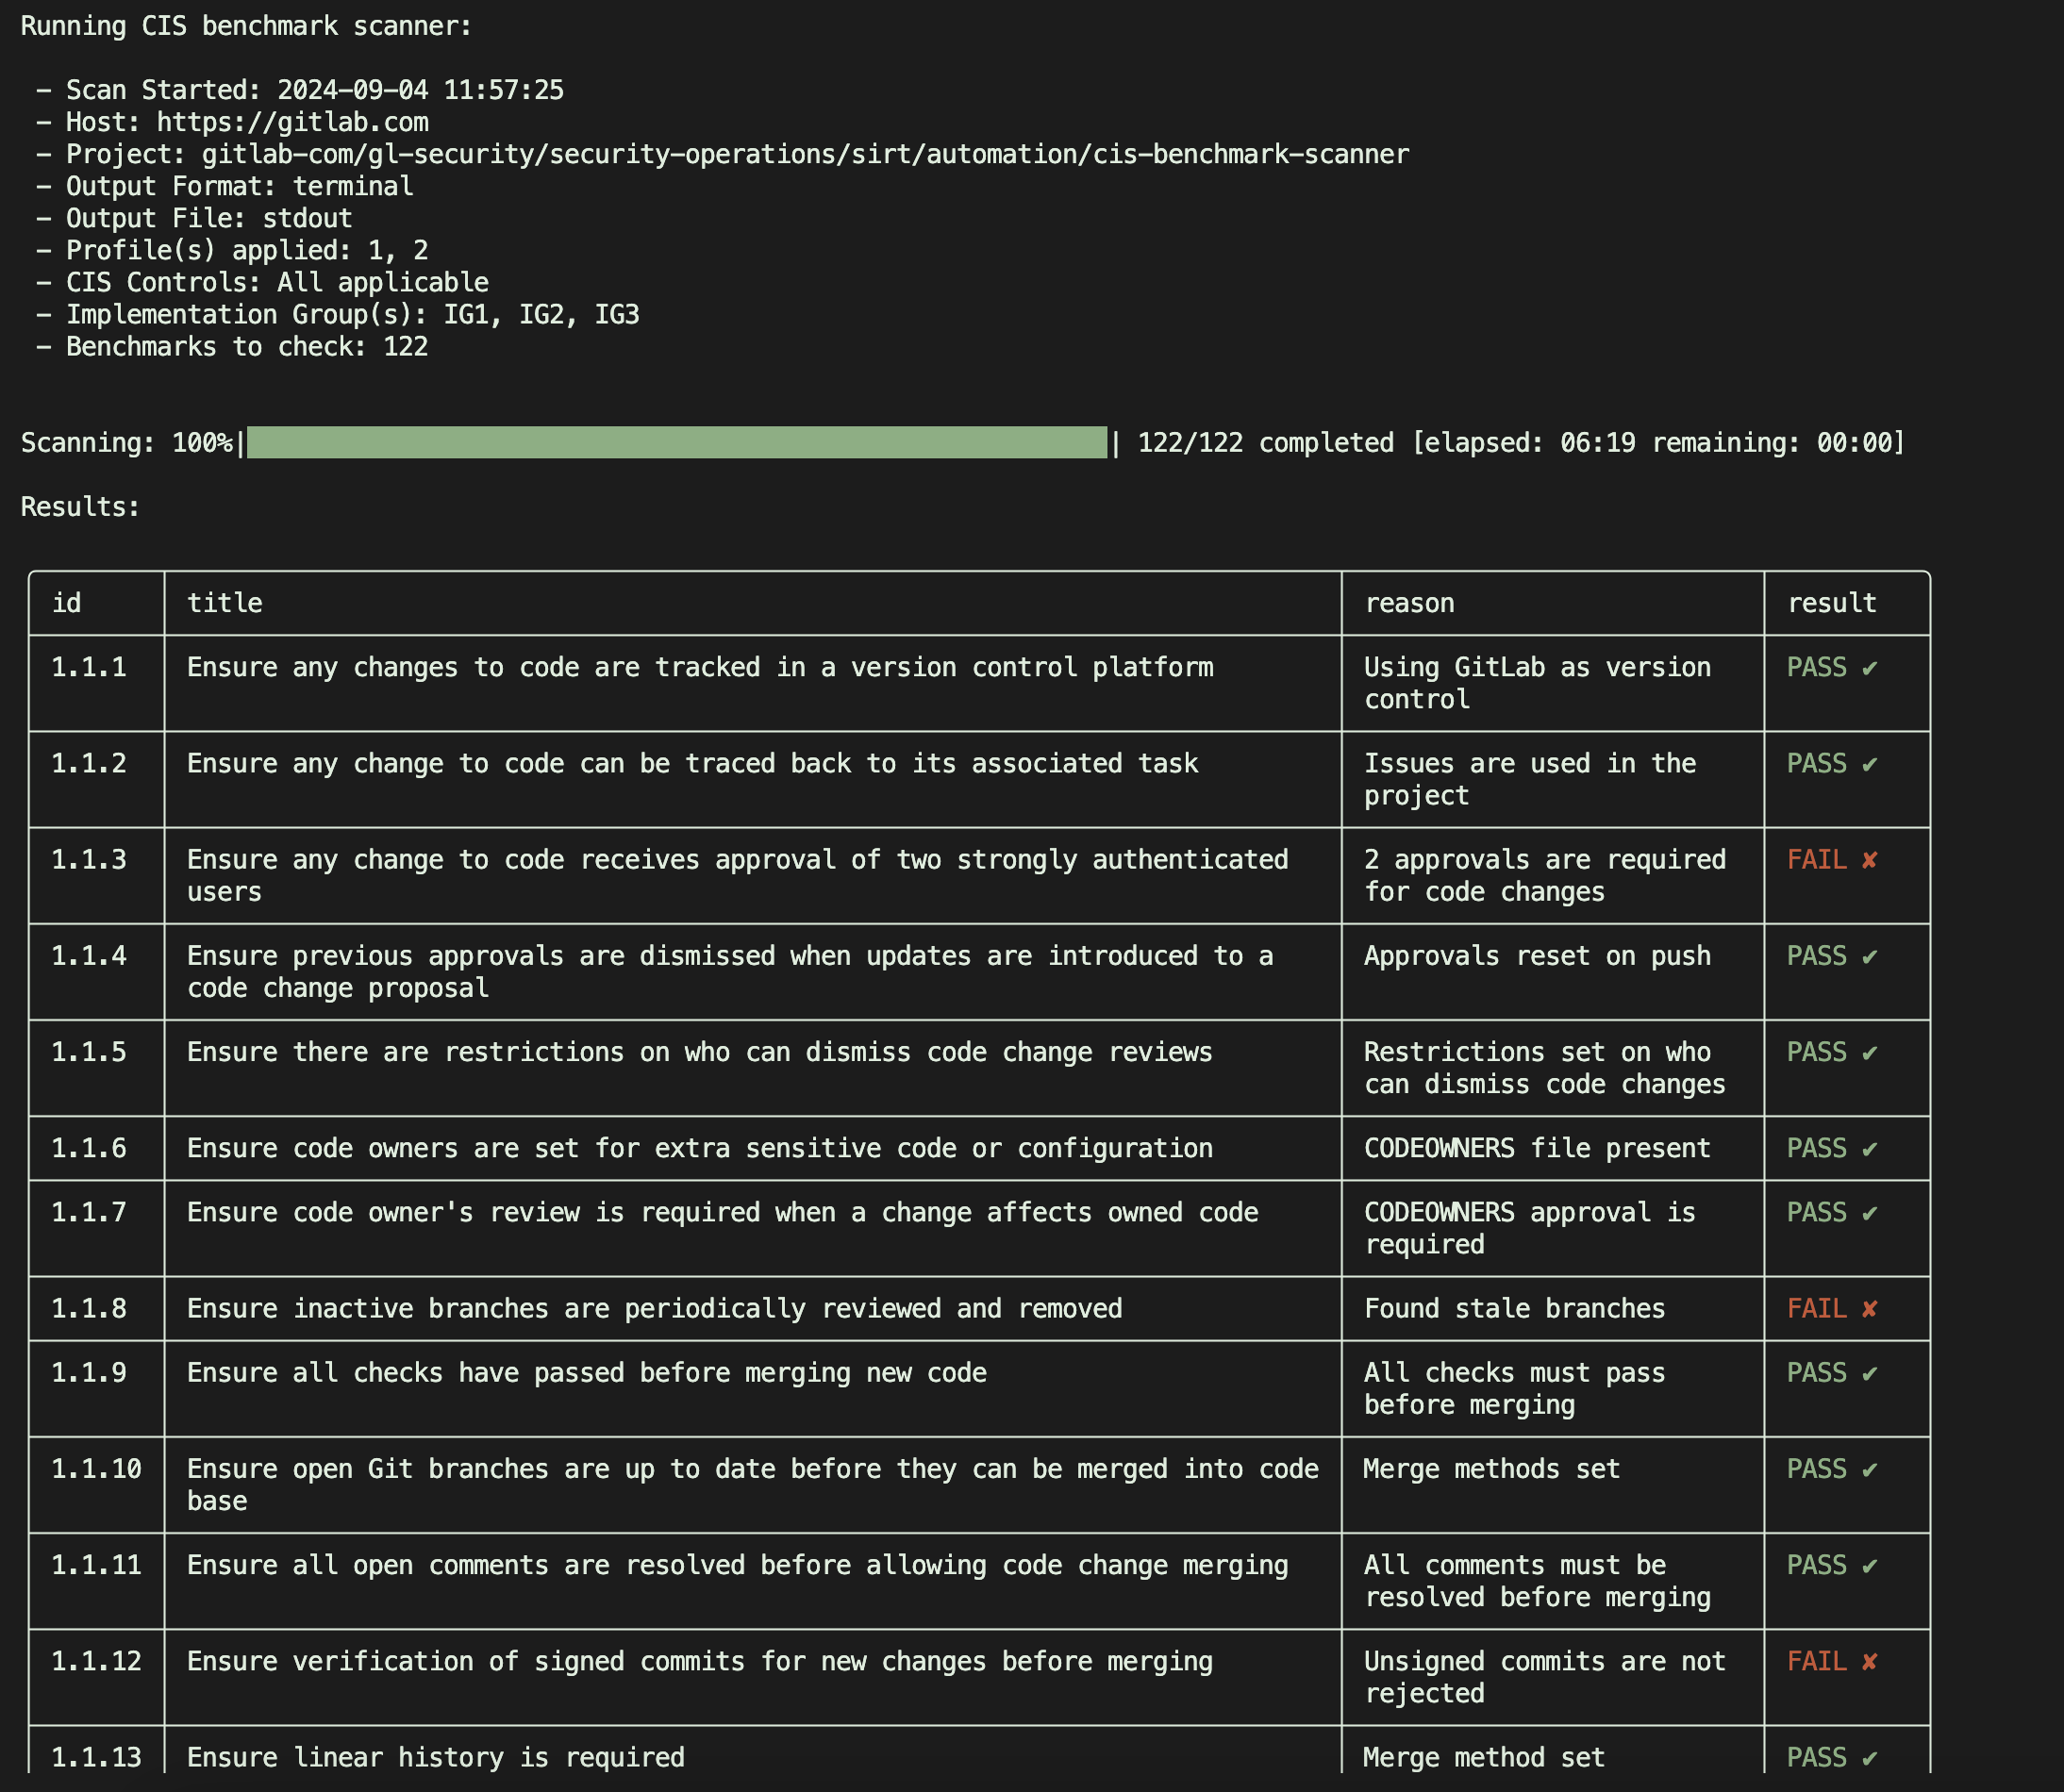
 gitlab-security-oss/cis/gitlabcis
Audita projetos do GitLab contra o CIS GitLab Benchmark por meio de verificações de API somente leitura, gerando relatórios JSON sobre conformidade e…
 ivanitlearning/juicy-potato-x86
Exploit de escalada de privilégios do Windows que abusa da impersonação de token de serviço para executar comandos arbitrários com privilégios de…
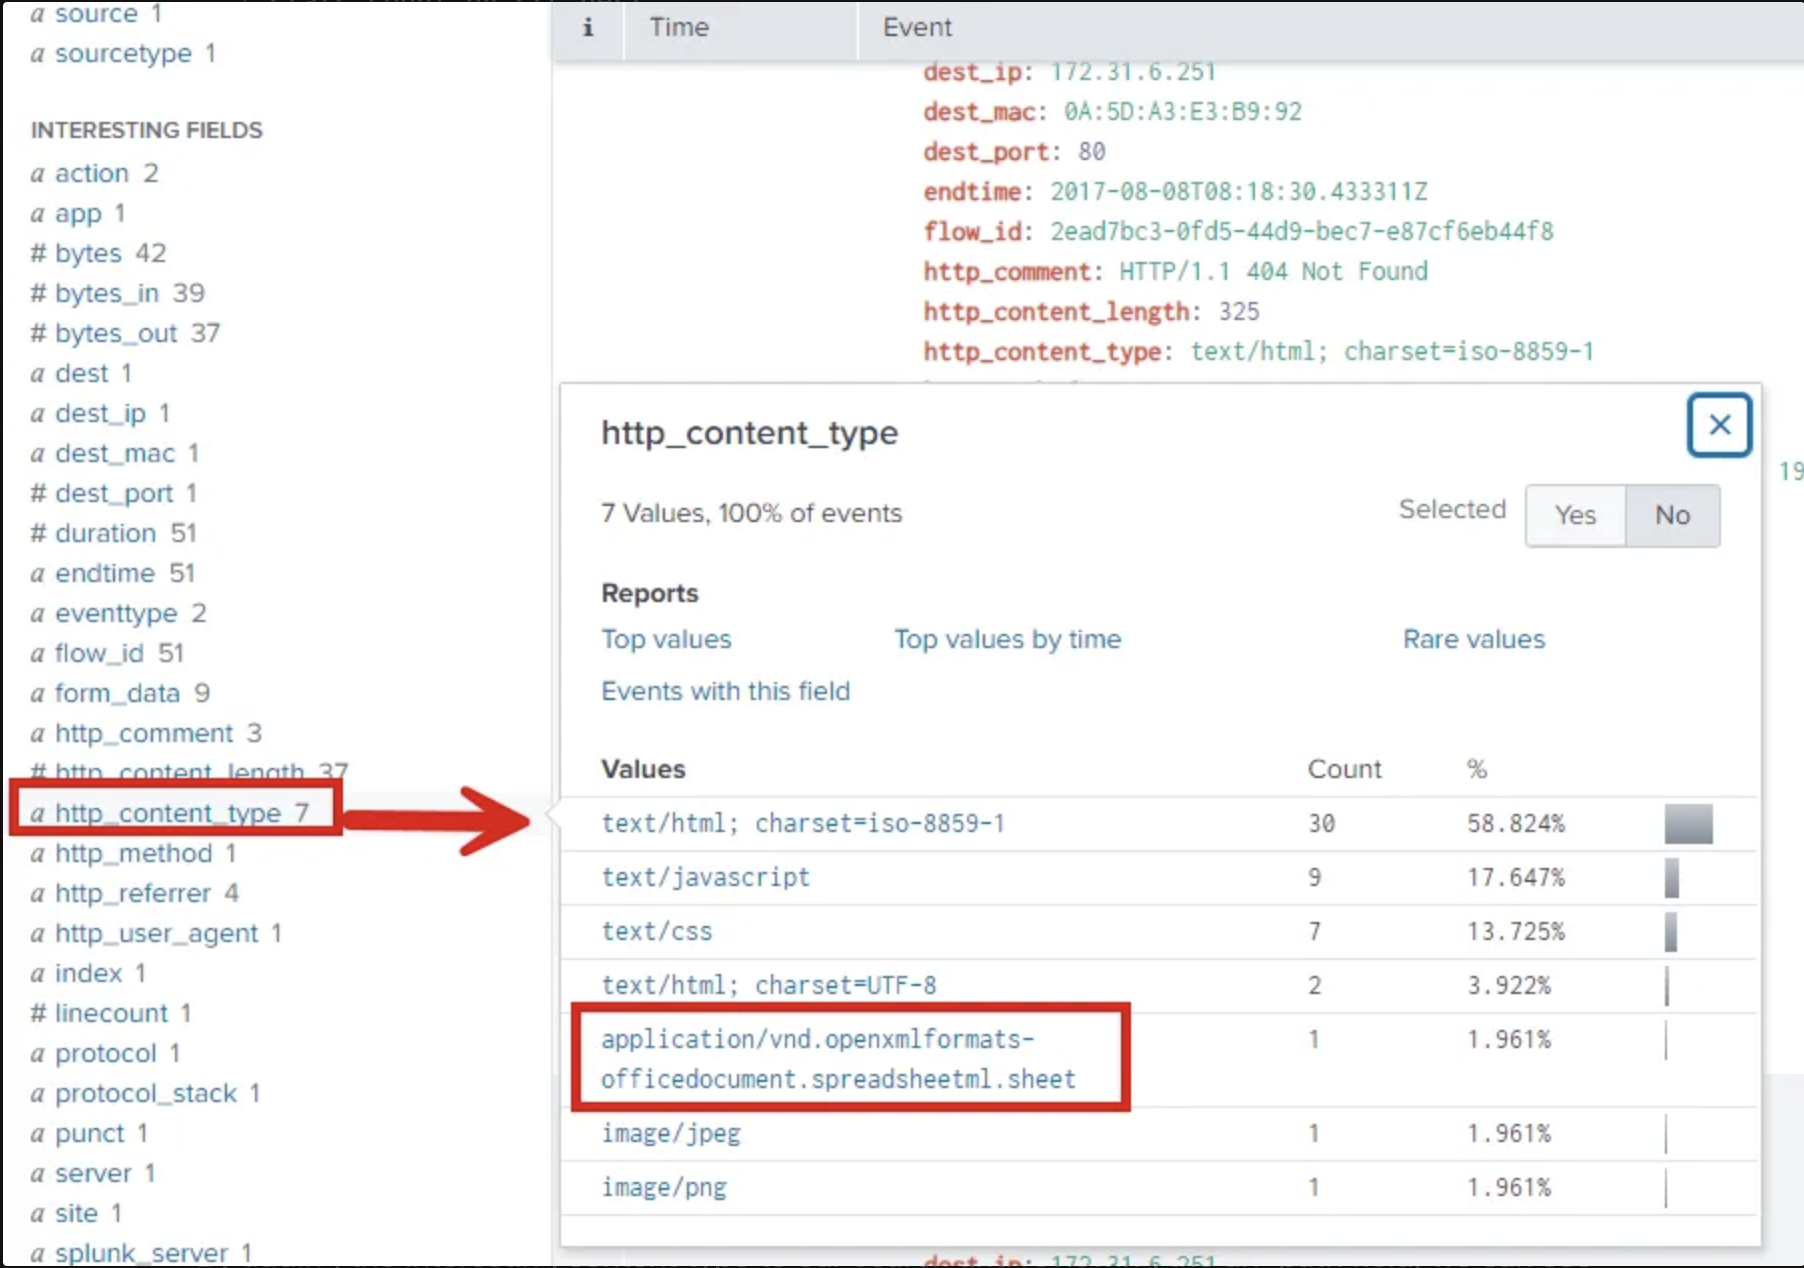 0x0allenace/soc-analyst-portfolio
Um portfólio curado apresentando minhas investigações de SOC, projetos de threat hunting, laboratórios de DFIR, engenharia de detecção, blogs…
 0x0allenace/windows-malware-behavioral-analysis
Análise Comportamental de Malware de uma Amostra Simulada de Malware Windows Multi-Estágio usando FLARE-VM e REMnux. Investigação DFIR orientada por…
 neuromancer/rats-re
Reconstrói binários legados do Windows em código-fonte C ao combinar exportações do decompilador Ghidra com LLMs locais, produzindo candidatos…
 loosehose/dutchoven
Interrupções parciais de rede do Windows com escopo de aplicativo em C nativo e formato BOF
 wattocyber/masq
Reconhecimento em tempo real e auditoria de postura para infraestrutura de agentes de IA: examina configurações de MCP, logs de sessão e APIs em…
 wattocyber/gradient-untangler
Ataques locais de gradiente de caixa branca para LLMs de pesos abertos: busca de sufixos GCG/PEZ, saliência de camadas, snapshots de pesos e ajuste…
 twi1ight00/printnightmare
Fornece scripts PowerShell e batch para fazer backup, restaurar e ajustar Listas de Controle de Acesso (ACLs), mitigando as vulnerabilidades…