
Archived
cantina
 wattocyber/cantina
Orquestrador de reconhecimento de rede permitido no OSCP para descoberta de portas, classificação de serviços e despacho de plugins exclusivamente de…
reconnaissancenetwork-mappingport-scanning+2
 dovughs/mora-hwbp
Motor de instrumentação de telemetria e hooking em modo de usuário sem patch, baseado em Hardware Breakpoint (DR0-DR7) (PoC de AMSI, WLDP e ETW).
 wattocyber/offensive-one-liners
110 one-liners de segurança ofensiva para testes autorizados e CTFs, agrupados por categoria e etapa da kill chain.
 kaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis
Análise de engenharia reversa do Dropper GCleaner, um malware que utiliza uma infraestrutura C2 resiliente, carregamento de driver de kernel,…
 losfuzzys/glacierctf2023_writeups
Coleção curada de writeups de CTF para o GlacierCTF 2023, abrangendo desafios de pwn, rev, web, crypto e smart contracts, com soluções e explicações…
 trustsig-eu/wasm2c-tableflip
Escape de sandbox wasm2c. Um módulo WebAssembly não confiável escapa da sandbox C gerada e executa um comando shell arbitrário no host.
 1rhino2/fnprint
Corresponder funções em binários pelo que elas fazem, não pela aparência de seus bytes. Impressão digital comportamental de funções via microexecução.
 ggfuchsi-oss/lg-webos-kexec
Inicializa um kernel Linux personalizado em TVs LG webOS com root via kexec, com suporte a watchdog de SoC por engenharia reversa, payloads de…
 xghst0/reconkg
Triagem de vulnerabilidades com proveniência. Resolve CVEs a partir de corpora construídos localmente (NVD/KEV/EPSS, ExploitDB, nmap script.db) e…
 indoushka/context-aware-offensive-intelligence
Estrutura de pesquisa que redefine a pós-exploração por meio de inteligência de decisão.
 leestripp/lspass
Gerenciador de senhas local-first e criptografado para logins, notas e chaves de API, usando um cofre SQLite protegido com Argon2id e…
 yeasen-z/leakgauge
Detecta ataques de vazamento de contexto em LLMs ao treinar sondas de comportamento leves em log-probabilities, com pipelines de detecção…
 squidsec/bloodbash
Offline AD/Entra attack-path analyzer for SharpHound/AzureHound JSON. Surfaces prioritized privilege escalation, credential, and misconfiguration…
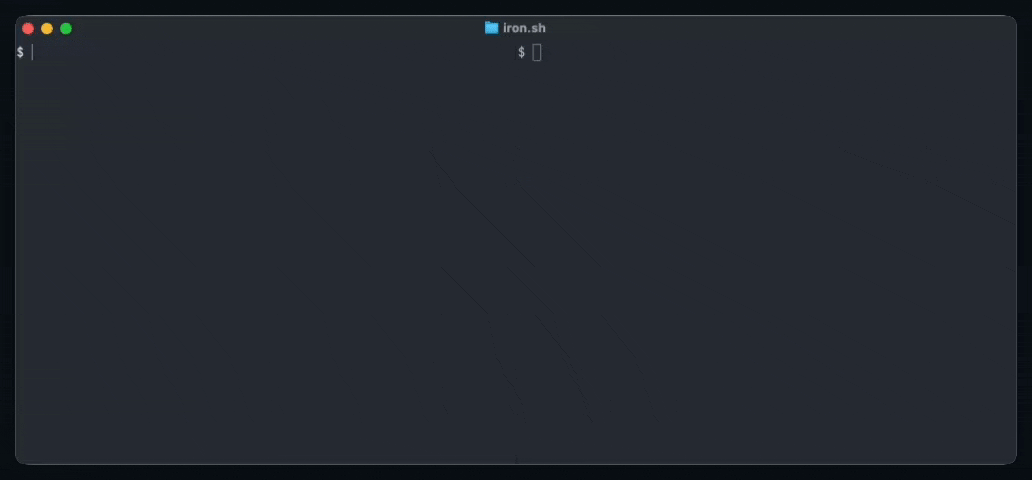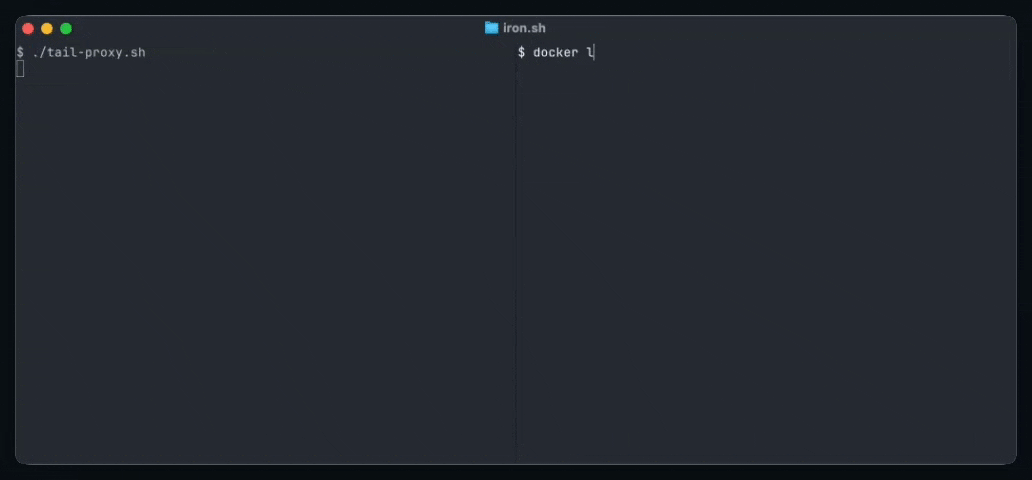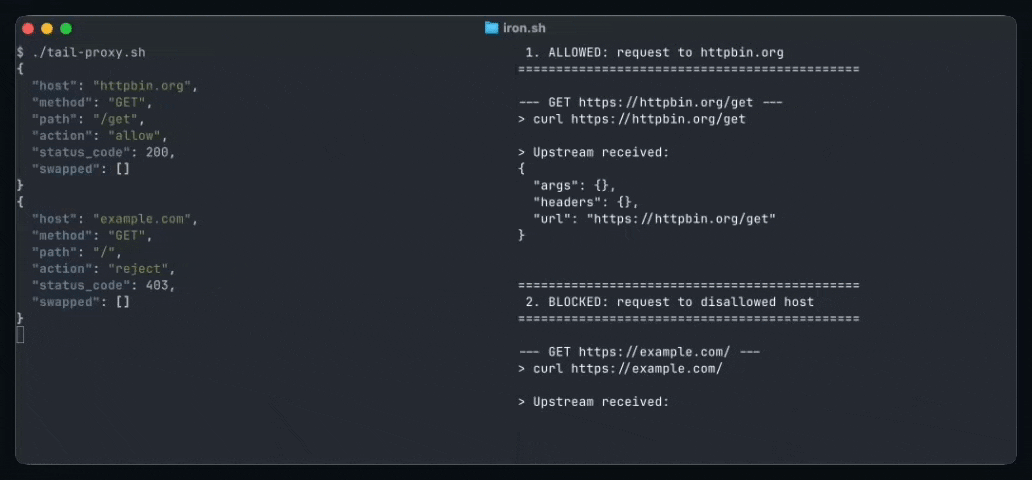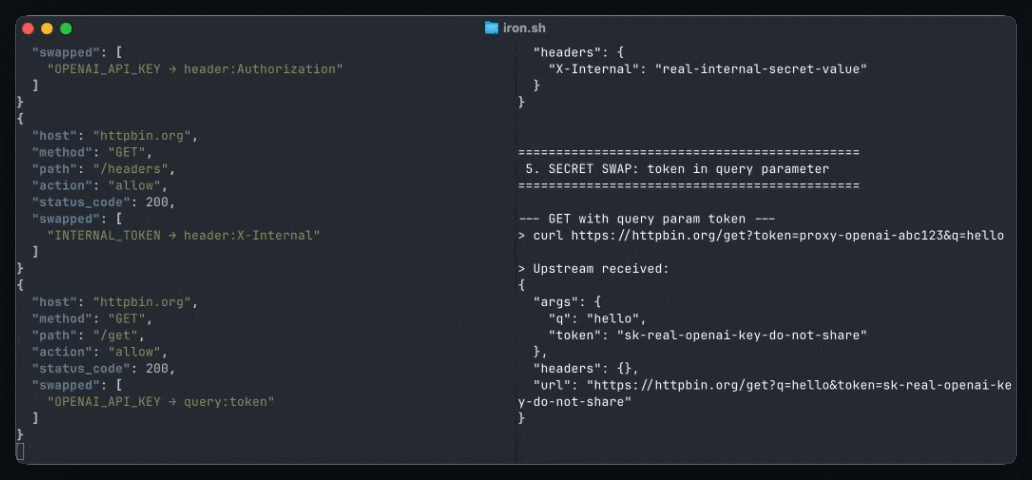 paradigmxyz/iron-proxy
Um firewall de saída para cargas de trabalho não confiáveis.
 zaydmulani09/sentrymcp
Um scanner de segurança estático + em tempo de execução para servidores MCP (Model Context Protocol)
 vedantk6403/koobe-guard
Módulo de kernel Linux usando Kprobes para detectar e neutralizar exploits de double-free de heap do CVE-2024-1086 por meio de rastreamento de lacuna…
 mthamil107/db_audit_research
Auditorias Autodestrutivas: laboratório reproduzível que demonstra uma role PostgreSQL de baixo privilégio cegando reversivelmente um auditor baseado…
 cenobyte-vincit/xspawn
Spawna programas macOS por meio da interface XPC privada do launchd, sem executá-los via exec, fazendo o EDR registrar o launchd como pai. Suporta…