
Burp-Recordadora
 hackwarts12/burp-recordadora
Persiste o histórico do proxy BurpSuite, solicitações do Repeater e payloads do Intruder entre sessões; exporta e importa arquivos .log para o…
web-proxies-interceptionweb-securitypenetration-testing+1
hackwarts12/burp-recordadoraPersiste o histórico do proxy BurpSuite, solicitações do Repeater e payloads do Intruder entre sessões; exporta e importa arquivos .log para o…
 gmh5225/awesome-mba
Lista de recursos mistos de aritmética booleana
 gmh5225/bedaisy-bypass
Hook em modo kernel que intercepta, descriptografa e anula o tráfego de relatórios entre BEDaisy e o serviço para suprimir a detecção de anti-cheat…
 dozermx/argus
Scanner de reconhecimento e superfície de ataque em múltiplas fases que mapeia domínios, IPs, ASNs, ativos de nuvem e CVEs em um grafo de…
 aaravmaloo/revera
O score de crédito para pacotes npm. Analise a reputação do pacote, manutenção, segurança, confiança do publicador e saúde do ecossistema antes de…
 hackwarts12/escepcion
Auditor passivo de AD CS que detecta ESC1–ESC16 e Shadow Credentials por meio de verificações somente leitura de LDAP/ACL/registro, com remediação…
 ransomleak/training-application-security
Treinamento interativo de codificação segura com exercícios práticos SCORM cobrindo as vulnerabilidades web e de API do OWASP Top 10, exposição de…
 ransomleak/training-security-awareness
Biblioteca open-source de treinamento interativo de conscientização de segurança com mais de 130 exercícios SCORM cobrindo phishing, vishing, BEC,…
 gmh5225/awesome-web3-security
Uma lista selecionada de materiais e recursos de Segurança Web3 para Pentesters e Bug Hunters.
 wattocyber/lm-fingerprint
Identifica modelos LLM compatíveis com OpenAI a partir de sinais do tokenizer e de comportamento.
 wattocyber/bug-bounty-library
Biblioteca curada de metodologias de bug bounty com runbooks, playbooks de recon/fuzz, checklists e utilitários de CLI para escopo de alvos,…
 gmh5225/awesome-llvm-security
Coleção curada de recursos de segurança LLVM abrangendo binary lifting, ofuscação de código, análise estática, execução simbólica, sanitizers e…
 gmh5225/awesome-game-security
Índice selecionado de pesquisas em segurança de jogos: internals de anti-cheat, ataques DMA, engenharia reversa, proteções de kernel/mobile e hooking…
 azmisyahrul/prismsec
Servidor MCP seguro e modular que encapsula nmap, nuclei, gobuster, subfinder, httpx, nikto, sqlmap para pentest com IA.
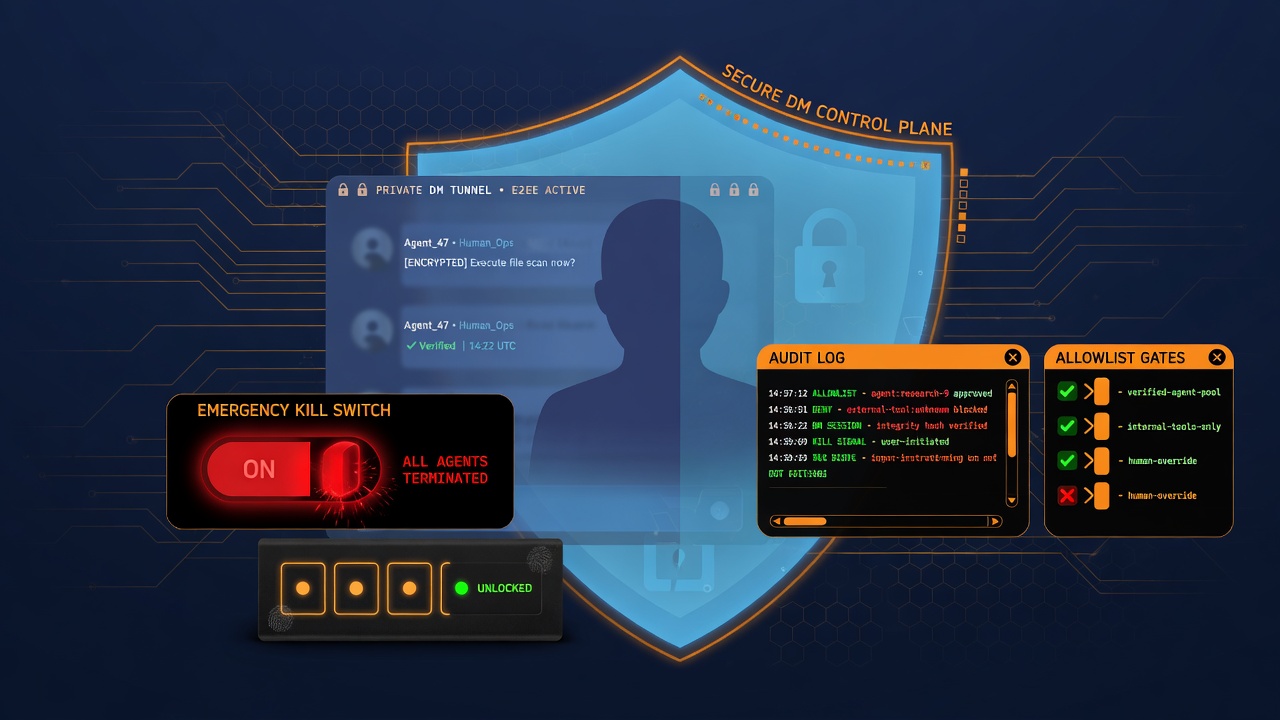 wattocyber/agentic-dm-gateway
Plano de controlo de segurança para agentes LLM: listas de permissões, kill switch do proprietário, sessões com PIN, limites de taxa, deteção de…
 wattocyber/detection-defense-library
Referência de engenharia de detecção que mapeia classes de ataque do Windows, nuvem, contêiner, identidade e ICS para regras Sigma, modelos de limite…
 wattocyber/custom-oscp-tooling
Kit de ferramentas focado em OSCP para enumeração somente leitura de rede, SMB, AD, DNS, web e banco de dados; varredura de escalonamento de…
 wattocyber/oscp-notes-2026
Cofre de notas OSCP + painel de cockpit para o exame: notas de técnicas mescladas, decks de comandos preenchidos com variáveis, máquinas, credenciais…