Skip to content
KitploitKITPLOIT
FerramentasBlog
Enviar
FerramentasBlog
Enviar

Ferramentas de Hacking, PenTest e Cibersegurança para o seu Arsenal de Segurança!

Kitploit é um diretório de ferramentas de hacking, cibersegurança e pentesting. Descubra as últimas atualizações de projetos para encontrar vulnerabilidades, analisar sistemas, automatizar testes e fortalecer sua segurança.

··Feeds·Contato·Privacidade·© 2026 Kitploit

Diretório de Ferramentas

Categorias

Ver todas as categorias
Loading categories

Ferramentas

TodasSegurança AndroidAutenticação e AutorizaçãoSegurança de Infraestrutura em NuvemFerramentas DefensivasForensia de DiscoSegurança de Sistemas EmbarcadosUtilitários de Propósito GeralGerenciamento de Indicadores de Comprometimento (IOC)OSINT (Inteligência de Fontes Abertas)Sniffing e Análise de PacotesQuebra de SenhasFrameworks de Testes de PenetraçãoFerramentas de PhishingEscalada de PrivilégiosReconhecimentoAnálise EstáticaScanners de VulnerabilidadesScanners de Vulnerabilidades WebAuditoria de Wi-FiSegurança BluetoothSegurança de ContêineresAnálise Dinâmica (Sandboxing)Ferramentas de Criptografia/DescriptografiaFrameworks de ExploraçãoGerenciamento de IdentidadesSegurança iOSSegurança IoTForensia de MemóriaMapeamento de RedeOSINT para Engenharia SocialAtaques de SenhaGeração de PayloadsMecanismos de PersistênciaEscaneamento de PortasAnálise Estática de Código (SAST)Feeds e Agregadores de AmeaçasAnálise de VulnerabilidadesProxies Web e InterceptaçãoAnálise de CódigoEnumeração de DNS e SubdomíniosAnálise Dinâmica de Código (DAST)ExploraçãoAnálise de HashEvasão de IDS/IPSFerramentas de ImpersonaçãoMovimento LateralPentesting de Apps MóveisForensia de RedeEngenharia ReversaFerramentas RFID/NFCSegurança SCADA/ICSScripting e AutomaçãoSegurança ServerlessShellcodeExploração de Aplicações WebTestes de Segurança de APIsAuditoria de ConfiguraçãoExfiltração de DadosDepuradoresAnálise ForenseColeta de InformaçõesForensia MóvelControle de Acesso à RedePós-ExploraçãoVirtualização para SegurançaPhishingBypass de WAFSegurança WebFuzzingSegurança de RedeEsteganografiaSegurança Sem FioRecuperação de DadosAnálise de MalwareForensia DigitalHacking de HardwareCriptografiaCTFTestes de PenetraçãoSegurança na NuvemDevSecOpsSegurança MóvelPrivacidadeComando e ControleEngenharia SocialSegurança de HardwareUtilitários e FrameworksSegurança de Hardware e IoTDetecção de SegredosAnálise de BináriosInteligência de AmeaçasGerenciamento de Identidade e Acesso (IAM)Segurança da Cadeia de SuprimentosAutenticaçãoAprendizado de MáquinaDetecção de IntrusãoPapers e PesquisaConfiguração IncorretaEnumeração de SubdomíniosColeta de EmailsAprendizado e EducaçãoEngenharia Reversa Assistida por IAFuzzing de DNSRed TeamingResposta a IncidentesRastreadorRecursos CuradosFerramenta de Acesso RemotoGeração de ShellcodeDesenvolvimento de PayloadsCavalo de Troia de Acesso RemotoSegurança de APIAnti-BotFalsificação de Impressão DigitalBypass de CAPTCHASegurança de EmailAnálise de DNSEngenharia do CaosTrilhas e CursosEscape de ContêinerSegurança de IASegurança de Banco de DadosAnálise de FirmwareDetecção de AnomaliasAnálise de LogsAtaque AdversárioExploração de BináriosLabs e Prática
Mais recentesRelevânciaMais popularesAtualizadas recentemente
36853 resultados
Paranoid-Copy-Fail-CVE-2026-31431 preview

Paranoid-Copy-Fail-CVE-2026-31431

GitHubscriptzteam/paranoid-copy-fail-cve-2026-31431

Paranoid desativa todos os módulos AF_ALG + algif_* - Falha de cópia (CVE-2026-31431)
defensive-toolsvulnerability-analysisconfiguration-auditing+2
2
há 4 meses
CVE-2026-31281 preview

CVE-2026-31281

GitHubsaykino/cve-2026-31281

Advisory detalhando uma vulnerabilidade de injeção de HTML autenticada no Totara LMS que afeta versões anteriores a 19.1.5, permitindo sequestro de…
vulnerability-analysisexploitationweb-security+2
há 5 meses
CVE-2025-56224 preview

CVE-2025-56224

GitHubsaykino/cve-2025-56224

Documenta uma vulnerabilidade de bypass na verificação OTP no Ascertia SigningHub, permitindo que atacantes façam brute-force em códigos OTP e se…
vulnerability-analysisexploitationweb-security+2
há 11 meses
CVE-2025-56223 preview

CVE-2025-56223

GitHubsaykino/cve-2025-56223

Documentação do CVE-2025-56223, uma vulnerabilidade de negação de serviço na API de Upload de Documentos do Ascertia SigningHub, que permite uploads…
vulnerability-analysisweb-securitypenetration-testing+1
há 11 meses
CVE-2025-56221 preview

CVE-2025-56221

GitHubsaykino/cve-2025-56221

Advisory detalhando CVE-2025-56221, uma falha de limitação de taxa de autenticação no Ascertia SigningHub que permite ataques de força bruta, com…
vulnerability-analysisweb-securityauthentication+2
há 11 meses
CVE-2025-56219 preview

CVE-2025-56219

GitHubsaykino/cve-2025-56219

# Aviso detalhado para CVE-2025-56219, uma falha de limitação de taxa na API Add User do Ascertia SigningHub, que permite a criação automatizada de…
vulnerability-analysisweb-securityeducation+2
há 11 meses
CVE-2025-56218 preview

CVE-2025-56218

GitHubsaykino/cve-2025-56218

Advisory detalhando CVE-2025-56218, uma vulnerabilidade de upload de arquivo sem restrições no Ascertia SigningHub que permite que arquivos Excel…
vulnerability-analysisphishingweb-security+2
há 11 meses
SASTRA-ADI-WIGUNA-CVE-2026-21858-Holistic-Audit preview

SASTRA-ADI-WIGUNA-CVE-2026-21858-Holistic-Audit

GitHubsastraadiwiguna-purpleeliteteaming/sastra-adi-wiguna-cve-2026-21858-holistic-audit

Auditoria técnica e reprodução do CVE-2026-21858, uma cadeia de RCE no n8n que explora confusão de Content-Type para leitura arbitrária de arquivos,…
vulnerability-analysisexploitationweb-application-exploitation+4
há 8 meses
CVE-2021-41277_SSRF preview

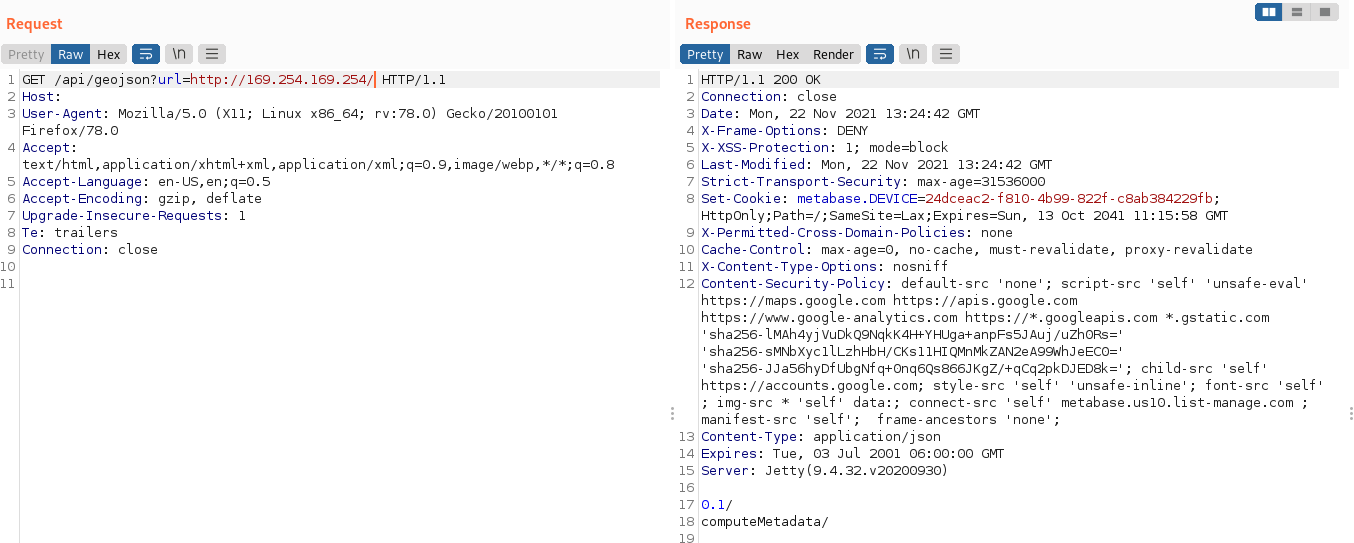
CVE-2021-41277_SSRF

GitHubsasukeourad/cve-2021-41277_ssrf

Prova de conceito demonstrando SSRF e LFI em versões do Metabase < 0.40.5 (CVE-2021-41277), incluindo varredura de rede interna e acesso a endpoints…
reconnaissancevulnerability-analysisexploitation+3
4há 4 anos
Dissecting-CVE-2026-0628-Chromium-Extension-Privilege-Escalation preview

Dissecting-CVE-2026-0628-Chromium-Extension-Privilege-Escalation

GitHubsastraadiwiguna-purpleeliteteaming/dissecting-cve-2026-0628-chromium-extension-privilege-escalation

Dissecação técnica da CVE-2026-0628, uma vulnerabilidade de escalonamento de privilégios no Chromium WebView, incluindo análise de causa raiz,…
privilege-escalationvulnerability-analysisexploitation+3
1há 7 meses
CVE-2026-29145-Tester preview

CVE-2026-29145-Tester

GitHubsancliffe/cve-2026-29145-tester

Este repositório contém um ambiente de prova de conceito (PoC) projetado para testar a CVE-2026-29145.
vulnerability-analysisexploitationweb-security+3
há 4 meses
Orbit-Fox_SSRF_CVE-2025-10874 preview

Orbit-Fox_SSRF_CVE-2025-10874

GitHubryanmroth/orbit-fox_ssrf_cve-2025-10874

Demonstra SSRF com injeção de byte nulo para contornar o CVE-2025-10874
vulnerability-analysisexploitationweb-application-exploitation+3
há 11 meses
CVE-2021-4034-POC preview

CVE-2021-4034-POC

GitHubsan3ncrypt3d/cve-2021-4034-poc

Prova de conceito de exploit para CVE-2021-4034 (PwnKit), uma vulnerabilidade de escalonamento local de privilégios no pkexec do polkit, demonstrando…
privilege-escalationexploit-frameworksvulnerability-analysis+2
há 4 anos
copyfail-rs preview

copyfail-rs

GitHubsammwyy/copyfail-rs

Explorar exploit de falha de cópia (CVE-2026-31431), mas em Rust.
privilege-escalationexploit-frameworksvulnerability-analysis+3
14há 4 meses
CVE-2026-21962 preview

CVE-2026-21962

GitHubsamael0x4/cve-2026-21962

Vulnerabilidade não autenticada que pode permitir que atacantes remotos comprometam a confidencialidade e a integridade, potencialmente levando ao…
vulnerability-scannersinformation-gatheringweb-security+1
6há 8 meses
CVE-2026-20131 preview

CVE-2026-20131

GitHubsak110/cve-2026-20131

Detecção e exploit de prova de conceito para CVE-2026-20131, uma vulnerabilidade crítica de RCE por desserialização Java não autenticada no Cisco…
vulnerability-analysisexploitationweb-application-exploitation+4
3há 6 meses
CVE-2026-43284- preview

CVE-2026-43284-

GitHubryan2929/cve-2026-43284-

Exploit de escalada de privilégios local para o kernel Linux CVE-2026-43284 (Dirty Flag), fornecendo acesso root em sistemas vulneráveis.
privilege-escalationexploit-frameworksvulnerability-analysis+2
há 4 meses
CVE-2025-24893 preview

CVE-2025-24893

GitHubrvzsec/cve-2025-24893

Prova de conceito ou código de exploração para CVE-2025-24893, demonstrando a vulnerabilidade e possíveis técnicas de exploração.

vulnerability-analysisexploitation
há 11 meses
Anterior1…919293…100Próximo